銀行や証券会社、クレジットカード会社を名乗るメールやSMSを受け取ると、「口座が止まるかもしれない」「不正利用されていたら困る」と、すぐにリンクを開きたくなるものです。しかし、表示された差出人名やロゴ、もっともらしい文章だけで、その連絡が本物かどうかを確実に判断することはできません。重要なのは、メッセージの中で真偽を見抜こうと急ぐことより、本文のリンクや電話番号を使わず、自分で確認できる公式の入口に戻ることです。
金融庁は2026年10月、金融機関のサイバーセキュリティ対応力を高める業界横断演習「Delta Wall 2026」を10月6日から22日に実施すると公表しました。これは金融機関向けの演習であり、利用者に特定の操作を求めるものではありません。一方で、金融サービスを利用する側にも、偽の連絡に反応して認証情報を渡さないこと、異常が心配なときに正しい窓口へたどり着くことが大切です。
この記事では、金融機関を装う不審な連絡を受けたときの確認手順と、普段から用意しておきたい備えを整理します。個別の被害の有無、補償、口座制限、税金、投資判断は、利用している金融機関の公式窓口や必要に応じて警察・専門家に確認してください。ここで紹介する内容は一般的な情報であり、特定のサービスが安全であることや、被害を必ず防げることを保証するものではありません。
まず結論:不審な連絡は「開かない・入力しない・公式から確認する」
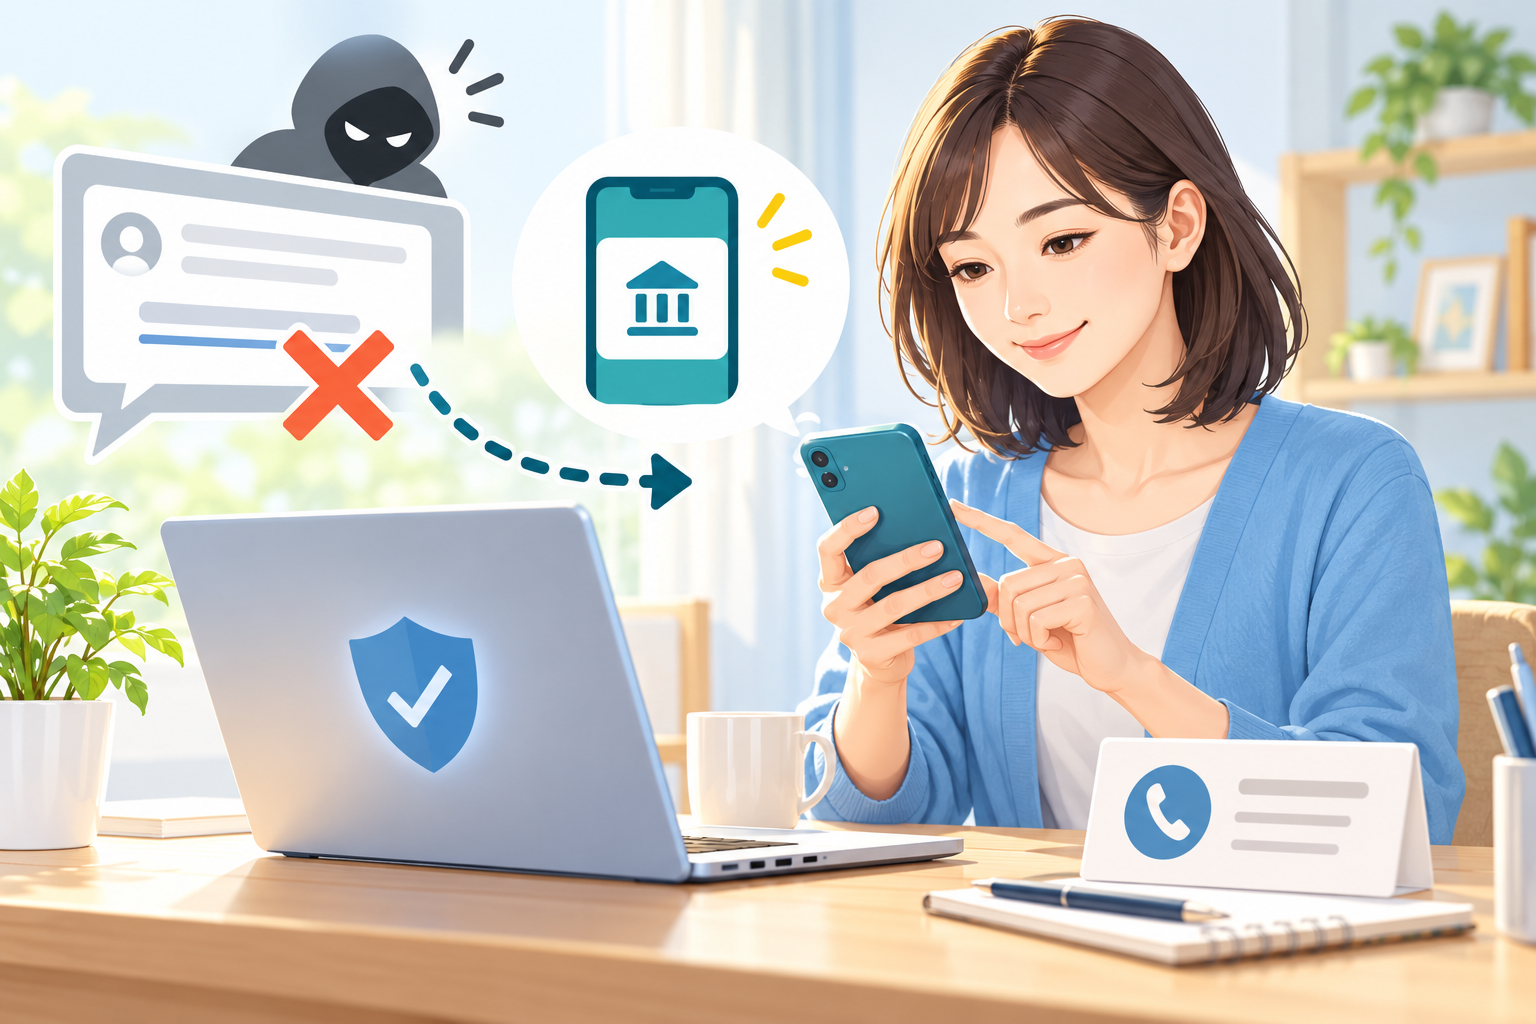
金融機関を名乗る連絡に触れたとき、最初の数分で行うことは複雑ではありません。メッセージ本文にあるリンク、添付ファイル、記載された電話番号をすぐに使わないことです。代わりに、普段使っている公式アプリを自分で開く、ブックマークしてある公式サイトへ自分で移動する、キャッシュカードや契約書などに記載された連絡先を使う、といった経路で確認します。
「本人確認のため」「至急、利用停止を解除してください」「セキュリティ強化の期限が迫っています」といった言葉は、受け取った人を急がせるために使われることがあります。実際に手続きが必要な場合があっても、急がせる文面を読んだ直後にその画面で情報を入力する必要はありません。公式アプリや公式サイトにログインしてお知らせを確認し、そこに同じ案内があるかを見れば、判断材料を増やせます。
ただし、公式アプリへのログインにも注意は必要です。通知から飛ぶのではなく、端末に入っている正規アプリを自分で選ぶか、信頼できるブックマークから開きます。検索結果には広告や似た名称のページが表示される場合もあるため、検索した直後に表示されたリンクを無条件で使うより、あらかじめ保存した公式URLや、契約書類の連絡先を使う習慣が役立ちます。
この三つの行動は、メール、SMS、SNSのダイレクトメッセージ、電話、ポップアップなど、連絡手段が変わっても基本になります。形式が新しくても、相手の案内に従って認証情報を渡すのではなく、自分が把握している公式の入口に戻る。これがフィッシング対策の出発点です。
フィッシングとは何か:本物らしい画面で情報を取ろうとする手口
フィッシングとは、金融機関や通販サイト、配送事業者、公的機関などを装い、偽のウェブサイトや連絡先へ誘導して、ID、パスワード、暗証番号、ワンタイムパスワード、カード情報などを入力させようとする手口です。メールの文面に不自然さがない、ロゴが正しく見える、日本語が自然である、といった事情だけでは安全とは言えません。偽サイトや偽メールは見た目が改善されることがあり、個人が一つの特徴だけで判定し続けるのは難しいからです。
金融庁も、インターネットバンキングやインターネット取引を狙ったフィッシング詐欺、不正アクセスへの注意を呼びかけています。利用者が自分の口座で身に覚えのない取引を見つけた場合には、金融機関へ速やかに連絡する必要があります。ここで重要なのは、連絡先を不審なメッセージ内から選ばないことです。利用中の金融機関の公式ウェブサイト、公式アプリ、キャッシュカードや取引画面など、自分で確認した情報を起点にします。
また、フィッシングは「パスワードだけを盗むもの」とは限りません。ログイン後に届く認証コード、本人確認書類の画像、氏名・生年月日・住所、口座番号、カード番号などを尋ねる場合があります。相手が知っている情報が一部正しくても、それだけで正規の連絡と判断してはいけません。過去の情報漏えいや公開情報、偶然の一致を利用して信頼させる可能性もあるためです。
「自分はネットバンキングを使っていないから関係ない」と考えるのも早計です。証券口座、クレジットカード、決済アプリ、ポイントサービス、会員サイトなど、金銭や本人確認につながるアカウントは複数あることが一般的です。家族の契約を手伝っている人や、会社の経費精算・法人カードに関わる人も、個人向けとは異なる連絡を受けることがあります。どのサービスでも、公式の入口から確かめるという原則は共通です。
連絡を受けた直後の4ステップ
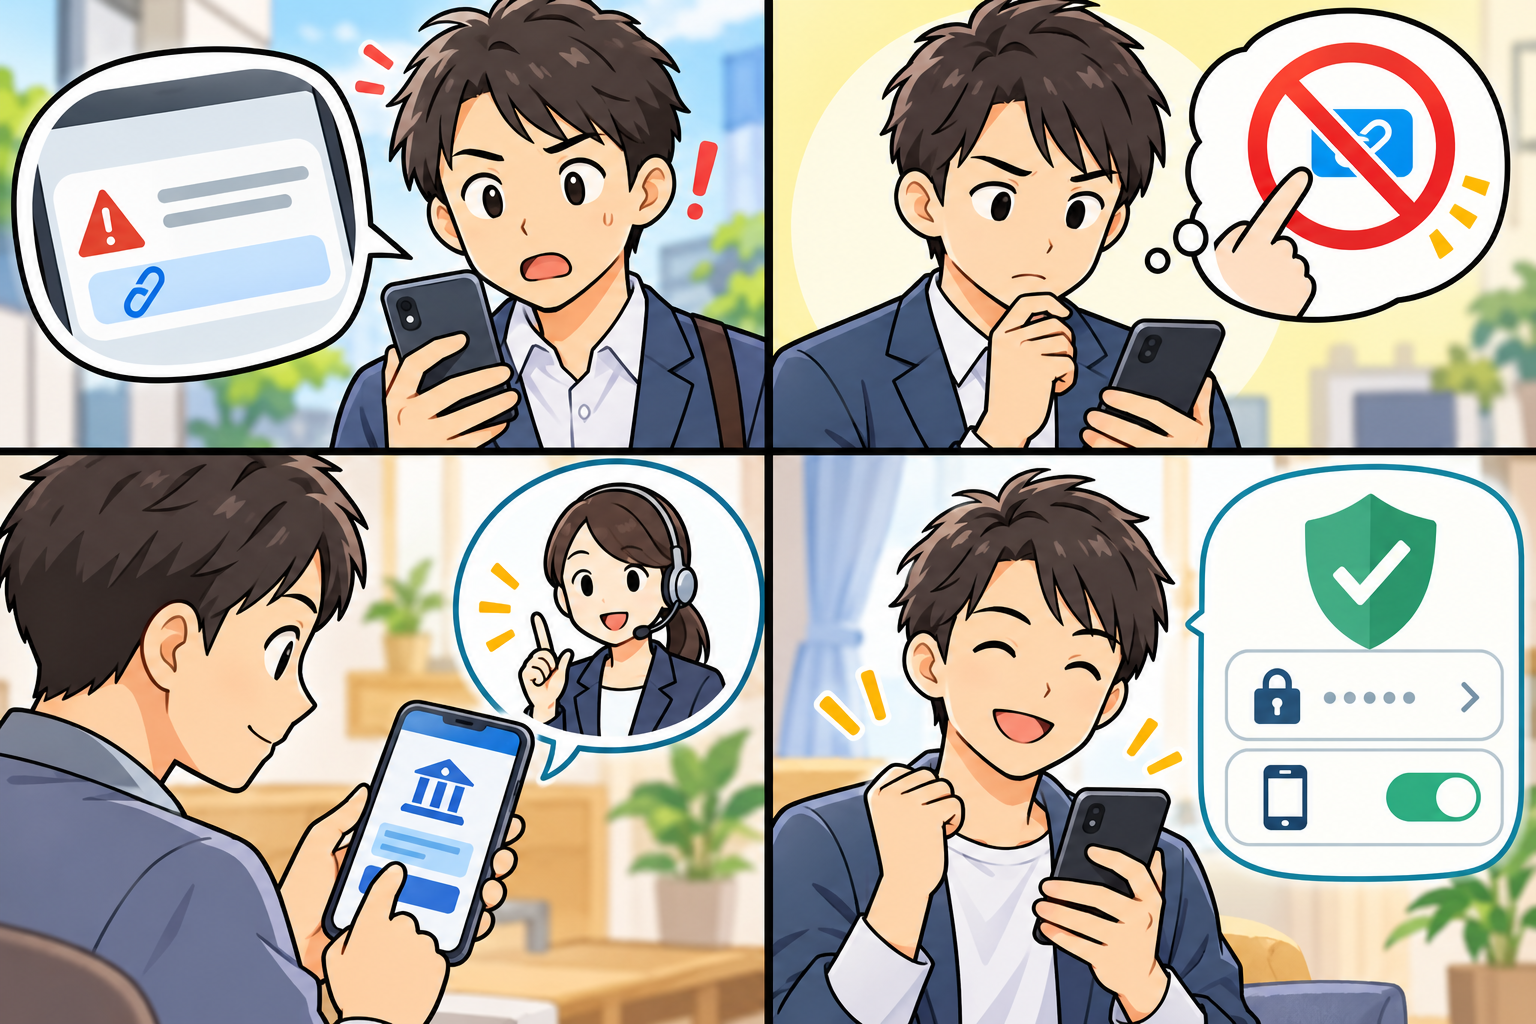
1. 画面を閉じる前に、本文のリンクは開かない
不審なメールやSMSを見つけても、慌てて削除する前に、「何を求められているか」だけを落ち着いて確認します。リンクのクリック、添付ファイルの閲覧、アプリのインストール、電話、返信、認証コードの入力などを求めている場合は、その場で操作を進めません。画面に「数分以内」「本日中」と期限が表示されていても、本文の操作導線を使わないと決めることが大切です。
スクリーンショットを残すかどうかは状況によりますが、相談時に役立つ場合があります。ただし、画像を家族やSNSへ共有すると、氏名、メールアドレス、口座の一部、認証画面などが写り込むことがあります。保存や共有をするなら、必要な範囲にとどめ、認証情報や個人情報を広げないようにしましょう。
メールアプリの「迷惑メールとして報告」機能を使うことは一つの選択肢ですが、先に公式アプリや公式サイトで自分の口座・契約に関するお知らせを確認してからでも遅くありません。削除した後に不安が残る場合は、本文を復元しようとするより、公式窓口で「このような連絡が来たが、手続きは必要か」と確認した方が確実です。
2. 自分で開いた公式アプリ・公式サイトを確認する
次に、端末のホーム画面から公式アプリを起動するか、事前に登録したブックマークから公式サイトを開きます。ログイン前の画面だけでなく、公式のお知らせ、登録情報、利用履歴、取引履歴、セキュリティに関する案内を確認します。サービスによって表示場所や名称は異なるため、画面内の案内に従いつつ、分からない点は公式サポートへ確認してください。
このとき、通知内のURLと公式ページのURLを見比べて「似ているから大丈夫」と判定する必要はありません。URLの一部が紛らわしい、文字が似ている、短縮URLになっているといったこともあり得ます。自分で公式アプリや正規ブックマークから入れば、偽サイトとの細かな見分け方に頼り切らずに済みます。
なお、公式アプリに普段と異なる表示が出たからといって、直ちに不正利用と決めつけることはできません。メンテナンス、規約変更、本人確認の更新などの場合もあります。表示内容、日時、求められる手続きの範囲を確認し、納得できないときは次のステップのように公式窓口で質問します。
3. 連絡先は「受信した文面以外」から探す
電話で確認したいときは、SMSやメールに書かれた番号へそのまま発信しないことが重要です。キャッシュカードの記載、公式アプリ内の問い合わせページ、金融機関の公式サイトに掲載された電話番号、取引報告書・契約書などを使います。通話中に「担当者につなぐ」と言われても、いったん電話を切り、公式サイトで確認した番号へかけ直す方法があります。
問い合わせ時には、届いた連絡の文面をすべて読み上げる必要はありません。「口座利用に関するSMSを受け取り、本文リンクを開いていない。公式のお知らせや必要な手続きがあるか確認したい」と伝えると、相談の目的を整理しやすくなります。口座番号、暗証番号、ワンタイムパスワードなど、何を聞かれるかは金融機関によって異なりますが、相手から急に認証コードを求められたときは、いったん手続きを止めて公式窓口に確認してください。
家族が高齢である、海外滞在中である、法人契約で担当者が複数いるなどの事情があれば、平時に連絡窓口と緊急時の役割を確認しておくと安心です。誰がどの金融機関の連絡先を確認するか、利用停止やカード紛失時の連絡先をどこに保管するかを、認証情報そのものとは分けて共有します。
4. 入力・送金・遠隔操作をした場合は、自己判断で終わらせない
もし不審なサイトにIDやパスワードを入力した、認証コードを伝えた、カード情報を入力した、相手の指示でアプリを入れた、送金したなどの心当たりがある場合は、恥ずかしさから様子見にせず、利用中の金融機関の公式窓口に連絡してください。口座やカード、証券口座、決済サービスなど、影響し得る契約を整理し、各社の案内に従ってください。
被害や詐欺の可能性がある場合は、警察相談専用電話「#9110」や最寄りの警察署への相談も選択肢になります。緊急の事件・事故では110番が必要な場合がありますが、状況に応じた連絡先は警察の公式案内で確認しましょう。消費者トラブルとして相談したい場合には消費者ホットライン「188」もあります。これらは一般的な相談先であり、金融機関への連絡を代替するものではありません。
端末が遠隔操作された可能性がある、見知らぬアプリを入れた、メールアカウントまで乗っ取られた疑いがある場合は、金融サービスだけでなく、端末・通信契約・メールの安全も関係します。むやみに初期化したり、証拠を消したりする前に、各社の公式サポートや、必要に応じて専門家へ相談し、案内された順序で対処してください。
二段階認証は大切。でも「認証コードを渡さない」ことも同じくらい大切
二段階認証や多要素認証は、パスワードだけに頼らないための重要な仕組みです。ログイン時にアプリ通知、認証アプリ、端末の生体認証、ワンタイムパスワードなどを組み合わせることで、第三者がパスワードだけを入手しても不正利用しにくくする狙いがあります。利用できる場合は、各金融機関が公式に案内する方法を確認し、設定を検討するとよいでしょう。
一方で、認証コードは「本人確認のために相手へ教える番号」ではありません。多くのサービスでは、ログインや取引を実行する本人が画面に入力するためのものです。不審な電話、SMS、チャットでコードを聞かれた場合や、コードを入力するよう誘導される場合は、相手の案内を信じて続けないでください。画面に表示される取引内容や認証目的をよく読み、意図しない操作なら中止します。
パスワードの使い回しも見直したい点です。一つのIDとパスワードが別のサービスから漏れた場合、同じ組み合わせで金融サービスに試されるおそれがあります。すべてを一度に変えるのが難しい場合でも、金融関連、メールアドレス、携帯電話会社のアカウントなど、影響が大きいものから個別で強いパスワードに変更し、公式の認証方法を有効にすることを検討します。パスワード管理アプリを使う場合も、製品選びや復旧方法は自分の状況に合わせて確認してください。
生体認証や端末ロックを有効にすることも、紛失時のリスクを減らす一助になります。ただし、どの設定が適切かは端末、契約、家族の利用状況で異なります。設定を変える前に、復旧用の連絡先、バックアップコード、機種変更時の手順を公式案内で確かめ、紙や安全な保管場所へ必要な情報を残すことも検討しましょう。
「不正利用の確認」と「日頃の防犯」を分けて考える
不審な連絡を受けると、すぐにパスワード変更やカード停止をしたくなるかもしれません。実際に必要な対応は、利用しているサービス、取引の状況、入力した情報の有無で異なります。そのため、まずは公式アプリ・公式窓口で現在の口座状況を確認し、案内された対応を取ることが基本になります。
一方、異常が見つからなかったとしても、日頃の防犯を見直す価値はあります。利用明細や取引履歴を定期的に確認する、ログイン通知や取引通知を公式の設定画面で見直す、使わない端末のログイン状態を確認する、OSや公式アプリを更新する、公共の場所で画面や認証コードを見せない、といった基本的な対策です。ただし、通知を増やせば必ず安全になるわけではありません。通知の受け取り先が現在も使えるメールアドレスか、見落とさず確認できるかも合わせて考えます。
金融機関からの正規の連絡にも、規約変更、障害、取引確認など大切な情報はあります。「すべてのメールを無視する」のではなく、本文中のリンクを起点に手続きを進めないことがポイントです。公式アプリのお知らせや自分で開いた公式サイトを確認する習慣があれば、必要な案内と不審な誘導を、行動の経路で分けられます。
家族や職場内で話すときも、「怪しい文面の特徴を全部覚える」ことを目標にしない方が続きます。相手が急がせる、秘密にするよう求める、認証コードや送金を求める、知らないアプリの導入を勧める、といった場面では、いったん切って公式窓口へ確認する。短い共通ルールを共有する方が、文面や技術が変わっても対応しやすくなります。
よくある疑問
メールの差出人アドレスが公式らしく見えれば安全ですか?
安全とは限りません。表示名やアドレスの見え方だけで判断するのではなく、本文のリンクから操作しないでください。公式アプリ、正規ブックマーク、契約書類など、受信した連絡とは別の経路から公式情報を確認することが基本です。
本当に利用停止のお知らせだったら、確認が遅れて困りませんか?
正規の手続きが必要な場合でも、本文のリンクを使うのではなく、公式アプリや公式サイトから確認できます。利用停止や取引制限の可能性が心配なら、カードや公式サイトに記載された窓口へ連絡し、必要な対応を聞いてください。個別の対応期限や利用可否は、各金融機関の案内に従う必要があります。
不審なリンクを一度開いただけなら、何もしなくてよいですか?
リンクを開いた状況、入力の有無、端末上で求められた操作によって対応は変わります。ID、パスワード、認証コード、カード情報を入力したり、アプリを入れたりした場合は、速やかに公式窓口へ連絡してください。入力していない場合でも不安なら、公式アプリ・公式サイトで取引履歴やお知らせを確認し、必要に応じて問い合わせましょう。
家族の代わりに設定を確認してもよいですか?
契約者本人以外ができる操作や、代理で問い合わせる際の手続きは金融機関ごとに異なります。本人確認情報や認証コードを家族間で安易に共有するのではなく、公式の代理手続き、家族向けサービス、相談窓口があるかを確認してください。認知機能や介護、相続などが関係する場合は、制度や契約の扱いが個別に異なるため、早めに各機関へ相談することが重要です。
今日から作れる「公式連絡先メモ」
対策を始めるときは、パスワードや暗証番号を書き出す必要はありません。むしろ、秘密情報はメモに集めない方が安全な場合があります。代わりに、緊急時に確認するための「公式連絡先メモ」を用意します。そこには、利用している銀行・証券・カード・決済サービスの名称、公式アプリが端末に入っているか、公式サイトを開く方法、カード紛失や不正利用に関する公式窓口、普段確認する取引履歴の場所、相談先の確認日などを記します。
メモは、紙、端末の安全な記録機能、家族で共有する連絡先一覧など、状況に合う方法で保管します。重要なのは、メールやSMSが来てから検索を始めないことです。普段から公式の入口を一つ決めておけば、緊急らしいメッセージが来ても、相手が用意した導線ではなく自分の導線を使えます。
月に一度、あるいはアプリの更新や機種変更のタイミングで、連絡先メモを見直すのもよいでしょう。使わなくなった口座や古いメールアドレスが残っていないか、通知を受け取れる状態か、家族が困ったときに誰に相談するかを確認します。小さな見直しを続けることで、突然の連絡に対しても落ち着いて行動しやすくなります。
まとめ:見分けるより、公式の入口へ戻る
金融機関を装うメールやSMSへの対策は、巧妙な文面を一つひとつ見破る競争ではありません。本文のリンクや電話番号を使わず、公式アプリ、正規ブックマーク、契約書類に記載された窓口から確認することが、もっとも再現しやすい行動です。認証コードは他人に伝えず、不審なサイトへ情報を入力した心当たりがあるときは、自己判断で終わらせず、利用中の金融機関へ連絡してください。
金融庁の業界横断演習は、金融機関側がサイバー対応を点検する取り組みです。利用者としては、演習の内容から個別サービスの安全性や被害の有無を推測するのではなく、自分の連絡先、認証設定、確認手順を整えるきっかけにするとよいでしょう。大切なのは、焦らせる連絡を受けたときほど、一度止まり、公式の入口から確かめることです。