行政でのAI活用について、「ガバメントAI 源内(げんない)」という名称を目にする機会が増えています。2026年10月20日、デジタル庁は、源内でAIエージェントを利用する環境の提供を始めることと、利用に伴う「源内基準」を公表しました。AIエージェントは、質問に答えるだけでなく、情報収集、文書作成、複数の作業手順の実行などを組み合わせられる仕組みです。
ニュースだけを見ると、AIが行政の判断や手続きをすべて自動化するようにも聞こえるかもしれません。しかし、今回の公表は、政府職員向けの利用環境と、その安全・適切な利用のために関係者が確認する考え方を示したものです。国民向けの行政手続きが一斉にAIへ置き換わるという発表でも、AIの回答が常に正しいと保証するものでもありません。
この記事では、源内の位置付け、AIエージェントで何が変わり得るのか、そして自治体や企業でAI活用の話題に触れた人が落ち着いて確認したい点を整理します。行政サービスの個別の可否、法律判断、個人情報の取扱い、契約や申請については、それぞれの機関の最新の公式案内と窓口で確認してください。
ガバメントAI「源内」とは何か
源内は、デジタル庁が進める政府職員向けの生成AI利用環境です。デジタル庁は2026年5月から、全府省庁の約18万人の政府職員を対象に大規模な実証を進めていると説明しています。行政には、法令や通知の確認、会議資料の作成、問い合わせ内容の整理、複数資料の比較など、文章や情報を扱う業務が数多くあります。生成AIは、こうした作業の一部を補助し、担当者が確認・検討に時間を使える可能性があります。
ここでいう「利用環境」は、一般の人が誰でも自由に使える公開サービスと同じ意味ではありません。政府職員が行政業務に使うことを想定し、組織として利用範囲や管理の仕組みを整えるための基盤です。使える人、使う業務、接続するシステム、扱える情報は、用途や権限に応じて異なります。源内の発表を見たときは、「行政全体でAIが使われる」だけで理解を止めず、誰が何の目的で、どの範囲に使う話なのかを分けて読むことが大切です。
今回公表された内容には、手軽にAIエージェントを作成・実行できる「エージェントチャット」と、より高度なAIエージェントを構築・実行できる「源内工房」が含まれます。デジタル庁の説明によると、エージェントチャットは各府省庁などへ順次導入され、源内工房は2026年12月頃までの導入を目指すとされています。これは予定を含む説明であり、個別の部署・業務でいつ何が使われるかまでを確定するものではありません。
また、源内に関する取り組みには、国産の基盤モデルの試用、政府共通データセットの整備、オープンソース化の計画など、複数の要素があります。名称が似ていても、それぞれは対象や時期が異なります。ニュースを受け取る側は、AIモデルそのものの話なのか、職員が使う画面の話なのか、利用ルールの話なのか、ソースコード公開の話なのかを切り分けると混乱を減らせます。
AIエージェントは通常のチャットAIと何が違うのか
一般的なチャット型AIは、質問への回答や文章の下書き、要約などを中心に使われます。対してAIエージェントは、目的に応じて複数の手順を組み合わせ、情報を探す、資料を分類する、文書案を作る、結果を次の作業へ渡すといった流れを進められる仕組みとして説明されることが多いものです。実際にどこまでを実行できるかは、接続先のシステム、与えられた権限、設定、人の確認手順によって大きく変わります。
例えば、会議資料の候補を集めるエージェントと、外部システム上のデータを更新できるエージェントでは、間違ったときの影響が同じではありません。前者でも誤った要約を鵜呑みにすれば問題になりますが、後者では操作の権限、実行前の確認、操作履歴、止める方法がより重要になります。そのため「AIエージェントを導入した」という言葉だけで、AIが自律的に行政判断を下す、または個人情報を自由に扱う、と結論づけないことが必要です。
AIエージェントの価値は、作業の速さだけでは決まりません。どの業務を任せないのか、どの時点で人が確認するのか、出力の根拠をどう確かめるのかを設計して初めて、業務の品質と安全性の両方を考えられます。行政での実験や導入に限らず、企業や自治体がAIを取り入れる場面でも、この考え方は共通します。
特に公的な手続きや生活に影響する情報では、AIの文章が読みやすいことと、内容が公式に確定していることは別です。制度の対象者、申請期限、必要書類、給付・負担の条件などは、AIの要約だけで決めず、所管機関の一次資料や公式窓口で確認しましょう。AIは調べる入口や整理の補助にはなり得ますが、正式な決定や案内の代わりではありません。
「源内基準」が示す三つの役割
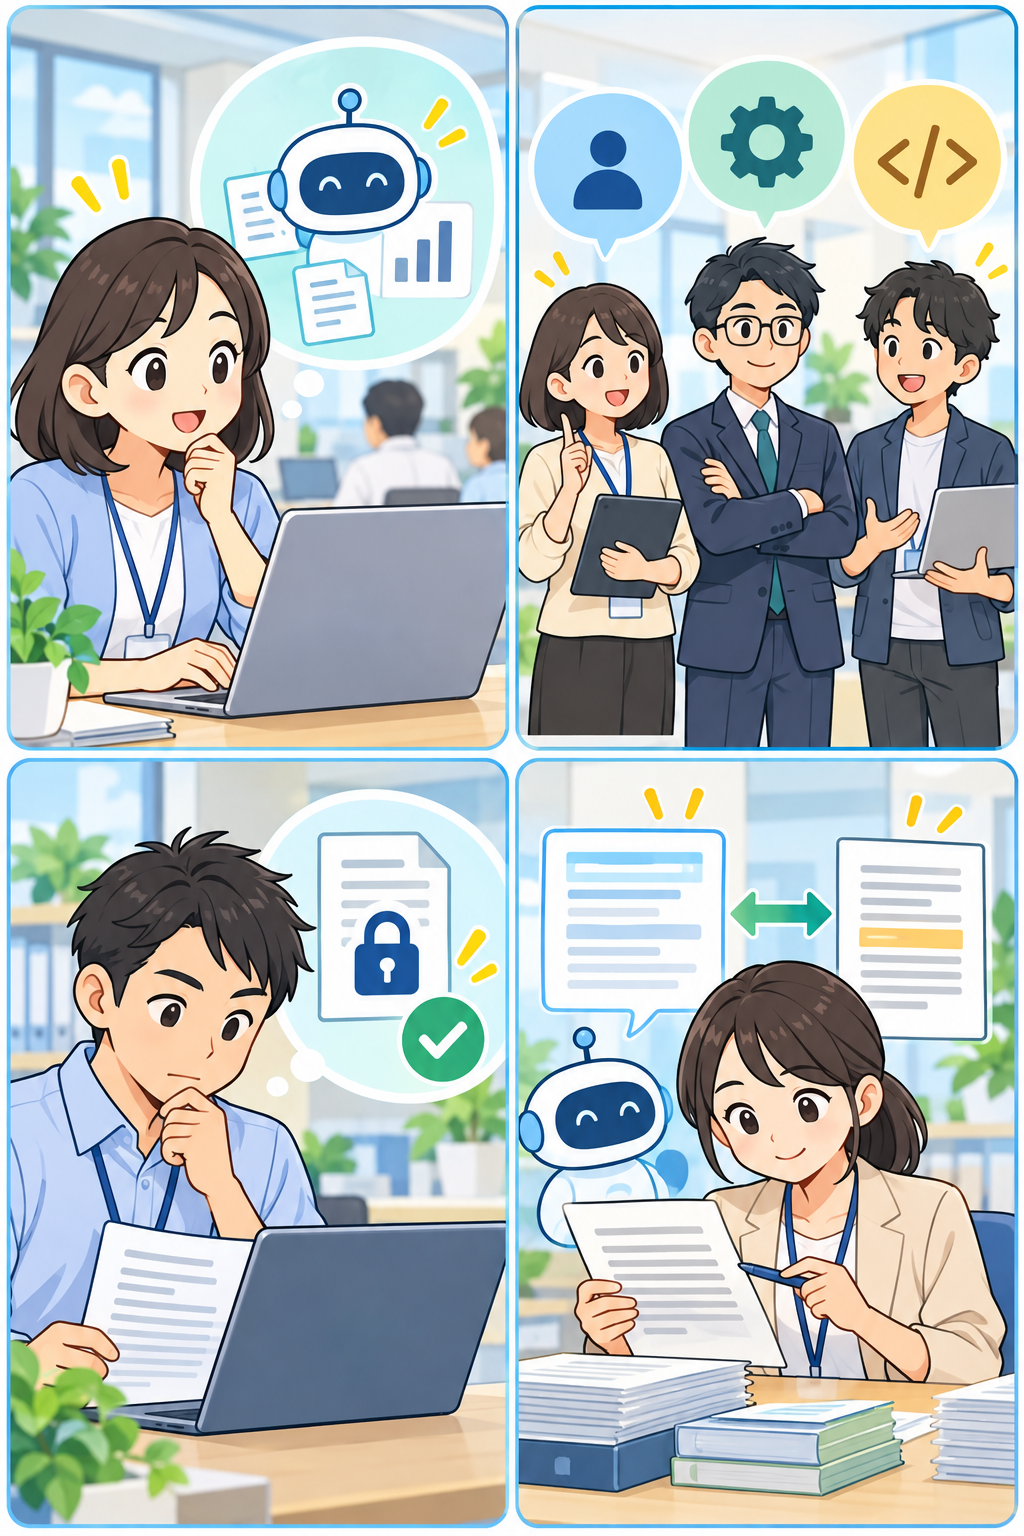
デジタル庁は、AIエージェントを安全かつ適切に活用するため、「利用者」「管理者」「開発者」という立場ごとに責務や遵守事項を整理した源内基準を公表しました。ここで重要なのは、AIを使う人だけに注意を任せるのではなく、運用を管理する人と仕組みを作る人にも、それぞれの役割があると考えている点です。
利用者は、AIをどの業務に、どの条件で使ってよいかを理解し、入力する情報や出力結果を慎重に扱う立場です。便利な回答が得られても、根拠資料と違っていないか、古い情報が混ざっていないか、機密性の高い情報を不用意に入力していないかを確かめる必要があります。これは「AIを使った人だけが結果の責任を負う」という意味ではありません。むしろ、組織のルールと支援の下で、利用者が安全に確認できる状態をつくることが前提になります。
管理者は、誰がどの機能を使えるか、どのデータやシステムへ接続できるか、問題が起きた場合に誰へ連絡するかといった運用を整える立場です。個人の判断だけに委ねると、同じ組織内でも利用方法がばらつき、事故や説明不足につながるおそれがあります。利用目的、権限、記録、教育、点検、停止手順を用意することは、AIに限らず情報システムを運用する基本です。
開発者は、エージェントや関連する仕組みを作り、改修する立場です。想定しない入力や操作があったときの動き、権限の分離、ログの扱い、脆弱性への対応、性能の確認などを考える必要があります。AIはモデルだけで完結しません。データ、画面、外部サービス、職員の業務手順が組み合わさって初めて使われるため、全体として安全に動くかを確認する視点が必要です。
この三者の整理は、AIの利用を難しくするためだけのものではありません。問題が起きたときに「AIがそう言ったから」と責任の所在を曖昧にしないための土台です。組織でAI導入の話が出たら、製品名や機能の話と同じくらい、利用者・管理者・開発者の役割が説明されているかを確認するとよいでしょう。
確認ポイント1:任せる仕事と任せない仕事を分ける
AI活用の検討では、最初に「何ができるか」よりも「どの仕事に使うか」を具体的にする必要があります。文章の表現を整える、長い資料の論点を拾う、会議の論点を並べるといった補助作業と、個人の権利や義務、支給・不支給、許認可、採用、人事評価、契約の可否に直接影響する判断は、同じ重さではありません。
影響が大きい業務ほど、AIの出力をそのまま結論にしない、人が元資料を確認する、異議や修正の手段を用意する、といった設計が重要です。AIが候補を出すことと、最終判断をすることを混同しないようにしましょう。特に、個人の事情や例外規定が関わる場面では、一般的なパターンへの当てはめだけでは不十分なことがあります。
利用者として行政や企業のAI機能に接する場合も、表示された内容が一般案内なのか、自分の申請・契約を確定する処理なのかを確認してください。画面に「参考」「案内」「下書き」などの表示があるか、最終的にどの書類・窓口で確定するか、訂正や相談の連絡先がどこかを把握すると、誤解を避けやすくなります。
確認ポイント2:入力情報の範囲と扱いを確かめる
生成AIは、入力された文章やファイルをもとに応答します。だからこそ、便利そうだからといって、個人情報、未公表の資料、認証情報、第三者から預かった情報を入力してよいとは限りません。組織が用意した環境であっても、扱える情報の範囲、保存の有無、アクセス権限、外部サービスへの送信の有無は、利用ルールや機能ごとに確認する必要があります。
一般の人がAIチャットや自動案内を使う際も、暗証番号、パスワード、ワンタイムパスワード、カード番号、マイナンバーの画像などを、画面の指示だけで送らないことが基本です。公的機関や事業者の正規の手続きで何が必要かは個別に異なりますが、SMSやメールから急に入力を求められたときは、いったんリンクを開かず、公式アプリ、公式サイト、書類に記載された窓口から確認するほうが安全です。
AIを利用するサービスだから危険、あるいは行政のサービスだから安全、と一律に決めることも適切ではありません。実際の安全性は、運用ルール、技術的な対策、提供者の対応、利用者の確認など複数の要素で決まります。まずは、どの情報を何の目的で使うのかという短い問いから確認する習慣が役立ちます。
確認ポイント3:回答の根拠と更新日を見る
AIは、もっともらしい文章を作れても、必ずしも最新の正確な事実を示すとは限りません。制度、補助金、災害情報、医療・年金・税、行政手続きなど、時点によって条件が変わる内容では特に注意が必要です。AIの要約を見たときは、根拠となる資料の名称、発行元、更新日、適用開始日が示されているかを確認しましょう。
源内基準のような文書が存在することは、AIの出力を無条件に正しいものとして扱う根拠にはなりません。基準は、利用する側が確認と管理を行うためのものです。回答に法令名や統計値が出てきた場合、可能なら公式の原典を開き、引用箇所と日付を照合してください。原典が見つからない、回答と案内文が食い違う、個別事情によって結論が変わりそう、と感じたときは、AIの回答をそのまま提出・実行せず、担当窓口へ相談するのが安全です。
また、AIの回答をコピーして社内外へ共有する場合は、内容だけでなく、誤解を招く断定表現がないかを見直します。「必ず」「対象外」「問題ない」といった強い言葉は、前提条件が抜け落ちると危険です。わからない部分を残し、確認先を添えることは、文章の質を下げるのではなく、責任ある情報提供につながります。
確認ポイント4:人が見直し、止められる仕組みがあるか
AIエージェントは、作業をいくつかつなげて進められる可能性があるため、実行前・実行中・実行後のどこで人が確認するかが重要です。例えば、資料収集の段階では自動処理を使っても、対外公表前には担当者が原典と照合する。データ更新を行う機能なら、対象と変更内容を画面で確認し、承認を経て実行する。このように、影響の大きさに応じて確認地点を設ける考え方が求められます。
人による確認は、単にボタンを押すだけでは意味がありません。確認する人が根拠資料を見られるか、問題を発見したときに戻せるか、判断を引き継げるか、記録が残るかが大切です。AIが生成した文書に誤りがあった場合、誰がどのように修正するかをあらかじめ決めておくことで、現場の負担と利用者への影響を抑えやすくなります。
行政サービスを利用する人にとっては、AIが関わる画面で疑問が生じたとき、有人の相談先や通常の手続き方法が示されているかが一つの目安になります。AIの案内だけで解決しない場合に、誰へ相談するのか、どの資料を用意するのかが分かれば、利用者は落ち着いて確認できます。AIに聞けば終わるという期待よりも、必要なときに人の説明へ戻れることを大切にしたいところです。
確認ポイント5:不審な案内と偽情報を見分ける
AIの普及により、自然な文章、もっともらしい画像、音声を使った偽の案内が作られやすくなる可能性があります。「AIが判定したため至急対応してください」「行政のAI窓口から連絡です」といった表現だけで正規の通知と信じるのは危険です。正規の機関でも重要なお知らせを出すことはありますが、真偽はメッセージの見た目ではなく、公式の入口から確認する必要があります。
不審なメールやSMSを受け取った場合は、メッセージ内のURLや電話番号を使わず、公式サイトを自分で検索するか、登録済みの公式アプリ、通知書・利用明細に記載された窓口を使いましょう。添付ファイルを開く前、個人情報を入力する前、振込や支払いを急かされた時点で一度止まることが重要です。家族や同僚に相談する、画面を保存して公式窓口へ問い合わせるといった行動も役立ちます。
AI利用のニュースが増えても、情報セキュリティの基本は変わりません。公式情報を確認する、認証情報を渡さない、急かされてもその場で決めない、困ったら正規の窓口へ相談する。この基本を守ることが、技術の新しさに振り回されない一番の備えになります。
組織でAI利用を検討するときの小さな確認表
源内基準は政府職員向けに作られた文書ですが、AIを扱う際に「利用者・管理者・開発者」の役割を分ける考え方は、企業や自治体、学校、非営利団体にも参考になります。ただし、基準の内容をそのまま自組織へ当てはめれば十分ということではありません。扱う情報、利用者の規模、既存の規程、法令上の義務、外部委託の有無によって、必要な対応は異なるからです。
まず、AIを使う目的を一文で説明できるようにします。「資料の下書きを早くする」「問い合わせを分類する」「過去の文書を探す」など、目的が具体的であるほど、使うデータと不要な権限を絞りやすくなります。目的が曖昧なまま導入すると、便利そうな用途が次々に広がり、誰が責任を持つのか、どのデータが入力されたのかを追いにくくなります。
次に、AIへ入力してよい情報と、入力してはいけない情報を区別します。個人情報や取引先情報、未公表の事業情報、パスワードなどは、利用条件や社内ルールを確認せずに外部サービスへ入力しないことが原則です。社内で利用可能とされた環境でも、すべての情報を扱えるとは限りません。迷ったときに相談できる担当者を決め、判断を個人に抱え込ませないことが重要です。
三つ目は、出力の使い方です。AIが作った文章をそのまま外部へ出すのか、担当者の下書きとして使うのか、事実確認を誰が行うのかを明確にします。引用元のない数値、根拠が確認できない固有名詞、強すぎる結論が含まれていないかを見直す手順を用意すると、誤情報の拡散を減らせます。特に、顧客、住民、患者、学生、求職者などに直接影響する案内では、わかりやすさと正確さの両方を確認する必要があります。
四つ目は、問題が見つかった場合の対応です。誤った内容を出した、想定外のファイルを扱った、不審な挙動があったといったときに、利用を止める方法、連絡先、記録の残し方、利用者への説明をどうするかを決めておきます。問題を隠さず早めに共有できる環境があれば、同じ失敗の繰り返しを防ぎやすくなります。AIの活用を急ぐほど、止まるための手順も整えておく価値があります。
最後に、導入後も見直すことです。AIサービスの仕様、連携先、料金、保存方針、モデルの性能は変わることがあります。導入時の確認だけで終わらせず、定期的に利用状況を見て、目的から外れた利用がないか、ルールが現場で守れる内容かを確かめます。「使い始めた」ことより、「安全に使い続けられる」ことを目標にするほうが、長期的には利用者と組織の双方にとって有益です。
まとめ:AIの便利さと確認の責任を両立させる
ガバメントAI 源内でのAIエージェント利用環境の提供と源内基準の公表は、行政がAIを使う際に、機能だけでなく運用・安全性・責任分担を重視する姿勢を示す動きです。今回の公表を、AIが行政判断を全面的に代替する発表と受け取るのではなく、政府職員向けの環境と、利用者・管理者・開発者の確認事項を整理したものとして理解することが出発点になります。
AIに関するニュースに接したら、次の順で確認してみてください。第一に、誰がどの業務に使うのか。第二に、どの情報を扱うのか。第三に、回答や処理を誰が確かめ、問題があれば止めたり直したりできるのか。第四に、根拠となる公式情報は何か。こうした確認は、行政だけでなく、職場や日常のAIサービスにも応用できます。
技術は便利なほど、使う範囲と確認の手順が重要になります。AIの回答を急いで結論にせず、一次資料、更新日、正式な相談先を確かめる。迷ったときは人の窓口へ戻る。この姿勢を持つことで、AIを過度に怖がらず、かつ過信せずに活用を考えられるでしょう。