予約サービスに関する個人情報の流出が話題になると、「自分の予約は大丈夫だろうか」「今すぐパスワードを変えるべきか」と不安になります。2026年10月27日のXトレンド候補には、新幹線の予約と個人情報流出を結び付ける語がありました。ただし、SNS上の見出しや投稿だけでは、対象となるサービス、件数、含まれる情報、利用者に必要な対応を確定できません。
大切なのは、慌てて届いたメールやSMSのリンクを開くことではなく、正規の案内を起点に事実と自分の状況を照合することです。情報流出という言葉には、誤送信、紛失、不正アクセス、設定ミス、調査中の可能性など、幅のある状況が含まれます。対象データが氏名だけなのか、予約履歴、連絡先、ログイン情報、決済情報まで含むのかによって、優先する行動も変わります。
この記事は、特定事業者や特定の出来事の事実認定を行うものではありません。予約サービスで情報の取り扱いに関するお知らせを見た、または報道・SNSで気になった人が、公式情報を確認して落ち着いて対応するための一般的な手順をまとめます。個別の案内が届いている場合は、必ず当該事業者、カード会社、金融機関、交通事業者などの正式な説明と問い合わせ窓口を優先してください。
まずは「起きたこと」と「自分が対象か」を分けて確認する
情報流出のニュースに接したとき、最初にやるべきことは、SNSで広がる断片を追いかけることではありません。サービスの公式サイト、公式アプリのお知らせ、利用者向けの登録メール、公式SNSの認証済みアカウントなど、運営元が直接出している情報を探します。検索結果に表示される広告や、引用投稿に付いた短縮URL、突然届いたDMは入口にしないほうが安全です。普段使っているブックマークや公式アプリから入り、告知ページを確認しましょう。
正式なお知らせには、少なくとも次のような項目が示されることが多いです。発覚日と公表日、影響を受ける可能性がある期間、対象サービス、対象となり得る利用者、含まれる可能性がある情報の種類、現時点で分かっている原因、すでに講じた措置、利用者に依頼する行動、問い合わせ先です。調査の初期段階では「確認中」と書かれている項目があっても不自然ではありません。空欄や不確実な部分を、別の投稿の推測で埋めないことが大切です。
自分が対象かを考える際には、サービスを使った時期、登録しているメールアドレスや電話番号、予約番号、会員種別、決済方法などを、自分の利用履歴と照合します。ただし、そのために不審な画面へログインしてはいけません。正規のサイトまたはアプリに直接入って履歴を見るか、公式窓口に問い合わせます。旅程や予約番号の画面をSNSに載せると、第三者に利用予定や識別情報を渡すおそれがあるため、相談時以外の公開は控えます。
「17万件」などの大きな数字を見ても、そのまま17万人の利用者数とは限りません。重複を含む記録件数か、予約情報のレコード数か、アカウント数か、対象期間をまたぐ集計かで意味が異なります。また、件数が大きくても自分のデータが含まれるとは限らず、逆に件数だけでリスクの種類は判断できません。自分に関係するかを確認するために必要なのは、数字への反応ではなく、公式発表の対象範囲です。
個人情報保護委員会は、一定の要件に当たる漏えい等について、事業者の報告や本人への通知に関する仕組みを案内しています。利用者側は、事業者が調査・通知する内容を待つだけではなく、正規の連絡手段を登録情報で受け取れる状態にしておくとよいでしょう。メールアドレスを変更していた場合は、公式アカウントの連絡先を更新し、迷惑メール設定で正規ドメインの案内まで弾いていないかも確認します。
4つの確認を、優先順位を付けて進める
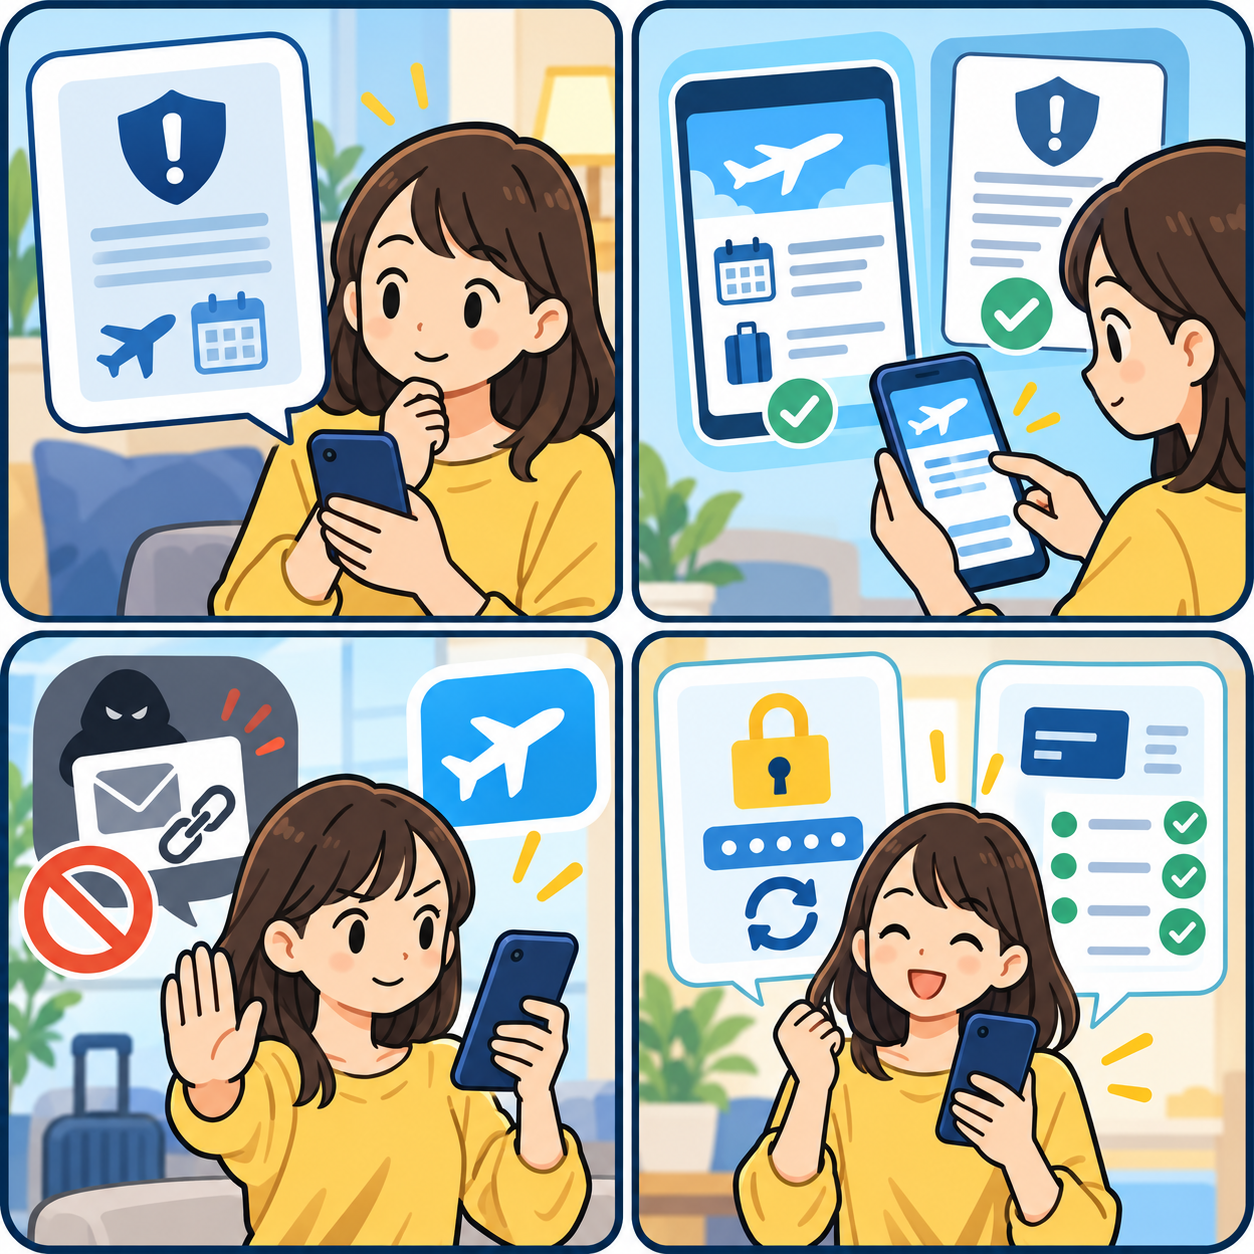
ここからは、サービスから案内が出た場合に役立つ四つの確認を紹介します。すべてを数分で終える必要はありません。影響の大きさに応じて、最初にアカウント、次に支払い、最後に記録と継続監視という順番で、無理なく進めます。
1. 公式告知で「含まれる可能性がある情報」を読む
第一に見るのは、何が流出した可能性があるのかです。氏名、住所、メールアドレス、電話番号、予約日・乗車区間、ログインID、パスワード、カード情報、本人確認書類などは、同じ「個人情報」でも悪用され方や対応が異なります。たとえば連絡先と予約内容が組み合わさると、利用者が実際に予約したことを知っているように見せる詐欺メッセージに使われる可能性があります。一方で、カード番号やログイン認証情報について言及がある場合は、事業者やカード会社が案内する緊急度を特に注意して読みます。
「カード情報は保存していない」と書かれていることと、決済に関する対応が不要であることは、必ずしも同じ意味ではありません。カード会社を通じた決済、外部の決済代行、電子マネー、ポイント、後払いなど、利用形態によって確認先が分かれることがあります。自分の利用明細を確認しつつ、疑わしい請求があれば、カード裏面などに記載された正規の連絡先へ相談します。メールに書かれた電話番号や、検索広告の電話番号だけに頼らないのが基本です。
また、公式告知が「パスワード変更を依頼している」のか、「多要素認証を有効にするよう案内している」のか、「当面は利用者側の操作は不要としている」のかを、文言どおりに読みます。自分で判断してアカウントを削除したり、重要な予約を取り消したりすると、必要な移動や返金の手続きが複雑になる場合があります。案内が不明確なときは、予約を維持したまま、本人確認に必要な情報を手元に置いて公式窓口に確認するのが安全です。
2. ログイン情報は「使い回し」を軸に見直す
サービスがパスワード変更を案内している場合、正規サイトまたは正規アプリから変更します。そのとき同じ、または似たパスワードを他のサービスでも使っていないかを確認します。IPAは、パスワードを長く、複雑にし、使い回さないことや、不審なウェブサイトに認証情報を入力しないことを呼びかけています。予約サービスだけの問題に見えても、同じメールアドレスとパスワードの組み合わせを複数箇所で使っているなら、見直す範囲は広がります。
変更の優先順位は、メールアカウント、金融・決済に関係するアカウント、本人確認や重要な書類が保存されているサービス、そして予約サービスというように、回復手段や金銭に近いものから考えると整理しやすくなります。メールはパスワード再設定の受け皿になるため、第三者に使われると他のサービスまで影響が及ぶおそれがあります。普段使う端末で、公式アプリの設定や正規のURLから作業してください。
パスワードを更新する際は、短い単語や誕生日、サービス名の一部だけを替える方法は避けます。覚えにくい文字列を自力で大量に管理するより、信頼できるパスワードマネージャーを検討し、各サービスで別々の長いパスワードを作る方法があります。利用環境に合わない場合でも、少なくとも重要度の高いサービスから使い回しを減らします。パスワードそのもの、ワンタイムコード、復旧コードを家族や知人を含む他人に送らないことも忘れないでください。
多要素認証が利用できる場合は、事業者が提供する正規の方法を有効にすることを検討します。ただし、認証コードを「確認のために教えてほしい」と求める電話やメッセージには応じません。正規のサポートがメール・SMS・電話でパスワードやワンタイムコードを尋ねるかどうかは、サービスごとの公式ヘルプで確認します。設定変更の直後に届く通知も、公式アプリ内の履歴や自分で開いたサイトと照合し、身に覚えがない操作があればアカウント回復窓口へ進みます。
3. 便乗したフィッシングを、別の入口から見分ける
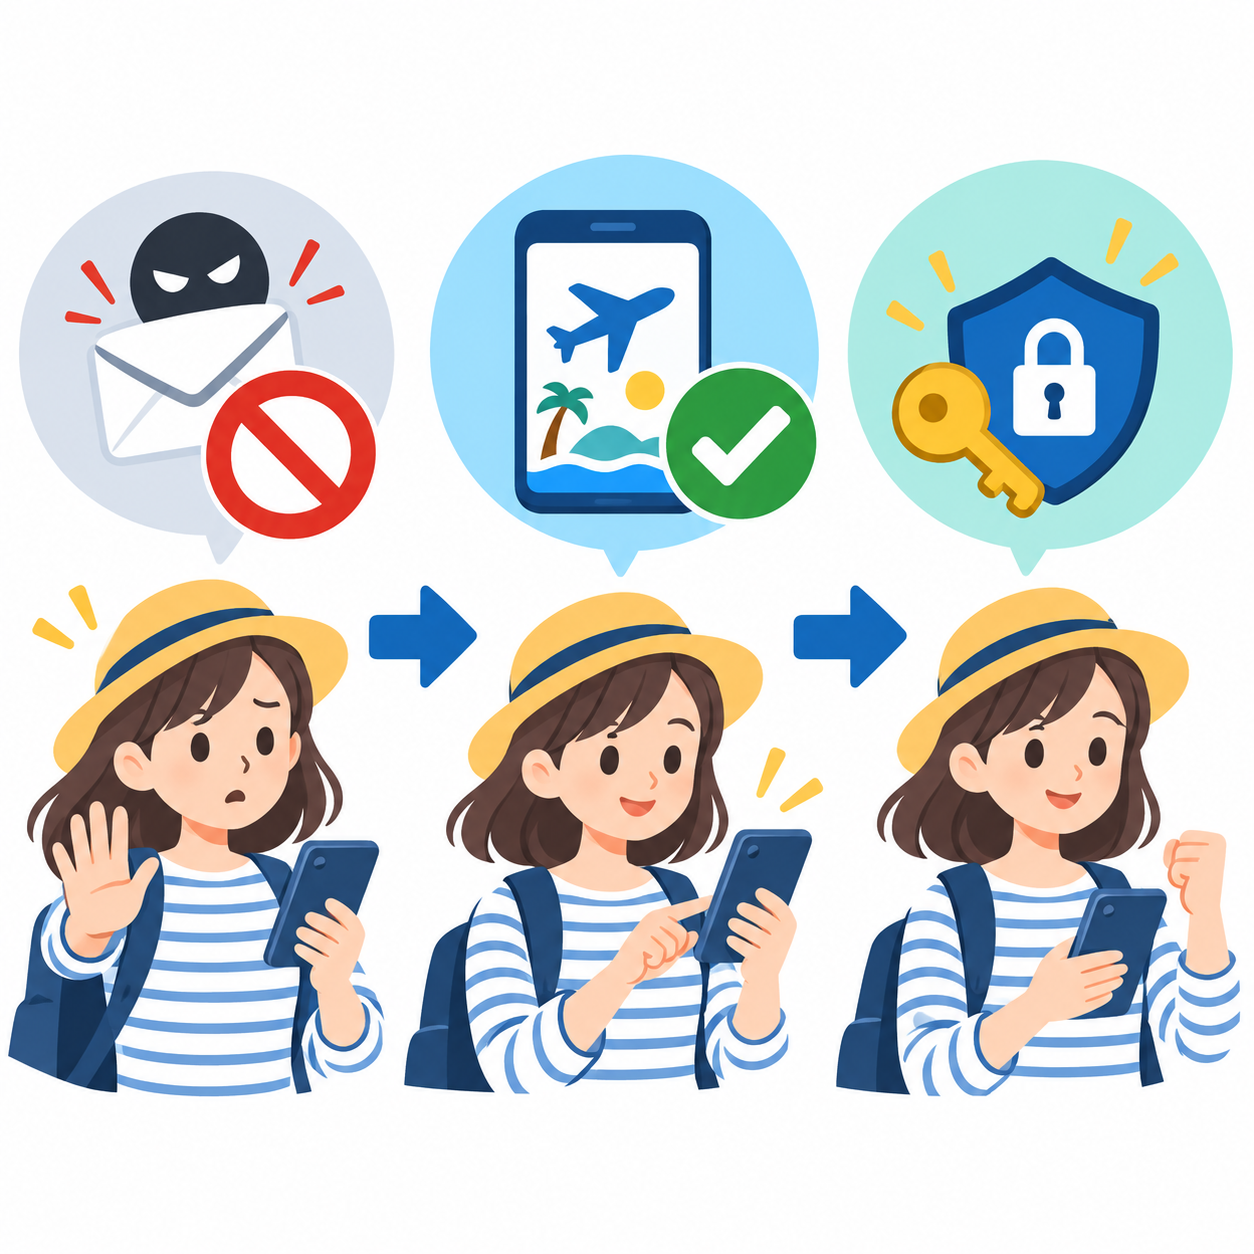
情報流出の話題が出ると、もっとも気を付けたいのが便乗したフィッシングです。「緊急」「予約を失効させる」「補償のために入力が必要」といった文面は、焦らせてリンクを開かせるために使われることがあります。見慣れた会社名、実際の旅行日、鉄道や航空に関する言葉が書いてあっても、本物の連絡とは限りません。政府広報も、見た目だけでは偽サイトを見分けにくいこと、メールやSMSのリンクではなく公式サイトのブックマークや正規アプリから確認することを案内しています。
届いたメッセージを判断するときは、リンクをタップしない、添付ファイルを開かない、返信しない、表示された電話番号にそのままかけない、という四つを出発点にします。代わりに、公式アプリを起動する、アドレスを自分で入力する、以前から保存しているブックマークを開く、カード本体や公式サイトに掲載された窓口へ電話する、といった別経路を使います。公式のお知らせが見当たらなければ、届いたメッセージの文面だけで本人確認情報を入力する必要はありません。
特に注意したいのは、「補償金の受け取り」「返金の事前手続き」「再発行のための認証」といった名目で、カード番号、暗証番号、ネットバンキングの認証情報、身分証の画像を求めるものです。事業者の正式な手続きで必要な情報がある場合でも、説明される受付場所や入力項目は公式サイトで確認できます。送信元の表示名やロゴは偽装されることがあるため、それだけで信用しません。
すでに不審なページにIDやパスワードを入れてしまった場合は、同じ端末でそのページを行き来せず、正規サイトを別に開いてパスワードを変更します。使い回しがあれば重要度の高い順に変更し、ログイン履歴や通知設定を確認します。カード情報を入れた、口座からの不審な動きがある、予約が勝手に変更されたなどの場合は、速やかに該当するカード会社・金融機関・事業者の公式窓口へ連絡します。被害の内容によって相談先は異なるため、SNSの案内役に個人情報を渡さないようにしましょう。
4. 支払い・予約・連絡先を「一度だけ」でなく見守る
アカウントの設定を変えたら終わり、とは限りません。数日からしばらくの間は、予約内容、登録メール、カード明細、ポイント履歴、アカウントのログイン通知を普段より丁寧に確認します。チェックの目的は、すべての取引を疑うことではなく、身に覚えのない変更に早く気付くことです。日時、金額、利用先、予約番号、変更通知の有無を、公式明細やアプリで照合します。
見覚えのない請求を見つけても、自己判断で支払いを止めたり、相手先に個人情報を送ったりする前に、カード会社・金融機関の正規窓口へ相談します。予約についても、目的地や日時の変更、登録連絡先の書き換え、ポイントの利用などがないかを確認します。家族の予約をまとめて管理している場合は、代表者だけでなく、登録メールを受け取る人にも「不審な連絡が来てもリンクを開かない」ことを共有しておくと、認識のずれを減らせます。
この段階で役立つのが、短い記録です。公式告知を確認した日時、パスワードを変更したサービス、事業者に問い合わせた日と受付番号、疑わしい通知の画面、カード会社に相談した結果などを、必要な範囲で残します。スクリーンショットに予約番号や住所が含まれる場合は、他人に送る前に隠します。記録は、後から同じ連絡が来たときの判断や、サポートへの説明に役立ちます。
一方で、不安から何度も検索し続けたり、未確認情報を転送したりすると、かえって偽情報や詐欺に接する機会が増えます。確認する時間を決め、公式のお知らせページ、公式アプリ内の通知、登録メールだけを定期的に見る方法が現実的です。重大な変更や追加の対応が必要になった場合は、通常、事業者が公式チャネルを更新します。利用者も更新日と対象範囲を確認し、その時点で必要な操作だけを行います。
予約を控えるべきか、取り消すべきかは案内を先に読む
情報流出の報道を見て、直近の予約をどうするか迷うことがあります。しかし、情報管理に関する事案と、運行・提供サービスの安全性、予約の有効性は別の問題です。事業者が予約の変更・取消・再発行などを案内していない限り、ニュースだけを理由に急いで予約を消す必要があるとは限りません。取消手数料、返金条件、移動への影響もあるため、予約画面と公式のお知らせを確認してから判断します。
旅程が近い場合は、予約確認メールやアプリの予約画面を正規の方法で開き、日時、乗車・搭乗者名、座席、決済状態を確認します。駅や空港で提示する情報を紙や端末に保存する場合も、共有端末や公共の場所に放置しないようにします。同行者がいるなら、変更があったときの連絡方法を決め、予約番号をSNSや公開チャットに貼らないよう伝えておくと安心です。
「情報流出があったから必ず予約が無効になる」「補償のために今すぐカード番号を入力する必要がある」といった一律の説明は、まず疑ってください。対応の期限がある場合でも、正規サイトに同じ期限・手順・問い合わせ先が示されているかを照合できます。困ったときに第三者の投稿や検索上位の広告だけで決めず、運営元へ直接確認する姿勢が、予約を守ることにもつながります。
家族・職場で予約を管理するときの共有ポイント
出張を手配する職場、家族旅行をまとめて予約する人、介助が必要な家族の移動を支える人は、本人以外が予約情報に触れる場面があります。その場合も、緊急時のためにアカウントのIDやパスワードを広く共有するより、サービスが用意する同行者登録、予約共有、代理手続き、権限管理の仕組みを確認するほうが安全です。各サービスの機能や規約は異なるため、利用できる範囲を公式ヘルプで確認します。
職場では、予約担当者が退職・異動した後も個人メールに確認通知が届き続ける状態を避けます。部署共通の連絡先を使う場合は、閲覧できる人を必要な範囲に絞り、担当変更時に権限を見直します。会社のカードや経費精算と連動している場合、疑わしい請求への対応窓口も、個人利用と異なることがあります。社内の情報システム部門、経理、総務、契約担当の役割を分け、勝手に外部へ資料を送らないルールを確認します。
家族内では、特に高齢の人やスマートフォンに不慣れな人へ、「届いたSMSから操作しない。いつものアプリか家族に確認してから」と短く伝えるだけでも役立ちます。ただし、家族を名乗る連絡であっても認証コードを聞くことはありません。困ったときに相談できる正規の事業者窓口を、紙や連絡先リストに残しておくと、急な通知に触れたときに検索広告へ誘導されにくくなります。
まとめ:不安なときほど、公式情報から順番に進める
予約サービスの情報流出が話題になったとき、利用者が最初に確認したいのは、SNSの投稿数ではなく、運営元の正式なお知らせです。そこで対象サービス・期間・情報の種類・利用者に求める対応を読み、自分の利用履歴と照合します。そのうえで、使い回しのあるパスワードを優先的に見直し、正規アプリやブックマークからアクセスします。
便乗したフィッシングは、ニュースへの不安を利用してリンクや認証情報の入力を促します。メールやSMSのリンクを開かず、公式サイト・アプリ・カード記載の窓口という別経路で確認することが、基本であり有効な防御になります。支払い、予約内容、ログイン通知をしばらく見守り、身に覚えのない変化があれば正規窓口に相談しましょう。
情報流出の範囲や必要な対応は事案ごとに異なります。この記事の手順は一般的な整理であり、個別の補償、契約、決済、不正利用の判断を示すものではありません。慌てず、公式情報を確認し、記録を残し、必要なところから順番に対処する。それが、日常の予約と大切な移動を守るための現実的な出発点です。