GMOインターネットの「お名前.com デスクトップクラウド」に対する不正アクセスを巡り、サービス利用者や、そこで取引ツールを動かしていた可能性がある金融サービス利用者に向けた案内が続いています。大きなニュースに接すると、「自分は対象なのか」「補償は受けられるのか」「今すぐ口座を解約すべきか」と、答えを急ぎたくなるかもしれません。
けれど、こうした事案では、対象サービス、対象期間、登録情報、実際に生じた取引、各社の対応方針がそれぞれ異なります。見出しだけから自分の状況を決めつけないことが、遠回りに見えて最初の防御になります。GMOインターネットは2026年10月21日以降の公表で、同クラウドサービスへの不正アクセスと、その後の対応、損失補償やお見舞金に関する方針を説明しています。一方、GMOクリック証券は、同社の取引サービス自体で不正操作が発生したものではない旨や、利用者への注意点を公表しています。公表内容は更新され得るため、この記事は特定の利用者が被害を受けたか、補償の対象になるかを判定するものではありません。
大切なのは、SNSの転載や届いたメールを起点に慌てるのではなく、公式の案内を自分で開き、対象範囲と自分の利用状況を照らし合わせることです。この記事では、金融口座やクラウドサービスに関する不正アクセスの報道を見たときに、個人が落ち着いて確認できる順番を整理します。投資判断や補償の可否を助言するものではなく、事実確認と相談の入口を作るための実用的な読み方としてご活用ください。
まず整理したい:何が起きたと公式に説明されているか
今回の話題を理解する際に最初に分けたいのは、「不正アクセスを受けたサービス」と「そのサービスを経由して利用され得る外部のサービス」です。GMOインターネットの公式案内では、お名前.com デスクトップクラウドに対するサイバー攻撃について、サービス停止、調査、利用者への連絡、代替サービス、補償などを順次公表しています。公表時点、対象となる契約・環境、今後の手続きは案内ごとに更新されるため、古い投稿の一部だけで判断しないことが重要です。
また、デスクトップクラウドは、利用者が自分でソフトウェアを稼働させるための環境です。そこに置かれていたデータや設定、連携していたサービスが何であったかは、利用者ごとに同じではありません。クラウドを契約していない人、別の環境だけを使っている人、クラウドには接続していたが金融サービスの認証情報を保存していない人など、状況は異なります。「GMO」という名称が含まれるからといって、すべての関連サービス、すべての顧客、すべての口座に同じ事象が起きたと受け取るのは正確ではありません。
報道や投稿には、脅迫、情報漏えい、取引、補償といった強い言葉が並びます。しかし、これらは別々に確認すべき事項です。例えば、サービスへの不正アクセスが公表されたことと、個別の口座で不正な注文・出金が確認されたことは同じ意味ではありません。反対に、外部サービス側で不正が未確認とされている場合でも、利用者が認証情報を使い回していたか、端末やメールが安全かを見直す価値はあります。
公式発表で確認する五つの項目
公式サイトを開いたら、長い説明を最初から読み切れなくても、次の五つを探してください。
1. **対象サービス**:自分が契約・利用していた名称と一致するか。
2. **対象期間**:いつ利用した環境、いつの記録や取引についての案内か。
3. **影響範囲**:どの情報や機能について、確認済み・調査中・対象外と説明されているか。
4. **利用者向けの手続き**:パスワード変更、連絡先、申請期限、必要書類などが示されているか。
5. **更新日時と連絡方法**:いつの案内か、メールだけでなく公式サイトで同じ内容を確認できるか。
ここでの目的は、すぐ結論を出すことではありません。「自分の契約名」「自分が使った期間」「公式に書かれている次の行動」を一枚のメモに分けることです。画面を保存する場合も、個人情報や口座番号が写り込まないよう注意してください。後でサポートに相談するとき、何を見たかを整理しやすくなります。
「補償」と「お見舞金」は同じものではない
不正アクセスの報道で特に混乱しやすいのが、補償に関する言葉です。GMOインターネットの第4報では、利用者へのお見舞金と、不正取引による損失の補償を別のものとして扱う方針が示されています。これは一般論としても大切な読み分けです。お見舞金は利用者の不安や不便に対する対応として設けられることがあり、実際の金銭的損失を埋める補償とは、対象者、確認方法、金額、手続きが異なることがあります。
「補償する」という見出しだけを見て、すでに自分が対象と決まったと考えないでください。多くの場合、対象となる事実関係の確認、利用記録の照合、申告に必要な資料、受付期間が定められます。逆に、対象の可能性があるのに、案内を待つうちに必要な画面や取引履歴を失うのも避けたいところです。慌てて相手のリンクを開くのではなく、公式の案内で必要な記録と窓口を確認しましょう。
金融取引に関する損失は、預金、証券、FX、暗号資産、決済サービスなどで制度や各社規約が異なります。今回の出来事を、自分が使う別の金融機関や別の商品にそのまま当てはめることはできません。「以前に別の会社で全額補償された」という経験談は参考情報にはなっても、今回の自分のケースの根拠にはなりません。個別の補償条件は、サービス提供者の最新の公式案内と窓口で確かめる必要があります。
補償の案内を見る前に残しておきたい記録
不正な操作や見慣れない取引が疑われるときは、記録を落ち着いて残します。画面を加工したり、履歴を自分で消去したりしないことが基本です。保存する候補は、ログイン履歴、注文・約定・出金の履歴、通知メールの送信元と受信日時、サポートとのやり取り、利用していた端末とアプリの情報です。スクリーンショットだけでなく、サービスにダウンロード機能があれば、公式の履歴データを保存できるかも確認します。
ただし、不審なメール内のリンクや添付ファイルからログインしてはいけません。取引履歴を確認する場合は、普段使うブックマーク、公式アプリ、または自分で入力した公式URLからアクセスします。メール本文に書かれた電話番号やチャット窓口も、なりすましの可能性を排除できません。公式サイトの「お問い合わせ」ページと照合してから使うのが安全です。
記録を保存したら、個人情報が含まれる画像をSNSや掲示板に投稿しないでください。口座番号の一部、メールアドレス、取引時刻、端末情報の組み合わせから、追加のなりすましに利用されるおそれがあります。被害の不安を共有したいときも、具体的な認証情報、画面URL、受付番号などは公開しない方がよいでしょう。
最初の30分で行う、口座と端末の確認順
不安になったときは、確認することを増やし過ぎないのがコツです。パスワードを何度も変更したり、端末を初期化したりすると、後から状況を説明しにくくなることがあります。緊急性が高いと感じる場合は、サービス提供者の公式窓口へ連絡し、指示を受けてください。その上で、一般的には次の順番が役立ちます。
1. 公式サイト・公式アプリから利用状況を確認する
最初に、普段使っている公式アプリか、手入力した公式URLからログインします。不審な通知を受け取った直後であれば、その通知内のリンクは使いません。ログイン後は、直近のログイン履歴、登録メールアドレス・電話番号、二段階認証やパスキーなどの認証設定、出金先・振込先・連携先の登録情報を確認します。
自分で説明できない変更や取引があれば、日時と内容を控えます。見覚えがない端末や地域が表示されても、モバイル回線、VPN、出張、ブラウザの仕様で表示が異なる場合があります。画面表示だけで犯人や被害を断定せず、サービス提供者に「自分の利用に心当たりがない」と伝えて確認を依頼してください。
2. パスワードの使い回しを見直す
同じパスワード、あるいは推測しやすい似たパスワードを複数のサービスに使っている場合、今回の件に直接関係があるかにかかわらず、優先的に変更を検討します。特に、メールアカウントは他サービスのパスワード再設定の入口になりやすいため、金融口座と同じか似た認証情報を使っていないかを確認してください。
変更先は、他のサービスで使っていない十分に長い文字列にします。複数の強いパスワードを覚え続けるのが負担なら、信頼できるパスワードマネージャーを使う方法もあります。ただし、初めて導入する際は、公式サイト・公式アプリか、端末の正規ストアから入手し、復旧用の情報を安全な場所に保管してください。支援を装った第三者に、パスワードや復旧コードを伝えてはいけません。
3. 多要素認証・パスキーを有効にする
パスワードを変更しただけで安心し切らず、サービスが提供している追加認証を確認します。アプリ認証、物理セキュリティキー、パスキーなどは、パスワード単独より不正ログインのリスクを下げる助けになります。GMOクリック証券は、ログインに関する認証方式の変更予定を含む注意喚起を出しているため、同社を利用する人は特に最新の案内を公式ページで確認してください。
ただし、二段階認証を設定する過程でも、認証コードを聞き出す詐欺があります。コードは、本人が公式のログイン画面で入力するためのものです。電話、メール、SNSの相手に伝えるものではありません。画面共有アプリの導入を促されても、公式サポートとして確認できない相手には応じないでください。
4. 端末・クラウド環境を分けて考える
デスクトップクラウドを利用していた人は、自宅のPCやスマートフォンだけでなく、クラウド上に置いた取引ツール、設定ファイル、保存済みブラウザ情報などを、公式の対象案内に沿って確認する必要があるかもしれません。一方、利用していない人が、ニュースを見てむやみに端末を初期化する必要はありません。
端末に不審なアプリ、見覚えのないリモート接続ソフト、勝手に追加されたブラウザ拡張機能がある場合は、操作前に公式サポートや端末メーカーの案内を確認してください。法人端末や勤務先支給の端末なら、自己判断で削除・初期化せず、社内の情報システム部門に連絡するのが先です。証拠保全や業務上のルールが必要になるためです。
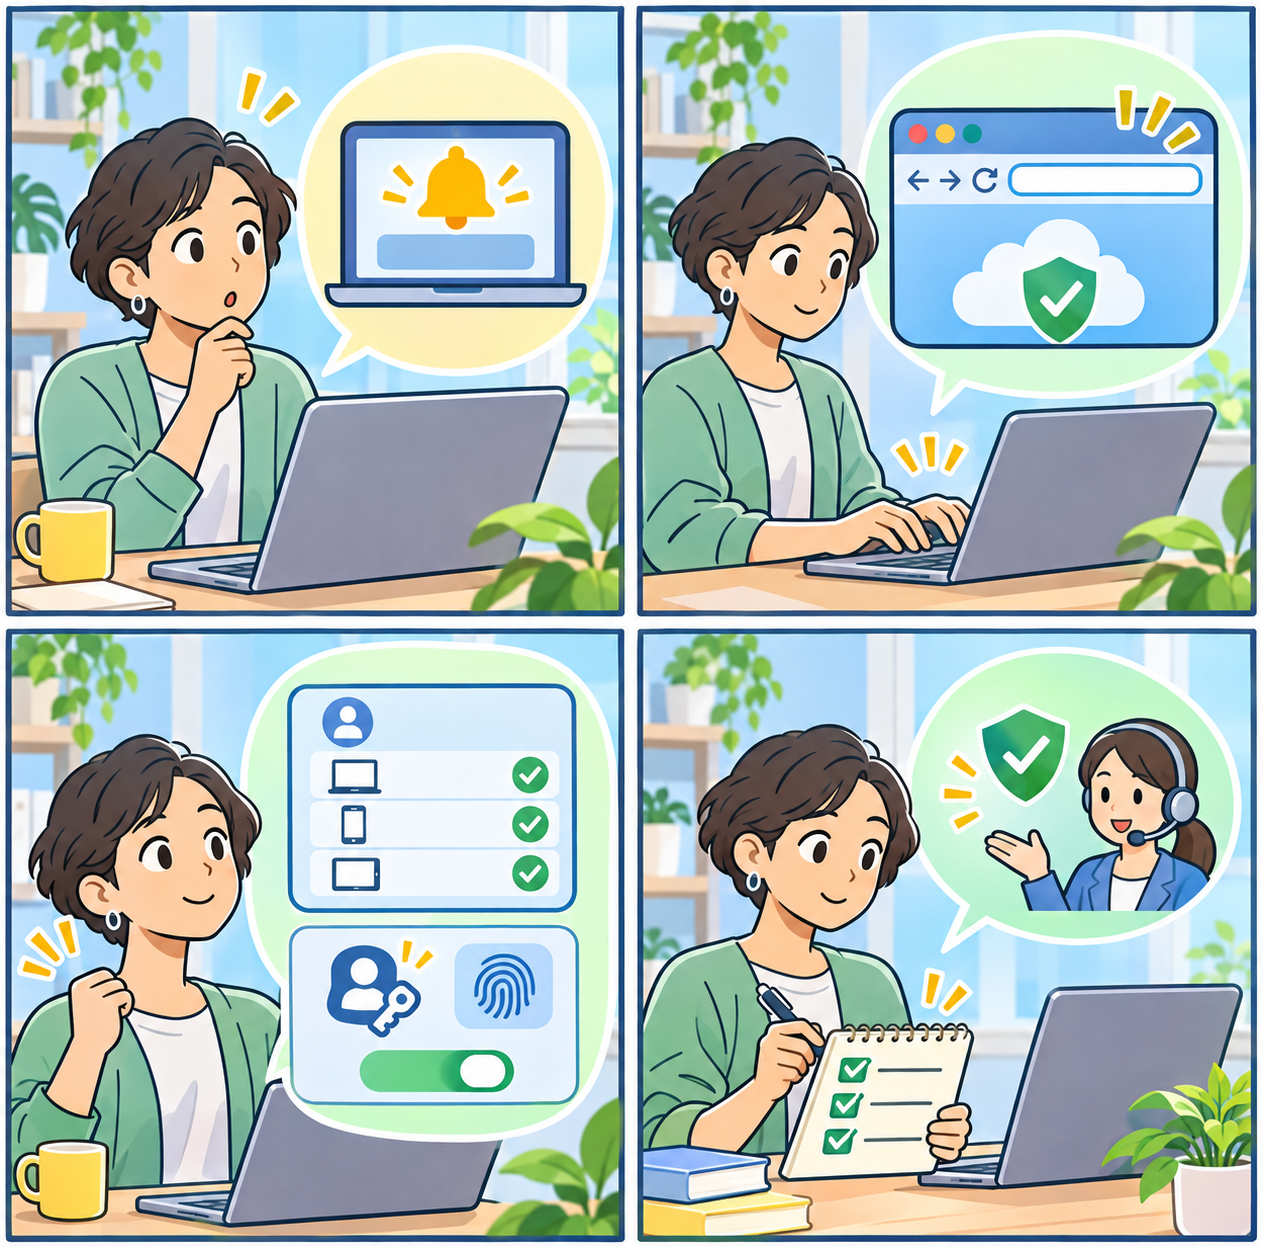
4コマで確認:急がないための四つの順番
今回のようなニュースでは、「警告が届く」「公式情報へ戻る」「認証と履歴を確かめる」「窓口へ相談する」という順番が役立ちます。冒頭の4コマは、この流れを一目で思い出すためのイメージです。メールの見た目がもっともらしくても、通知を起点に行動せず、公式サイトを自分で開くところから始めます。
第一に、届いた通知は「事実かもしれないが、入口としては使わない」と考えます。第二に、公式サイトの障害・お知らせ・セキュリティページで同じ内容が公表されているかを見ます。第三に、アカウントのログイン履歴、連絡先、認証設定を確認します。第四に、必要であれば公式窓口に、いつ・どのサービスで・何を確認したかを伝えます。この順番なら、詐欺サイトに誘導されるリスクを抑えながら、必要な情報を集められます。
二次被害を避けるために知っておきたい、よくある誘導
大きな事案の後には、関連会社や公的機関を装うフィッシングメール、SMS、電話が増えることがあります。「至急の本人確認」「補償のための仮ログイン」「被害拡大を止めるための遠隔操作」といった言葉で、受け取った人を急がせるのが典型的な特徴です。実在する出来事に便乗するため、企業名やニュースの内容が正しく書かれていることもあります。
不安を感じたら、相手とやり取りを続けず、いったん画面を閉じます。電話なら、かかってきた番号に折り返さず、公式サイトに掲載された番号へ自分から連絡します。SMSなら、リンクを開かずに削除し、必要ならスクリーンショットを残します。メールなら、送信者名ではなくメールアドレスのドメインを見ますが、表示だけで安全と決めず、公式サイトで告知の有無を確かめてください。
金融機関、証券会社、FX会社、クラウド事業者が、パスワード、ワンタイムパスワード、暗証番号、秘密の質問への回答をメールや電話で尋ねることは通常ありません。何らかの手続きに本人確認が必要な場合でも、公式サイトから始めた画面で行うのが原則です。「今日中にしないと補償されない」「警察に通報される」など、判断を急がせる表現は、いったん立ち止まるきっかけにしてください。
家族や身近な人と共有するなら、責めずに入口をそろえる
認証設定やクラウド利用を本人以外が把握していない家庭もあります。情報セキュリティの話は、詳しい人が少ない人を責める形になると、かえって相談が遅れます。「メールのリンクは開かない」「公式アプリから確認する」「困ったら一緒に公式窓口を探す」の三つだけを共有すると、実行しやすくなります。
高齢の家族や、仕事で金融・クラウドサービスを使う人には、連絡先を紙に控える方法も有効です。ただし、その紙にパスワード、暗証番号、認証コードを一緒に書かないでください。緊急連絡先と認証情報を分けて管理することが重要です。
連絡先が分からないときの相談先
自分の口座や契約サービスで見慣れない動きがある場合、最優先はそのサービスの公式窓口です。ログイン停止、取引停止、出金制限などは、提供者が契約内容と状況を確認して案内する必要があります。SNSの返信欄にある「サポート担当」や、検索広告に表示された連絡先ではなく、公式アプリ・公式サイト・契約時の書面にある窓口を使ってください。
フィッシング詐欺や不正アクセスの一般的な相談先としては、IPA(情報処理推進機構)の情報セキュリティ安心相談窓口、警察相談専用電話「#9110」、消費者ホットライン「188」などがあります。実際に被害が進行している、身に危険を感じるといった緊急時は、地域の警察への連絡を優先してください。これらの窓口は、個別の補償を決めたり投資損失を回復したりするものではありませんが、次に確認すべき機関の整理に役立つ場合があります。
相談の前には、「利用しているサービス名」「心当たりのない操作の有無」「通知を受け取った日時」「すでに行った対応」「送金・出金の有無」を簡潔にメモしておくと説明しやすくなります。分からない項目を推測して埋める必要はありません。分からないことは分からないまま伝え、公式の確認手順を聞きましょう。
まとめ:ニュースを見た日ほど、公式情報へ戻る
GMO関連の不正アクセス報道は、クラウドサービス、取引ツール、金融口座、補償といった複数の論点が重なるため、ひとつの見出しだけで状況を判断しにくい出来事です。だからこそ、「どのサービスの、いつの、どの案内か」を公式情報で確認することが出発点になります。利用者ではない人も、便乗したフィッシングを避けるために、リンクではなく公式サイトから確認する習慣を持つ価値があります。
確認の順番は、対象サービスを照合する、公式の更新日時と手続きを読む、ログイン履歴と認証設定を確認する、必要な記録を保存する、公式窓口へ相談する、です。補償やお見舞金は内容と条件を分けて読み、SNSの体験談だけで対象可否を決めないでください。金銭に関わる不安があるときほど、パスワードや認証コードを誰かに渡さず、焦らず正規の窓口に戻ることが、次の被害を避ける助けになります。
参考情報
- GMOインターネット:お名前.com デスクトップクラウドへの不正アクセスに関するお客様へのご案内(2026年10月30日時点の案内)
- GMOインターネット:サイバー攻撃について(第4報)(お見舞金と不正取引による損失補償の案内)
- GMOクリック証券:自動売買ツールによるものと考えられる不正取引に関する注意喚起
- IPA:情報セキュリティ安心相談窓口
- 警察庁:相談は #9110 へ
- 消費者庁:消費者ホットライン188