デジタル庁は2026年9月11日、同庁が運用するガバメントソリューションサービス(GSS)で外部からの不正アクセスがあり、個人情報を含むファイルの一部が外部へ漏えいした可能性があると公表しました。ニュースを見て「自分の情報も漏れたのでは」「デジタル庁から連絡が来たらどうしよう」と不安になった人もいるかもしれません。
最初に押さえたいのは、現時点の公式発表では、対象はGSSを利用する各府省庁等の職員や、その業務に携わった人々に関する情報であり、一般の方の個人情報は含まれていないことを確認した、とされている点です。一方で、漏えいした可能性がある情報を悪用した、なりすましメールやフィッシングへの注意も呼びかけられています。心配をあおるのではなく、分かっている事実、まだ調査や対応が続く部分、私たちが日常的にできる対策を切り分けることが大切です。
この記事では、GSSとは何か、9月11日時点の公表内容、対象者への対応、偽メールやSMSに遭遇したときの確認方法を、一般の利用者にも分かる言葉で整理します。特定のシステムの弱点や攻撃方法を説明するものではありません。情報セキュリティは一度の設定で終わるものではないため、公式情報を確かめ、落ち着いて自分のアカウントを見直すための実用的な手順として読んでください。
まず確認:今回の発表で分かっていること
デジタル庁の公表によれば、2026年6月25日、保守運用担当者のアカウントを利用してサーバー上の大量のファイルにアクセスがあったことを検知し、調査を始めました。その後の調査で、第三者がネットワーク接続機器を経由して侵入し、不正アクセスを行っていたことが判明したとしています。7月9日には、当該アカウントの停止と、侵害された機器の外部通信の遮断を行ったとのことです。
この経過を読むときに重要なのは、「いつ検知されたか」と「いつ公表されたか」を混同しないことです。6月に異常を検知し、7月に侵入の事実を把握して封じ込めを進め、外部の専門事業者の協力も受けながら調査を行った結果、9月に漏えいの可能性を公表しています。発生から公表までに時間があるからといって、直ちに何かを隠していたと結論づけることはできません。被害範囲や影響を確かめるには、ログの確認、対象ファイルの特定、関係者への影響調査などが必要になるためです。
公表では、漏えいした可能性がある個人情報は氏名、メールアドレス、電話番号、住所などで、約24.6万件とされています。内訳は、GSS利用機関の職員およびその業務に携わった公務員等に関する情報が約18.9万件、GSS利用機関の業務に携わった事業者・個人に関する情報が約5.7万件です。ここでいう「個人」は、一般のサービス利用者という意味ではなく、GSS利用機関の業務に携わった関係者を含む表現です。ニュースの見出しだけで範囲を広げて受け取らないようにしましょう。
また、デジタル庁は、マイナンバー、金融機関口座情報、年金番号等は含まれていないことを確認したと説明しています。これは安心材料の一つですが、氏名や連絡先といった情報でも、もっともらしい連絡を作る材料になり得ます。そのため、「大切な番号は含まれていないから何もしなくてよい」ではなく、正規の連絡かどうかを確かめる習慣を持つことが現実的な対策になります。
GSSとは何か:一般向けサービスとは分けて考える
GSSは、ガバメントソリューションサービスの略称です。行政機関の職員が業務を行うための環境に関わるサービスで、一般の人が日常的に利用する申請サイトやスマートフォン向けの行政サービスと、ひとまとめに考えないほうが理解しやすいでしょう。今回の公式発表でも、対象はGSS利用機関の職員や業務関係者と説明されています。
「政府のシステムで情報漏洩」と聞くと、税、年金、マイナンバー、各種の申請情報まで連想してしまいがちです。しかし、実際にどのサービスやどの情報が対象かは、発表ごとに異なります。今回については、一般の方の個人情報は含まれていないと明記されています。自分が不安に感じたときは、SNSの要約や短い動画よりも、まず発表本文の「対象」「含まれていない情報」「対象者への対応」という三つの項目を見ると、必要以上に混乱しにくくなります。
とはいえ、一般の人にとって無関係な話というわけではありません。大きな情報漏洩の報道が出ると、その出来事を口実にした偽メール、偽SMS、偽の問い合わせ窓口が現れることがあります。攻撃者は「あなたも対象です」「今日中に確認しないと利用停止です」といった焦りを誘う表現を使いがちです。だからこそ、事案そのものの対象範囲を知ることと、便乗した詐欺を見分けることは別々の確認事項として持っておくと役立ちます。
「漏えいの可能性」と「被害確認」を分けて読む
公表文では「外部に漏えいした可能性がある」という表現が使われています。この言葉は、対象ファイルに個人情報が含まれ、外部に出た可能性を確認した段階であることを示します。インターネット上に公開された、第三者がすべて閲覧した、あるいは個別の金銭被害が発生した、といった意味まで自動的に含むものではありません。
同庁は9月11日時点で、本件に関連する個人情報の悪用等の二次被害は確認されていないとしています。この表現も、「今後も絶対に起きない」という保証ではありません。公表時点で把握している範囲を示したものです。情報セキュリティの話題では、楽観と悲観のどちらかに寄り過ぎず、日時と情報源を添えて受け取る姿勢が重要です。
確認する順番はシンプルです。第一に、いつの発表か。第二に、対象は誰か。第三に、何が含まれ、何が含まれていないと書かれているか。第四に、対象者への連絡方法と問い合わせ先は何か。最後に、更新履歴があるかです。この順番を守ると、見出しだけを読んで「自分も被害者だ」と決めつけたり、反対に根拠なく「問題はない」と言い切ったりすることを避けられます。
今回、デジタル庁は対象となる人を特定したうえで順次個別に連絡するとしています。自分が対象かもしれないと考える人は、まず職場の正規の連絡経路や、デジタル庁が掲載した専用窓口を確認するのが基本です。届いたメール内のリンクや、突然表示された広告から問い合わせ先を探すのは避けましょう。連絡先を確認する行為そのものを、公式サイトを起点に行うことが大切です。
4コマで整理:報道を見た直後にすること
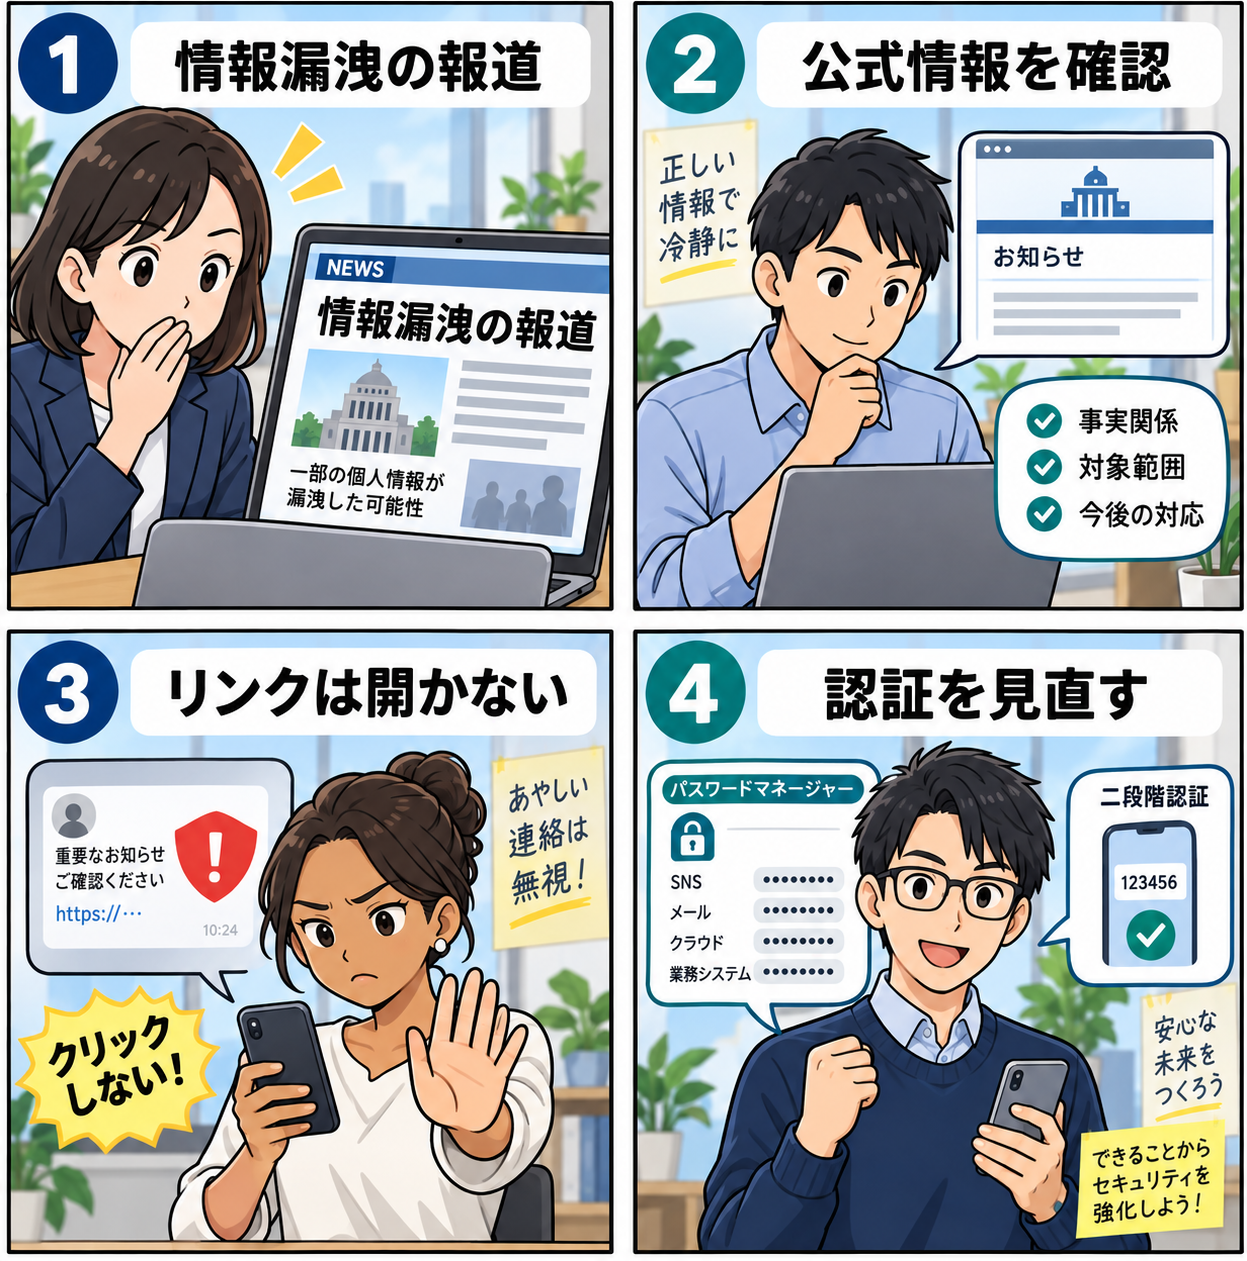
ニュースを見た直後は、情報が一気に流れ、判断が急ぎがちです。四つの場面に分けると、必要な行動が見えやすくなります。
1コマ目は、見出しを知る場面です。「情報漏洩」という言葉だけで、自分の情報や家族の情報が必ず対象だと判断しないことが出発点です。見出しは注意を引くため短くなるため、対象範囲や時点が省かれることがあります。
2コマ目は、公式情報へ戻る場面です。機関名で検索するときも、広告枠や似た名称のサイトに注意し、公式ドメインや公式アプリから開きます。本文の対象範囲、対象者への対応、更新日時を読みます。今回なら、一般の方の個人情報は含まれていないという記載と、対象者へ順次連絡するという記載が、落ち着いて次の行動を考える軸になります。
3コマ目は、届いた連絡をその場で操作しない場面です。不審なメールやSMSに「確認はこちら」とリンクがあっても、押してログイン情報やカード情報を入力してはいけません。メールを閉じ、普段使っている公式アプリ、ブックマーク、検索結果から確認した公式サイトへ自分でアクセスします。電話の場合も、相手が示した番号ではなく、公式に掲載された番号へかけ直す方法が安全です。
4コマ目は、日常の防御を整える場面です。重要なアカウントでは、長く使い回していないパスワードを設定し、可能なら多要素認証を有効にします。多要素認証は、パスワードのほかに端末通知や認証アプリなどで本人確認を重ねる仕組みです。導入方法はサービスにより異なるため、正規の設定画面・ヘルプを使いましょう。認証コードを他人に伝えないことも基本です。
偽メール・SMSを見抜くより、公式へ戻る
フィッシング対策でよく「怪しい日本語を見抜く」「送信者名を確認する」と言われます。これらも参考にはなりますが、近年の偽装は精巧です。日本語が自然で、知っている会社や行政機関の名前を使い、実際の出来事に合わせて送られる場合もあります。一つひとつを完璧に見抜こうとするより、メールやSMSの中から手続きを始めないという行動ルールのほうが再現性があります。
特に注意したいのは、次のような文面です。
- 「情報漏洩の対象になったため、至急本人確認が必要です」
- 「確認期限を過ぎるとアカウントが停止されます」
- 「補償金の受け取りには口座情報の登録が必要です」
- 「本人確認のため、認証コードを返信してください」
本物の案内でも重要な連絡が来ることはあります。しかし、メールや電話でパスワード、認証コード、クレジットカード情報を急がせて入力・回答させるかどうかは、大きな判断材料になります。デジタル庁も本件に関し、パスワードなどの認証情報やカード情報等をメールや電話で尋ねることはないと注意を呼びかけています。
もしリンクを開いてしまった場合も、慌てて画面の指示に従わないでください。入力前なら、ページを閉じ、ブラウザの履歴から同じページに戻らないようにします。入力してしまったサービスが分かる場合は、正規のサイトやアプリを自分で開き、パスワードを変更します。他のサービスと同じパスワードを使っていたなら、そちらも順に変更を検討します。カード番号や銀行の認証情報を入力してしまった可能性があるときは、発行会社・金融機関の公式窓口へ早めに相談してください。状況によって対応が異なるため、ネット上の一般論だけで完結させず、正規窓口の案内を優先しましょう。
個人が今日できるアカウント確認5項目
情報漏洩のニュースがあるたびに、全サービスのパスワードを一斉に変える必要があるとは限りません。むやみに変更を繰り返すと、管理しにくい短いパスワードを作ったり、偽サイトに入力したりするリスクもあります。次のように優先順位をつけて、落ち着いて見直すのがおすすめです。
1. メールアカウントを優先する
メールは多くのサービスのパスワード再設定の受け皿です。メールが乗っ取られると、ほかのアカウントの復旧メールも見られてしまうおそれがあります。まず、メールアカウントのパスワードが使い回しでないか、二段階認証やログイン通知が有効かを確認しましょう。身に覚えのない転送設定、ログイン端末、復旧用メールアドレスがないかを見ることも有効です。
2. パスワードの使い回しを減らす
一つのパスワードが複数のサービスで使われていると、どこか一つで漏えいした認証情報が、別のサービスへの不正ログインに試されるおそれがあります。すべてを暗記する必要はありません。信頼できるパスワードマネージャーを活用し、サービスごとに長く異なるパスワードを作る方法があります。紙に保管する場合でも、他人から見えやすい場所は避け、端末やサービスの公式案内を確認して運用しましょう。
3. 多要素認証を有効にする
多要素認証は、パスワードが知られた場合でも、別の確認要素がなければログインしにくくする仕組みです。メール、クラウド保存、通販、SNS、金融関連など、影響が大きいアカウントから設定するとよいでしょう。ただし、SMSで届くコードにも注意が必要です。コードを電話相手やメッセージの相手に伝えない、認証アプリの復旧コードを安全な場所に保管する、といった基本を合わせて守ります。
4. ログイン履歴と通知を確認する
主要なサービスには、ログインした端末やおおよその場所、日時を表示する機能があります。見覚えのない端末があれば、公式のヘルプに従ってログアウトや保護設定を行います。新しいログイン、パスワード変更、支払い情報の変更などを通知する設定も、早期に異常へ気づく助けになります。通知が増えすぎて無視している場合は、本当に必要な警告を受け取れるよう設定を整理しましょう。
5. 家族・職場の連絡ルールを共有する
フィッシングは個人だけでなく、家族や職場の連絡網の隙を狙います。「急ぎの依頼ほど、別の経路で確認する」「認証コードは誰にも伝えない」「口座変更の依頼は電話などで再確認する」といった短いルールを共有しておくと、いざというときに役立ちます。相手を責めるためではなく、焦っている状況で一人に判断を任せないための仕組みと考えるのがよいでしょう。
組織で関わる人が確認したいこと
今回の対象には、GSS利用機関の業務に携わった事業者や個人も含まれると説明されています。行政の業務を受託している、あるいは関連する組織で働いている人は、個人判断で情報を集め続けるより、所属組織の情報セキュリティ窓口や契約担当の案内に沿うことが重要です。
組織での最初の確認は、誰が公式連絡を受け取るかを明確にすることです。現場の担当者が不審なメールへ直接返信したり、添付ファイルを転送したりすると、混乱が広がるおそれがあります。公式発表のURL、社内で確認済みの窓口、緊急時の報告先を一つにまとめ、担当者へ共有するとよいでしょう。
次に、不要になったアカウントや委託先のアクセス権が残っていないかを点検します。退職、異動、契約終了の後も権限が残っていると、事故が起きた際の影響範囲が広がります。権限の棚卸しは誰かを疑うためではなく、「必要な人に必要な期間だけ」という原則を保つ作業です。ログの保管期間、異常なアクセスの通知先、委託先との連絡手順も、平時に確認しておくと対応が速くなります。
そして、現場に対しては、今回の出来事を悪用した連絡に注意するよう伝えます。ただし、攻撃の細かな手口を社内メールで広く再現する必要はありません。「リンクを開かず、既知のポータルから確認する」「認証情報やワンタイムコードを渡さない」「不審な連絡は情報セキュリティ窓口へ転送する」といった行動を短く共有するほうが、実行につながります。
SNSや検索で情報を追うときの注意点
情報漏洩の話題は、不安が強いため急速に拡散します。投稿の多さや強い言葉は、影響範囲の大きさを示すとは限りません。古い別事件の画像、関係のないデータベース画面、根拠のない「名簿が出回っている」という投稿が混じることもあります。転載する前に、投稿日だけでなく、元の資料と公表日を確認しましょう。
特に「対象者一覧」「流出データの確認」などと称するリンクには近づかないでください。実際に被害の有無を心配する人の気持ちに付け込む典型的な誘導です。今回の発表では、デジタル庁が対象となる人を特定し、順次個別に連絡するとしています。公開リンクに自分の情報を入れて確認するよう求められた場合は、公式サイトからたどれる案内かどうかを慎重に確かめましょう。
報道を読む際には、数字の単位も見ます。約24.6万件は、重複を含む属性ごとの件数と、対象者の数が同じであるとは限りません。たとえば、一人に氏名とメールアドレスの両方が含まれる場合、属性別の集計ではそれぞれに数えられます。数字を引用するときは「何件の何を数えた数字か」まで添えると、誤解を広げにくくなります。
公式発表を確認するための実用チェックリスト
最後に、今後この件の続報や別の情報漏洩ニュースを見かけたときにも使えるチェックリストをまとめます。
- 発表元は公式サイトか。検索広告やSNS投稿ではなく、組織の公式ドメインを確認する。
- 公表日はいつか。記事の掲載日と、事案の発生・検知・更新の日時を分けて読む。
- 自分が対象だと書かれているか。「一般の方」「職員」「委託先」などの範囲を確認する。
- 何の情報が含まれる可能性があるか。含まれていないと明記された情報も確認する。
- 個別連絡はどの方法で行われるか。メール内のリンクではなく、公式に掲載された窓口から確認する。
- パスワードや認証コード、カード情報を求められていないか。急がせる連絡ほど別経路で確かめる。
- 不安が残るとき、どの正規窓口に相談するか。問い合わせ先は公式ページから取得する。
このチェックリストは、今回の報道に限ったものではありません。企業、学校、通販サイト、自治体など、どの組織の事案でも使えます。最も重要なのは、通知を受けた瞬間に「本物か偽物か」を一人で即断しようとしないことです。いったん閉じ、正規の入口へ戻り、必要なら家族、勤務先、サービス提供者の公式窓口に相談する。この小さな間が、被害を防ぐ力になります。
まとめ:不安を急ぎの操作に変えない
デジタル庁の9月11日の公表では、GSSへの不正アクセスにより、職員や業務関係者の個人情報を含むファイルが外部へ漏えいした可能性があるとされています。一方で、一般の方の個人情報は含まれていないこと、マイナンバー・金融機関口座情報・年金番号等は含まれていないこと、対象となる人には順次個別に連絡することが示されています。状況は更新され得るため、最新の公式発表を確認することが基本です。
一般の利用者が意識したいのは、報道に便乗する偽メールやSMSです。メールや電話のリンク・番号を起点にせず、公式サイトや正規アプリから確認する。パスワードや認証コードを誰にも渡さない。メールアカウントから優先して、多要素認証とログイン履歴を見直す。この三つを覚えておけば、今回に限らず多くの不審な連絡に備えられます。
情報漏洩のニュースは、不安を感じるのが自然な話題です。だからこそ、断定的な投稿や「今すぐ」の指示に流されず、一次情報を確認し、必要なときは正規窓口へ相談しましょう。冷静な確認と日頃のアカウント管理が、最も確かな対策になります。