2026年11月3日、英国の国家サイバーセキュリティセンター(NCSC)は、AIを使ったマルウェアが2028年までに英国の重要国家インフラに対するランサムウェア攻撃で使われる可能性が「高い」とする評価を公表しました。発電、交通、水道、医療など社会を支える分野が念頭に置かれた、英国向けの脅威評価です。しかし、そこに書かれた問題意識は、AIを利用する日本の企業、自治体、学校、個人にも無関係ではありません。
大切なのは、この発表を「AIが必ず大事故を起こす」という断定として読むことではありません。NCSC自身、将来を扱う三つのシナリオは予言ではなく、起こり得る展開を考え、前もって防御を整えるためのものだと説明しています。今回の核心は、AIがまったく新しい攻撃を魔法のように生むというより、以前からある弱点の発見、もっともらしい偽メッセージの作成、攻撃の繰り返しを、より速く大量に行えるようにし得る、という点です。
「AIは便利だから使う」「危険そうだから使わない」という二択では、実務の判断に足りません。AIを使う人と組織が、どんな情報を入力し、誰が結果を確認し、異常が起きたらどこで止めるかを決めること。そして、更新、認証、バックアップ、連絡先といった地味な土台を手入れすることが、いっそう重要になります。この記事では、NCSCの発表を手掛かりに、一般の読者にも関係するAI時代のサイバー対策を整理します。これは一般的な情報であり、特定の製品選定、法的判断、被害時の技術対応を指示するものではありません。実際の被害や不審な動きがある場合は、所属先の情報システム部門、取引先、警察や公的相談窓口などの案内を優先してください。
11月3日にNCSCが示したこと
NCSCは英国政府の情報機関GCHQの一部で、英国のサイバーセキュリティに関する技術的な機関です。11月3日に公開した年次レビューと「Artificial intelligence and cyber intrusion」という評価では、AIを取り入れたサイバー活動が2028年に向けてどう変わり得るかを検討しました。発表は、AIを使うマルウェアが英国の重要国家インフラに対するランサムウェア攻撃で使われることが、今から2028年までの間に「highly likely(可能性が高い)」と述べています。
ここで読み落としたくないのは、評価の対象と表現の範囲です。これは英国の安全保障・重要インフラを中心とした評価で、日本で同じ時期に同じ事件が起こると告げるものではありません。また「highly likely」は、特定の犯人、標的、手口、日時を示す言葉ではありません。NCSCは確率用語の基準を公開し、情報をもとにした判断であることを説明しています。ニュースの見出しだけを読んで、差し迫った被害や特定のサービスの危険性を決めつけるのは適切ではありません。
一方で、発表は先延ばしを勧めてもいません。AIによって、攻撃者が脆弱性を探す、対象に合わせた文章を作る、盗んだ情報を分類する、同じ作業を何度も試す、といった工程を効率化できる可能性があります。防御側もAIで監視や分析を助けられますが、古い機器、未適用の更新、弱い認証、把握されていないクラウド利用が残っていれば、便利な道具だけでは穴を埋め切れません。NCSCのメッセージは、AIの有無より先に、長く放置された「分かっている弱点」を減らすべきだという呼びかけです。
AIは攻撃をどう変え得るのか
サイバー攻撃は、映画のように一瞬で画面を乗っ取る場面だけではありません。多くの場合、攻撃者は公開情報を調べ、不用意に公開された機器を探し、弱いパスワードや既知の脆弱性、誤って開かれた共有設定を狙います。AIは、この下調べや仕分け、文章作成、試行の自動化を助ける道具になり得ます。人が数十件ずつ確認していた情報を、機械が大量に候補として並べられるようになれば、攻撃の準備にかかる時間は短くなります。
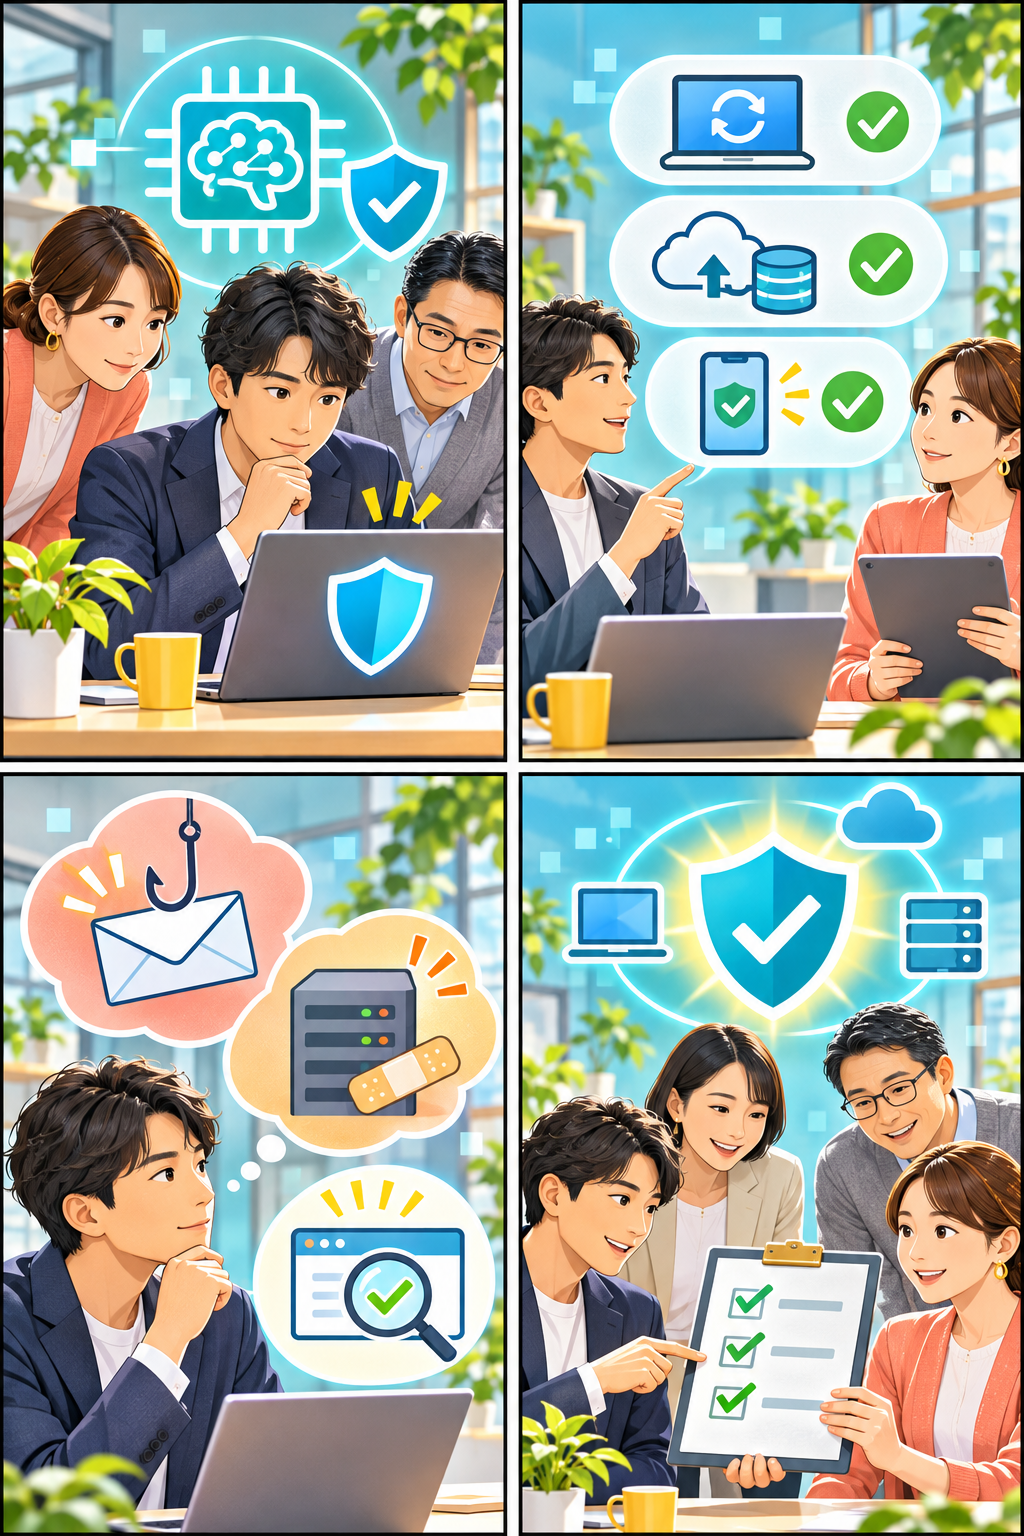
たとえばフィッシング詐欺では、以前は不自然な日本語、宛先と無関係な内容、雑な偽装が見破る手掛かりになることがありました。生成AIを使えば、相手の業種や公開情報に合わせた自然な文面を、より短時間で作れる可能性があります。これは、すべてのメールがAIで作られ、見分けがつかなくなるという意味ではありません。ただし「日本語が自然だから本物」「差出人の名前を知っているから安全」という判断は、以前より危うくなります。送金、認証情報の入力、添付ファイルの実行、設定変更などを伴う依頼ほど、別の経路で確かめる必要があります。
脆弱性の探索も同じです。ソフトウェアやネットワーク機器には、修正プログラムが公開済みの問題が残っていることがあります。AIは公開情報や設定情報を整理し、どこを優先して調べるかの候補を出す助けになり得ます。防御側にとっても、資産一覧から古いバージョンを探す、ログの異常を絞り込む、更新の影響範囲を調べる用途に役立ちます。つまりAIは、攻撃者だけの道具ではありません。問題は、攻撃と防御のどちらが先に、より確実に運用へ組み込めるかです。
また、AIを導入したこと自体が新たな確認事項を増やす場合もあります。社内の機密情報、顧客データ、未公開資料、ソースコードを、承認されていない外部サービスへ入力すれば、情報管理の範囲が見えにくくなります。NCSCは、従業員が個人端末などで使う「シャドーAI」により、組織が情報の扱いと利用者のスキルを把握しにくくなる可能性にも触れています。便利な要約や下書きのために、どの情報まで入力してよいか。契約済みの環境と個人利用のサービスをどう区別するか。AI導入の前後で、こうしたルールを具体的にしておく必要があります。
「予測」と「現時点の事実」を分けて読む
AIに関するニュースは、期待と不安を強く刺激します。だからこそ、現時点で確認された事実、機関による評価、将来の可能性、個人の意見を分ける習慣が役に立ちます。今回の確かな事実は、NCSCが11月3日に年次レビューと評価を公開し、そこにAIサイバー脅威についての見解を記したことです。NCSCは、AIが攻撃者によるランサムウェア、ソーシャルエンジニアリング、脆弱性悪用の規模や効率を高める可能性を示しました。
一方、2028年の状況はまだ起きていません。NCSCは基準となる展開、悲観的な展開、楽観的な展開という複数のシナリオを並べています。悲観的な筋書きだけを切り取れば強い不安をあおれますが、同機関はシナリオを予言ではなく、先回りの対策を考える材料と位置付けます。AIの能力、犯罪市場での入手しやすさ、防御側の整備、人材育成、国際情勢など、多くの要因で結果は変わります。
この読み方は、家庭や職場の判断にも応用できます。「AI搭載」と書かれたセキュリティ製品を見ても、それだけで被害を防げると考えないこと。「AIが危ない」と聞いても、業務に役立つ可能性まで否定しないこと。どの作業を自動化し、どの結果は人が承認し、どのデータは外部へ出さないのかを一つずつ定めることが大切です。AIは安全性を保証する印でも、危険を決める印でもありません。利用目的、設定、運用、見直しを含めて初めて評価できます。
まず見直したい、組織の5つの土台
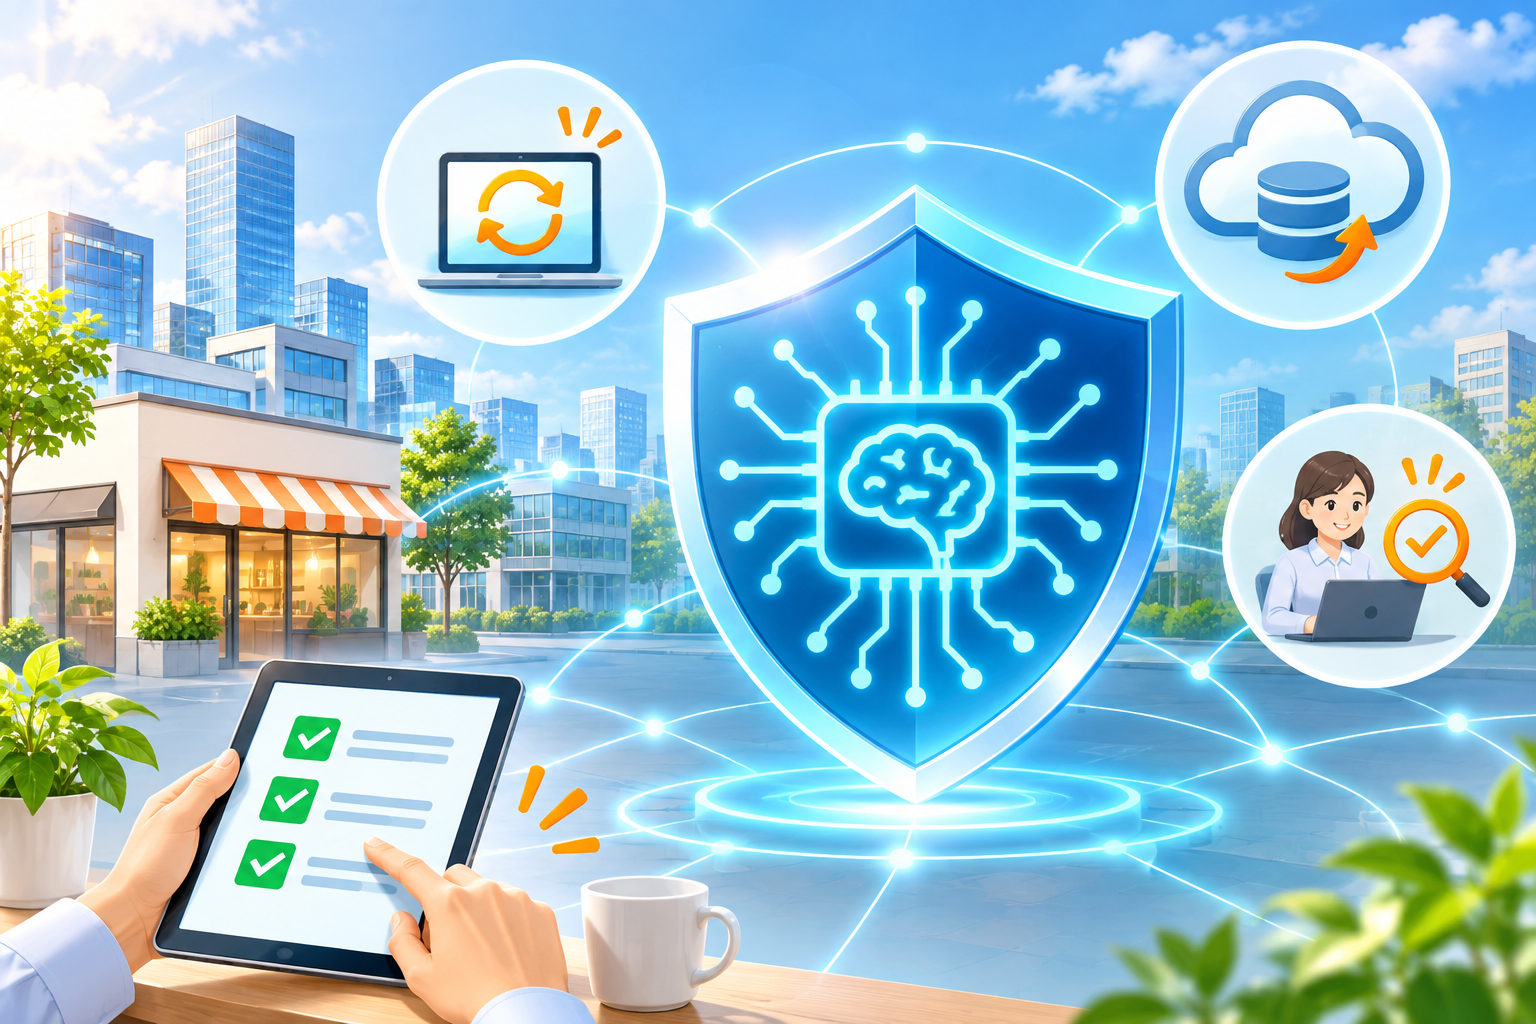
AI時代の対策と聞くと、高度な監視システムや専門職だけの話に思えるかもしれません。しかし、多くの組織が今日から取り組める項目もあります。以下の五つは、特定の製品を買う前に、現状を確かめておきたい土台です。規模、扱う情報、法令、契約によって最適な方法は異なるため、必要に応じて専門家やサービス提供者に相談してください。
1. 使っている機器とサービスを把握する
最初は棚卸しです。会社や団体が使っているパソコン、スマートフォン、ルーター、サーバー、クラウドサービス、業務ソフト、外部委託先を一覧にします。古い端末、退職者のアカウント、使われなくなった共有フォルダ、誰が契約したか分からないSaaSは、見えない弱点になりやすい部分です。完璧な台帳を待つ必要はありません。重要な業務、顧客情報、決済、メール、バックアップに関わるものから始めましょう。
AIを使うサービスは、通常のSaaS以上に入力データと権限の範囲を確認します。無料版と契約版で扱いが違う場合、ログ保存や学習利用に関する設定がある場合、外部ツールへ接続する場合もあります。名称だけで「生成AI」とまとめず、誰が、何の目的で、どの情報を、どのアカウントで使っているかを記録します。禁止だけを先に出すと、現場が隠れて使う原因にもなります。安全に使える経路を示し、困ったときに相談できる窓口を作る方が、実態をつかみやすくなります。
2. 更新を「後で」にしない
OS、ブラウザ、VPN、ルーター、業務ソフト、CMS、プラグインには修正情報が出ます。更新には不具合の心配もあり、業務を止められない事情もあります。それでも、既知の弱点を長く放置することは、AIの有無にかかわらずリスクを高めます。NCSCが指摘するように、攻撃者が既知の問題を素早く探せるようになれば、更新の遅れはさらに目立つ入口になり得ます。
現実的には、更新の担当者、対象、確認方法、例外時の承認を決めます。重要な更新の情報を誰が受け取るのか、適用前にどの業務を確認するのか、失敗したときに戻せるのかを、短い手順にします。古い機器をすぐ交換できない場合も、外部公開を減らす、接続先を制限する、利用者を限定する、監視を強めるなど、代替策を検討します。詳細な設定は環境により危険性が変わるため、保守会社や情報システム担当と相談してください。
3. パスワードだけに頼らない
IDとパスワードが漏れれば、攻撃者は正規利用者のように見えることがあります。メール、クラウドストレージ、会計、管理画面など、重要なサービスには多要素認証を設定できるかを確認しましょう。多要素認証は、パスワードに加えて認証アプリ、セキュリティキー、端末確認などを組み合わせる仕組みです。すべての方式が同じ強さではなく、組織の利用環境に合う選択と復旧手順が必要ですが、パスワード単独より守りを厚くできる場合があります。
同時に、共有アカウントを減らし、退職・異動の際には権限を速やかに見直します。管理者権限は必要な人にだけ与え、日常作業用のアカウントと分けられるかも確認します。AIツールに業務システムを接続する際も、必要以上に広い権限を渡さないことが重要です。便利な連携ほど、どのデータへアクセスし、誰が実行を許可するのかを事前に確かめます。
4. バックアップは「復元」まで確かめる
ランサムウェアは、データを暗号化して使えなくし、金銭を要求する攻撃として知られます。バックアップがあっても、攻撃者に同時に消された、復元に必要な情報がない、復元作業を試したことがない、という状態では役に立ちません。重要なデータは、業務システムと切り離した保管先を含めて複数の方法で保管し、復元手順と責任者を確認します。
「支払えば必ず元に戻る」とは限りませんし、支払いの要否は法律、制裁、保険、捜査、業務継続に関わる非常に重い判断です。被害時には、独断で送金や交渉をせず、経営者、法務、保険会社、専門のインシデント対応事業者、関係機関へ速やかに連絡してください。この記事はその判断の代わりにはなりません。平時に復元の練習をしておくことが、非常時の選択肢を増やします。
5. 人が立ち止まれる連絡経路を用意する
AIで偽メールや偽音声が巧妙になる可能性を考えると、「怪しいものを見抜く個人の勘」にだけ頼るのは危険です。送金先の変更、緊急のギフトカード購入、認証コードの共有、重要ファイルの送付、システム設定の変更には、別の連絡手段で確認するルールを作ります。上司を名乗る音声や、取引先を装うチャットでも、あらかじめ登録した電話番号や既存の契約窓口から折り返して確認する、と決めておくと迷いが減ります。
報告した人を責めない文化も重要です。誤ってリンクを開いた、添付を保存した、AIへ入力してはいけない情報を入れたかもしれない、といったとき、早く知らせてもらうほど被害を小さくできる可能性があります。報告先、夜間や休日の連絡方法、端末をネットワークから切り離す判断の担当を明確にしてください。ただし、端末をどう扱うかは証拠保全や業務への影響にも関わるため、所属先の手順があれば従うのが基本です。
個人が今日から確認できること
個人にとっても、AI時代の防御は特別な知識だけで決まりません。最初に見直したいのは、メールアカウントです。メールは多くのサービスのパスワード再設定の入口になるため、強い固有のパスワードと多要素認証を設定します。同じパスワードを複数のサービスで使い回すと、一つの漏えいから他のアカウントまで試されるおそれがあります。パスワード管理アプリを使う場合は、復旧方法と端末変更時の手順も確認します。
次に、更新通知を放置しないことです。スマートフォン、パソコン、ブラウザ、ルーター、テレビや見守りカメラなどのネットワーク機器も、更新が必要になることがあります。提供元の正規アプリや公式サイトから案内を確認し、SNS広告や突然のポップアップに表示された更新ボタンを安易に押さないようにします。困ったときは、製品名を自分で検索して公式サポートへ進む方が安全です。
AI生成の画像、音声、文章が本物らしく見える時代には、見た目だけで真偽を決めない姿勢が必要です。家族や友人を名乗る緊急連絡、投資や副業のうまい話、公的機関を名乗る手続き、健康や法律に関する断定的な案内ほど、一度止まって確認してください。医療、投資、保険、税金、法律、行政手続きのように生活や資産へ大きく影響する判断では、AIの回答やSNS投稿を唯一の根拠にせず、公式機関、医療専門職、資格を持つ専門家、契約先へ確認することが必要です。
AI導入時に作りたい小さなルール
生成AIを職場で使うなら、大がかりな規程の前に、少なくとも三つを言葉にすると実務で役に立ちます。一つ目は入力してよい情報です。公開済みの文章、一般的なアイデア、匿名化済みの例と、顧客情報、契約内容、未公開の企画、個人情報、認証情報を区別します。「社外秘だから駄目」だけでは現場で判断しにくいため、具体例を挙げるとよいでしょう。
二つ目は、AIの出力をどこまで使うかです。下書き、要約、分類、アイデア出しは、人が事実確認と編集をする前提なら役立つ場面があります。しかし、顧客への回答、採用、与信、診断、契約、支払い、成績評価など、人の権利、健康、雇用、財産に影響する決定を、AI出力だけで確定するべきではありません。根拠となる一次資料を確認し、説明できる人が最終判断を担い、異議や訂正を受ける経路を残します。
三つ目は、異常時の停止です。AIが外部ツールを操作する、メールを送る、データを更新する、コードを実行するような連携では、実行前の承認、利用できる範囲、ログ、取り消しや停止の方法を確認します。試験用のデータや限定的な環境から始め、想定外の出力や権限要求があれば止めて担当者へ相談します。速く自動化することより、止めて確認できることの方が、長い目で見た導入の安心につながります。
被害かもしれないと思ったときの初動
不審なログイン通知、身に覚えのない送信、ファイルが開けない、取引先から自社名義の不審メールを受け取ったという連絡などがあれば、証拠を消さないよう注意しながら、定められた窓口へ早く伝えます。組織では、独断で端末を初期化したり、攻撃者とやり取りしたりせず、インシデント対応の手順、情報システム部門、外部の保守会社に従ってください。個人の場合も、サービスの公式サポート、カード会社、携帯会社、警察の相談窓口など、被害の種類に合う正式な連絡先を使います。
この場面でAIチャットに機密情報や画面の内容を丸ごと貼り付け、自己判断で復旧手順を試すことには注意が必要です。原因の調査にはログや個人情報が含まれることがあり、誤った操作で状況を悪化させる可能性があります。AIは一般的な用語の理解や報告文の下書きには使えても、個別の被害対応の指揮者にはなりません。緊急性が高いほど、実際の環境と契約を知る担当者、公式の支援窓口、専門家へつなぐことを優先します。
まとめ:AI時代ほど、基本を運用に落とし込む
英国NCSCが11月3日に公表した評価は、AIが2028年までに英国の重要国家インフラへのランサムウェア攻撃で使われる可能性を示したものです。これは未来を断定する予言ではありません。しかし、AIが攻撃の探索、偽装、反復を速め得るという問題提起は、すでにある未更新のソフト、弱い認証、不十分なバックアップ、曖昧な連絡手順を見直す十分な理由になります。
最初の一歩は、AI専用の難しい対策を探すことではありません。何を使っているかを把握する。更新を管理する。多要素認証を広げる。復元できるバックアップを試す。不審な依頼を別経路で確認し、早く相談できるようにする。この五つを、担当者と期限を決めて続けることです。AIは防御の助けにもなりますが、設定や運用を省略して安全を保証してくれるものではありません。
AIを業務へ取り入れるときは、入力データ、権限、最終確認、停止手順を小さく決めてから始めましょう。特に医療、法律、税務、投資、保険、雇用、教育、行政手続きなど、誤りが人の生活に大きく影響する領域では、AIの出力だけで個別の判断を確定せず、公式情報と専門職・担当窓口による確認を重ねてください。変化の速い時代だからこそ、慌てて任せきりにしないこと、そして人が確認して立て直せる仕組みを持つことが、最も現実的な防御になります。