ニュースやSNSで「不正アクセス」「個人情報漏えい」という言葉を見ると、自分のメールアドレスや登録情報も流出していないか、不安になることがあります。2026年11月11日には、内閣府が利用するメール配信サービスへの第三者による不正アクセスについて、メールマガジン利用者の個人情報漏えいに関する報告を受けたと公表しました。公表資料では調査が継続中の項目があり、なりすましメールやフィッシングメールなどへの注意も呼びかけられています。
ただし、漏えい報道を見た直後に、届いたメールのリンクから「対象者確認」や「パスワード変更」を急ぐのは危険です。事案ごとに対象となるサービス、情報の種類、本人への連絡方法、調査の進み方は異なります。報道だけで自分が被害対象だと決めつけることも、反対に問題ないと決めつけることもできません。
この記事では、特定の事案について被害の有無を判断するものではなく、個人情報漏えいの報道に接したときに一般の利用者が確認したい順番を整理します。金銭の支払い、本人確認、契約、行政手続き、医療や仕事の重要な情報が関係する場合は、記事だけで判断せず、当該組織の公式窓口や必要に応じて専門の相談先へ確認してください。
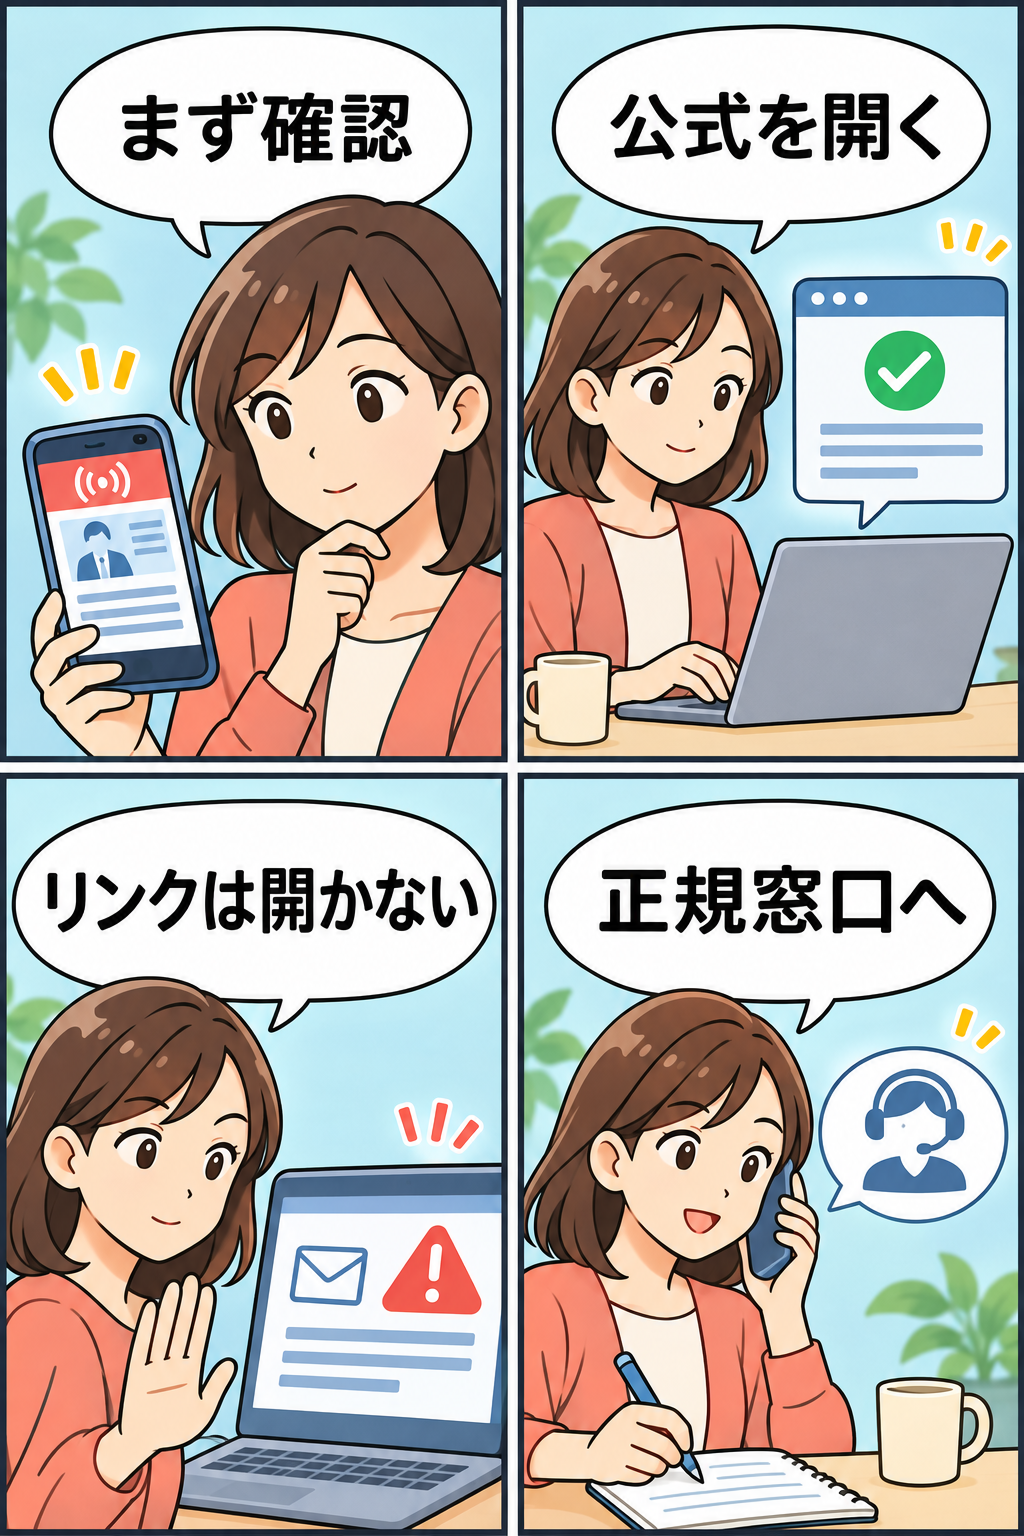
結論:最初にすることは「公式情報の確認」「怪しい連絡を開かない」「記録」の三つ
個人情報に関する報道に触れたとき、最初の目的は、今すぐ何かを入力することではありません。正しい情報源を見つけ、自分に関係する可能性を落ち着いて確かめ、偽の連絡に認証情報を渡さないことです。そのためには、次の五つを順番に考えると整理しやすくなります。
- 報道の元になった組織の公式発表を探し、発表日時と更新日時を確認する
- 自分が利用したサービス名、登録した時期、登録情報を思い出し、対象の説明と照らし合わせる
- メールやSMSで届いたリンク、添付ファイル、電話番号をそのまま使わない
- 同じパスワードを使い回しているサービスがないかを点検し、必要なら公式画面から変更する
- 画面、受信日時、相談内容を記録し、正式な窓口へ問い合わせる
この五つは「漏えいが確定した」と判断するための手順ではありません。むしろ、確定していない段階でも、焦りにつけ込むフィッシングを避け、必要な情報を集めるための基本です。たとえば、内閣府の公表資料は、メールアドレス等がなりすましメールやフィッシングメールに悪用される可能性を否定できないとして、不審な連絡のリンクや添付を開かず、表示された組織の公式ウェブサイトなどで連絡先を確認したうえで直接問い合わせるよう案内しています。内閣府の公表資料を読むと、何が確定し、何が調査中かを分けて読む重要性がわかります。
なぜ漏えい報道の直後に偽メールが増えやすいのか
個人情報漏えいのニュースが広がると、利用者は「自分も対象かもしれない」「今すぐ守らなければならない」と感じやすくなります。そこへ、実在する省庁、自治体、銀行、通販サイト、宅配事業者、勤務先などを名乗るメールが届くと、普段なら疑う内容でも反応してしまうことがあります。偽の連絡は、ニュースの直後だけでなく、数日後や数週間後に届くこともあります。流出した可能性がある情報の種類によっては、相手が氏名や所属、住んでいる地域などを知っているように見せる場合もあるため、文面がもっともらしいこと自体は安全の証拠になりません。
ここで押さえたいのは、メールアドレスを知っていることと、本人確認ができていることは別だという点です。攻撃者は、広く出回ったメールアドレスに同じ文面を送ることも、公開情報と組み合わせて個別の連絡に見せることもあります。「あなたのアカウントで異常を検知した」「本日中に確認しないと停止する」「返金のためにカード情報を再入力してください」といった急がせる表現は、冷静な確認を省かせるために使われがちです。
また、正規の組織が事故について注意喚起を出すことと、届いたすべての通知が本物であることも別です。組織が公式サイトで公表している内容、公式アプリ内のお知らせ、登録済みの正規アドレスから届く案内を照らし合わせる必要があります。メール本文のロゴ、差出人名、署名、見た目が整っているかどうかは、判断材料として十分ではありません。似た文字を使ったドメイン、転送設定、偽装された表示名などにより、本物らしく見えることがあるためです。
不安になったときほど、受信した連絡の中で答えを探さない姿勢が役立ちます。ブラウザーで公式サイトを自分で開く、以前から保存しているブックマークを使う、公式アプリから通知を確認する、契約書や利用明細に載った窓口へ連絡する、といった経路を使いましょう。検索結果の広告やSNSの投稿に含まれたリンクも、偽サイトにつながる可能性があるため、最初の入口としては慎重に扱うのが無難です。
公式発表で確認する4項目:対象・情報の種類・時点・連絡方法
公式発表を見つけたら、見出しだけで判断せず、少なくとも四つの項目を確認します。第一に、対象となるサービスや登録経路です。組織全体の出来事に見えても、特定のメールマガジン、特定期間の申込者、特定のオンラインフォームだけが対象である場合があります。自分がそのサービスを使った記憶があるか、古いメールや登録完了通知を確認することが役立ちます。
第二に、漏えいした、または漏えいしたおそれがあると説明されている情報の種類です。メールアドレスだけなのか、氏名、住所、電話番号、生年月日、属性情報、ログイン情報、決済情報まで含まれるのかで、注意すべき連絡の種類は変わります。ただし、公式発表に書かれていない情報まで「流出したはずだ」と広げて考えないことも大切です。調査中の項目は調査中として受け取り、更新を待ちます。
第三に、発表日と最終更新日です。初報のあとに対象範囲が修正されたり、個別連絡の開始時期が追記されたりすることがあります。SNSで共有されている画像は、更新前のページを切り取ったものである場合があります。URLを確認し、発表ページの更新日時、PDFの日付、よくある質問の改訂日を見ましょう。ブックマークしたページを後日もう一度確認する予定を決めておくと、断片的な情報に振り回されにくくなります。
第四に、組織が示している正規の連絡方法です。対象者への連絡がメールなのか、郵送なのか、会員ページのお知らせなのか、まだ調査中で個別連絡の予定が示されていないのかを確認します。正規窓口の電話番号やフォームは、発表ページからたどるか、組織のトップページから探します。受信メールにだけ書かれた番号やURLではなく、別経路で一致を確かめることがポイントです。
内閣府の11月11日の資料でも、対象のメールマガジンや情報の区分が別紙に示され、調査を継続している旨が明記されています。個別事案の内容を他の漏えい報道へそのまま当てはめることはできませんが、「対象」と「調査中」を分けて読む姿勢は共通して役立ちます。警察庁も2026年11月、企業等を対象とする不正アクセスに起因する大規模な個人情報流出事案について公表しています。社会全体の話題性だけで自分の状況を判断せず、各組織の一次情報に戻る習慣を持ちましょう。
パスワード変更はいつ、どこで行うべきか
漏えいのニュースを見たとき、「すべてのパスワードを今すぐ変えるべきか」と迷う人は多いでしょう。まず重要なのは、受信したメールやSMSのリンクからパスワード変更を始めないことです。変更が必要だと思った場合でも、公式アプリ、普段使うブックマーク、または自分で正規のURLを入力した画面からログインしてください。安全な入口を確保してから、サービスの案内と自分の利用状況を確認します。
特に優先して点検したいのは、同じパスワードまたは非常によく似たパスワードを複数のサービスで使っているケースです。あるサービスで認証情報が漏えいした可能性があると公表された場合、その組み合わせが別サービスへの不正ログインに試されるリスクがあります。これは、今回の特定の公表内容だけを指すものではなく、日頃から避けたい習慣です。メール、金融機関、通販、携帯電話、クラウド保存、仕事用アカウントなど、影響が大きいサービスから、重複がないかを確認します。
変更するときは、短い単語に記号を足すだけではなく、サービスごとに異なる、十分に長いパスワードを使うことを検討してください。覚えきれないからといって、同じパスワードを使い回したり、メール本文や共有メモに平文で保存したりすると、別のリスクが生じます。利用規約や端末環境に合う形で、信頼できるパスワード管理の方法を選びましょう。仕事用のアカウントは、組織が定めたパスワードポリシーや担当部署の案内を優先します。
二段階認証を使っている場合は、認証アプリ、回復用コード、予備の連絡先が最新かも確認します。ワンタイムコードや回復コードは、パスワードと同じくらい重要な認証情報です。サポートを名乗る相手にコードを伝えたり、画面共有を求められて入力したりしないでください。もしコードを入力してしまった、または見知らぬログイン通知が来た場合は、可能な限り早く公式画面からパスワードやログイン中の端末を確認し、サービスが案内する復旧手順に従います。
一方で、端末の初期化、認証アプリの削除、メールの全削除といった大きな変更は、焦って行わない方がよい場合があります。復旧に必要な情報まで失ったり、後で何が起きたか確認できなくなったりするためです。画面の警告、受信日時、使ったアカウント、行った操作を残し、組織の公式窓口や所属先の情報システム担当者へ相談してから進めましょう。
フィッシングを見分けるより、偽サイトに入らない導線を作る
フィッシング対策では、メールの日本語が不自然か、ロゴが粗いか、差出人名が怪しいかを確認する方法がよく紹介されます。こうした確認は無意味ではありませんが、最近の偽メールは文章やデザインが整っていることもあります。「見抜く力」だけに頼るより、仮に見分けられなくても認証情報を渡しにくい手順を作る方が安定します。
具体的には、重要なサービスの公式サイトをブックマークし、そこからログインする習慣を作ります。スマートフォンでは公式アプリを使い、通知から外部サイトへ移動する前にアプリ内のお知らせと照合します。連絡が本物か確認したいときは、メールに返信したり記載の番号へ電話したりせず、契約書、カード裏面、公式サイトの「お問い合わせ」ページなど、別の情報源を使います。
内閣府の公表資料も、不審な連絡に記載されたウェブサイトへのリンクや添付ファイルを開かず、送信元として表示された組織の公式ウェブサイト等で連絡先を確認したうえで、直接問い合わせるよう求めています。また、本件に関する連絡で、メールなどによりパスワード等の認証情報やクレジットカード情報の入力・提供をお願いすることはないとしています。これは当該事案の注意事項ですが、他の組織を名乗る連絡に対しても、認証情報を急がせる要求には慎重になるという基本につながります。
次のような内容は、いったん止まって確認する目安になります。
- 数十分以内、当日中など、異常に短い期限を示して操作を急がせる
- パスワード、ワンタイムコード、回復コード、カード番号をメール返信や電話で求める
- 添付ファイルを開いて本人確認をするよう求める
- 普段使わないアプリのインストールや遠隔操作を促す
- 公式発表にない返金、補償、給付、再登録を理由に個人情報を入力させる
これらに当てはまるからといって、必ず偽メールとは限りません。しかし、正規の連絡か不明な段階で入力する理由はありません。いったん画面を閉じ、公式の案内を確認できるまで操作を保留にしましょう。家族が不安そうな連絡を受けたときも、「本物か偽物かを今すぐ決める」より、リンクを開かずに公式窓口を探す手伝いをする方が安全です。
すでにリンクを開いた・情報を入力した場合の落ち着いた対処
誤ってリンクを開いてしまった場合でも、慌てて相手の指示どおりに進めないことが大切です。ページを開いただけなのか、IDやパスワードを入力したのか、ワンタイムコードを伝えたのか、カード情報を入れたのか、アプリをインストールしたのかによって、必要な対応は変わります。まず、何をいつ行ったかをメモし、可能なら画面やメールを保存します。怪しいメールを他の人へ転送して確認を求めると、リンクが広がるおそれがあるため注意してください。
パスワードを入力した可能性があるときは、メールのリンクではなく、正規のログイン画面からパスワードを変更します。同じパスワードを使っているサービスがあれば、重要度の高いものから見直します。サービスにログインできる場合は、ログイン履歴、登録メールアドレス、電話番号、二段階認証の設定、転送設定、見知らぬ端末の接続状況など、公式画面で確認できる範囲を点検します。見知らぬ操作があれば、サービスが用意する不正利用の報告窓口を使います。
クレジットカードや口座の情報を入力した可能性がある場合は、カード会社や金融機関の公式連絡先へ速やかに相談します。メール本文や検索広告の番号ではなく、カード裏面、通帳・契約書、公式アプリ、公式サイトの連絡先を使ってください。取引履歴を確認し、覚えのない利用があれば、事実関係と日時を整理して伝えます。補償や停止の扱いは契約内容や確認結果によって異なるため、この記事で結論を出すことはできません。
端末に見知らぬアプリを入れた、遠隔操作を許可した、または不審な添付を開いた場合は、ネットワークから切り離すことが適切な場合があります。ただし、職場や学校が管理する端末では、独自の対応がかえって調査を難しくすることもあります。所属組織の情報システム担当者や公式のサポート窓口へ連絡し、端末の種類、表示された内容、行った操作を伝えて指示を受けましょう。一般的な情報セキュリティの相談先として、IPAは国民向けの「情報セキュリティ安心相談窓口」を案内しています。IPAの案内ページで対象や受付方法を確認できます。
家族・職場で共有したい「確認役」と「連絡役」
漏えい報道が出たとき、家族や職場で全員が別々に検索や問い合わせを始めると、情報が錯綜します。小さな単位でも、「公式発表を確認する人」「受信した連絡を記録する人」「必要な相手へ代替連絡をする人」を分けておくと、落ち着いて動きやすくなります。これは大規模な対策会議を開くという意味ではありません。家庭なら、公式サイトを一緒に確認する、緊急連絡先を紙にも残す、といった小さな準備で十分役立ちます。
職場では、個人の判断で顧客情報や社内ファイルを私用メールへ転送しないことも重要です。サービスが使えない不便さから、誰でも使える別のファイル共有やチャットに情報を移すと、契約や社内規程に反したり、新たな漏えいにつながったりする場合があります。代替手段が必要なら、組織が認めたツール、責任者、連絡網を確認します。顧客へ連絡する場合も、原因を推測した説明ではなく、「現在、公式情報を確認中です」「次回の連絡時刻は○時を予定しています」といった事実と予定を分けて伝える方が混乱を抑えられます。
高齢の家族や、オンライン手続きに慣れていない人は、警告画面や「今すぐ」の言葉に強い不安を感じることがあります。連絡を受けた本人を責めるのではなく、まず操作を止めてもらい、公式サイトを別の端末で開いて確認します。メールの文面を読み上げてもらい、URLを口頭で確認するだけでも、怪しい誘導に気づくきっかけになります。パスワードやコードを他人に聞かない、言わない、画面共有を求められても断るというルールを、平時に共有しておきましょう。
報道後に残しておきたい記録と、再確認するタイミング
情報漏えいに関する案内は、調査の進展に応じて更新されることがあります。そこで、公式発表を読んだ日時、ページのURL、発表の更新日時、対象サービス名、問い合わせ先をメモしておくと、後から確認しやすくなります。不審なメールやSMSを受け取った場合は、差出人の表示、受信日時、件名、求められた操作、画面表示を保存します。個人情報や認証情報が写った画面を共有するときは、必要のない部分を隠すなど、二次的な漏えいにも注意してください。
再確認の目安は、公式発表に「調査中」「対象者へ順次連絡」「後日お知らせ」と書かれている場合です。毎時間SNSを見続けるより、公式ページをブックマークし、数日後に確認する予定を決めた方が負担を減らせます。個別の通知が来た場合も、通知内のリンクをすぐに使わず、公式サイトの発表と連絡方法が一致するかを確かめます。どうしても判断できないときは、公式窓口へ「この通知は正規のものか」「自分の利用サービスは対象か」と、必要な範囲で質問します。
また、パスワードを変更した、カード会社へ相談した、サービスの利用停止を依頼した、といった対応を行った場合は、日時、担当者名、受付番号、案内内容を記録します。これは誰かを疑うためではなく、複数の窓口に連絡したときに同じ説明を繰り返さず、後で状況を確認するためです。個人情報保護委員会の法令・ガイドライン等の案内では、漏えい等対応に関する情報への入口も示されています。制度や事業者の義務と、利用者として今すぐ取るべき行動は区別し、個別の相談は正規窓口で確認しましょう。
よくある疑問:何もしない方が安全なのか
「公式から直接連絡が来るまで何もしない方がよいのでは」と感じるかもしれません。確かに、報道だけを見てむやみに登録情報を変更したり、怪しいサイトに入力したりする必要はありません。一方で、同じパスワードの使い回し、古い連絡先、二段階認証の回復手段、サービスの公式窓口を把握していないことは、平時から見直せる部分です。報道をきっかけに、自分のアカウント管理を静かに点検することには意味があります。
「メールアドレスだけなら問題ない」とも言い切れません。メールアドレスは、なりすましやフィッシングの送信先として使われる可能性があります。ただし、メールアドレスを見ただけで、端末が感染した、口座が使われた、ということにはなりません。届いた連絡のリンクを開かない、認証情報を入れない、公式経路で確認するという基本を続けることが現実的です。必要以上に怖がって、すべてのサービスを解約したり、根拠のない情報を拡散したりするより、確認できた事実に基づいて動く方が役立ちます。
「公式サイトが混雑して開けない」「電話がつながらない」ときは、何度も同じ入力を繰り返すより、画面と時刻を記録し、公式が案内する別の連絡手段や更新情報を待ちます。期限のある契約や支払いが関係する場合は、相手方の正規窓口に、到達状況を確認したいという事実を伝えます。SNSのダイレクトメッセージや、見知らぬ人のコメントで案内された方法を使う前に、必ず公式の情報源に戻ってください。
まとめ:不安なときほど「別経路の公式確認」を習慣にする
個人情報漏えいの報道に接したときは、ニュースの大きさだけで自分の状況を判断せず、対象サービス、情報の種類、発表の更新日時、正規の連絡方法を公式情報で確かめることが出発点です。そして、メールやSMSのリンクから急いで認証情報を入力しない、パスワードの使い回しを点検する、受信内容と対応を記録する、判断に迷えば正規窓口へ相談する、という順序を守りましょう。
内閣府の公表のように、調査中の内容が含まれる事案では、憶測で補うより更新を待つことが大切です。今できる小さな備えは、重要なサービスの公式サイトをブックマークすること、連絡先と二段階認証の復旧手段を見直すこと、家族や職場で「怪しい連絡はリンクを開かず公式から確認する」と共有することです。急がせる連絡ほど一度止まり、正規の入口から確かめる。その習慣が、個人情報を守るための確かな一歩になります。