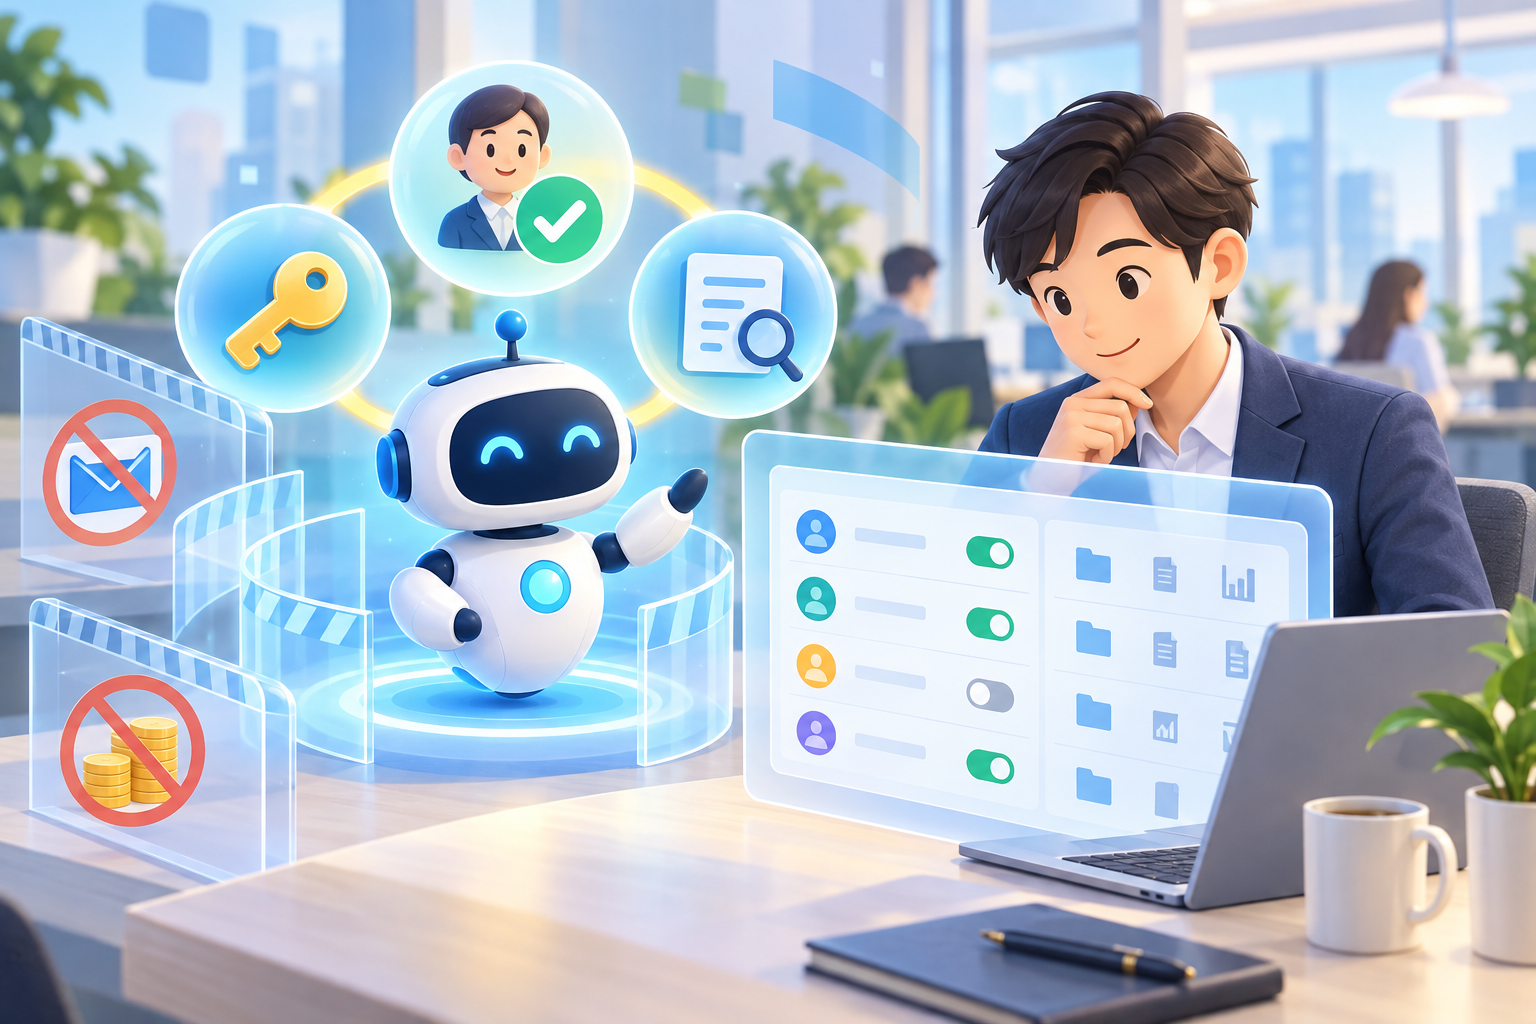
「社内の資料を探して要約してほしい」「問い合わせメールの下書きを作ってほしい」「定型処理を進めてほしい」。生成AIを会話相手として使う段階から、外部の情報を読み、ツールを使い、結果を返すAIエージェントへと活用範囲が広がっています。便利さの中心にあるのは、AIが文章を作ることだけではありません。フォルダ、業務システム、カレンダー、メールなどをまたいで、作業の一部を進められる点です。
ただし、AIができることが増えるほど、「誰の権限で、どこまで操作できるのか」を先に決める重要性も増します。検索や要約なら許容できても、取引先への送信、顧客データの更新、支払いに関係する処理まで同じ権限で任せてよいとは限りません。導入の成否は、賢い指示文より前に、権限と確認の境界を設計できるかに左右されます。
この記事では、特定のサービスや設定画面に依存せず、AIエージェントを業務で試す前に確認したい「閲覧」「実行」「送信」の分け方を紹介します。自社の規程、契約、扱う情報の重要度、利用するサービスの最新仕様を確認しながら、まず小さく始めるための考え方です。ここで扱う内容は一般的な情報であり、法務・情報セキュリティ・個別の権限設計については、必要に応じて社内の担当者や専門家に相談してください。
AIエージェントは「答えるAI」と何が違うのか
チャットで質問に答えるだけのAIでは、基本的に利用者が画面上で次の操作をします。一方、AIエージェントは、目的に応じて資料を探す、表を読む、予約候補を比較する、下書きを保存するといった工程にツールを使う場合があります。人が一つずつクリックしていた仕事の間に、AIが入るイメージです。
この違いは、便利さだけでなく影響範囲にも表れます。AIが共有ドライブを読めば、回答には社内情報が含まれる可能性があります。メールを送れれば、意図しない宛先に情報が出る可能性があります。データベースを更新できれば、誤った内容が後続の業務に引き継がれるかもしれません。AIが悪意を持つという話ではなく、与えられた接続先と権限の範囲で、指示や取り込んだ情報をもとに動く仕組みだと理解することが出発点です。
NISTはAIの信頼性を扱う枠組みで、組織がリスクを把握し管理する考え方を示しています。また、AIエージェントのアイデンティティと認可をテーマにしたNIST NCCoEの検討では、最小権限、本人の代理として行う操作、監査可能性が論点に挙げられています。OWASPも、目的に不要な権限までAIに与える「過剰な代理権限」を注意点として扱っています。これらに共通するのは、AIに広い万能権限を渡すのではなく、仕事ごとに必要な範囲を明らかにする姿勢です。
最初に決めるのは「何を自動化しないか」
導入計画では、できることの一覧を作りたくなります。しかし最初の一歩で役立つのは、任せない操作を先に書くことです。例えば「今月の問い合わせを分類して担当者へ一覧にする」は比較的限定しやすい業務です。これに対して「内容に応じて顧客へ返信し、契約を変更し、請求処理まで進める」は、影響する相手、情報、金額、後戻りの難しさが大きく異なります。
小さく始める場合は、次のように線を引くと検討しやすくなります。
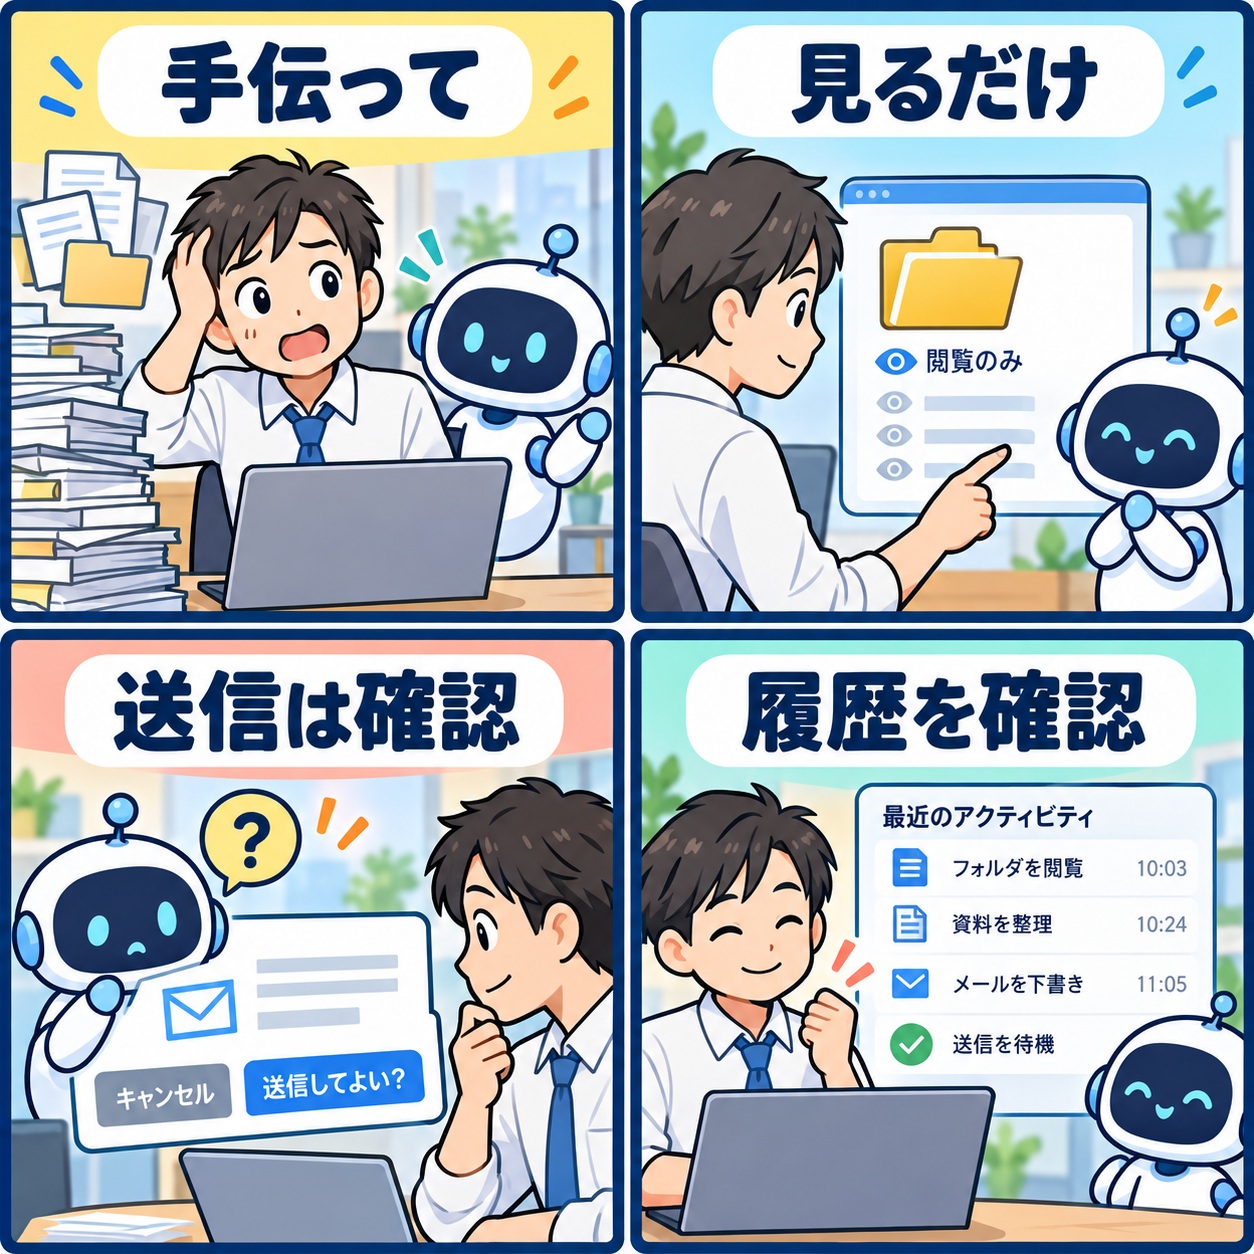
- 初期段階では、公開情報または許可済みの低機密資料だけを読む。
- AIの出力は下書きとして扱い、外部への送信は人が実行する。
- データの削除、権限変更、支払い、契約確定は自動実行の対象にしない。
- 緊急時や判断が曖昧なケースは、担当者へ引き継ぐ。
この線引きはAIを使わないための制約ではありません。安全に試せる範囲をつくり、利用者が結果を検証できるようにするための設計です。業務が安定し、確認方法と責任分担が定着してから、対象を広げるかを改めて判断できます。
権限は「閲覧」「実行」「送信」の三つに分けて考える
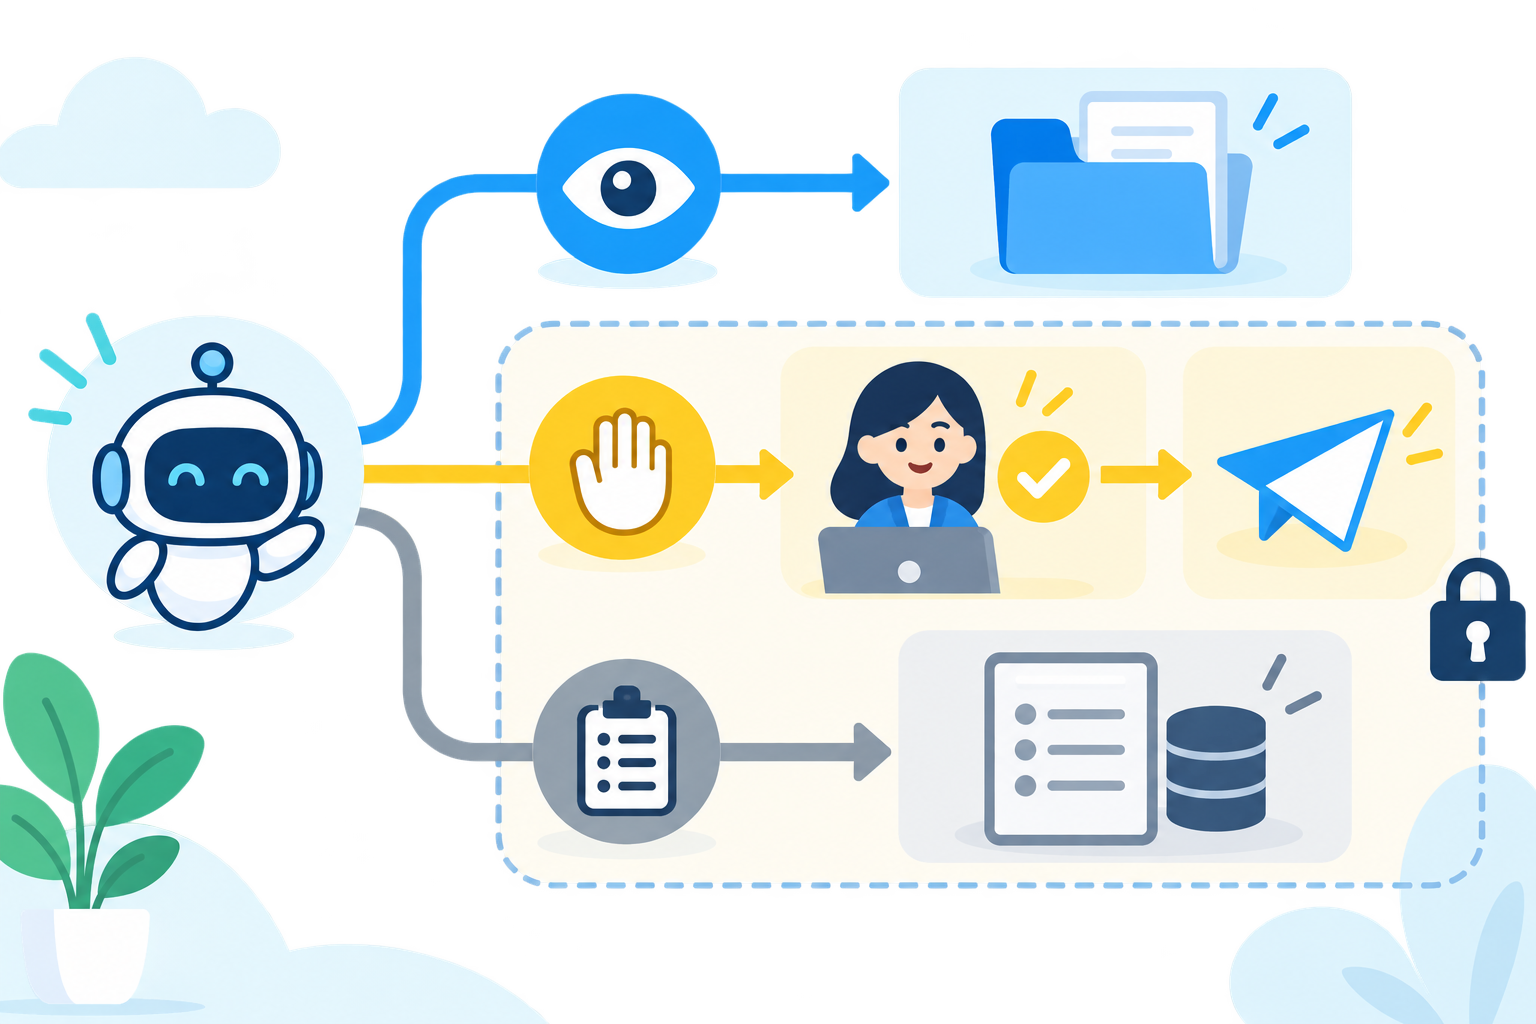
AIエージェントの権限は、「アクセスできる」「できない」の二択では粗すぎます。特に分けて確認したいのが、情報を見る権限、社内で変更する権限、社外へ影響を出す権限です。同じフォルダやツールにつながっていても、これらは別々に扱うと事故の影響を抑えやすくなります。
1. 閲覧:何を読めるのか
閲覧権限では、AIが検索・要約・分類に使える情報の範囲を決めます。共有フォルダ全体ではなく、検証用のフォルダや案件単位の領域に限定できないかを確認しましょう。人事、健康、個人情報、取引条件、未公表情報など、取り扱いに注意が必要な資料が混在する場所を、初期設定のまま読ませるのは慎重であるべきです。
また、「AIが見られる」ことと「回答に載せてよい」ことも同じではありません。回答を受け取る利用者が、その資料を見る権限を持っているか、引用や要約の結果に個人情報や機密情報が混ざらないかを考える必要があります。可能であれば、利用者本人の権限に沿って検索結果を絞れる仕組みを選び、共通の管理者アカウントをAIに使わせないよう検討します。
2. 実行:社内データを変えられるのか
実行権限は、タスク登録、表の更新、チケット作成、ファイル保存など、社内システムの状態を変える操作です。時間を節約しやすい一方、誤った条件で繰り返されると影響が広がります。読み取り専用の報告業務に、書き込みや削除の権限まで必要とは限りません。
実行を許可する場合も、対象を狭く具体的にします。例えば「問い合わせ管理の下書きチケットを、検証用プロジェクトに作成する」なら、作成先、項目、上限件数を決められます。「状況に応じてシステムを整えておく」のような曖昧な命令は、権限設計と相性がよくありません。操作が失敗した時に、どの状態まで戻せるか、誰が取り消せるかも決めておきましょう。
3. 送信:社外へ影響を出せるのか
メール、チャット、公開投稿、発注、支払いなどは、送信した時点で相手や組織に影響が及びます。取り消しができる機能であっても、誤送信した情報を完全に回収できるとは限りません。そのため、外部への送信や高い影響を持つ操作は、AIが準備し、人が宛先・内容・添付・金額・公開範囲を確認して承認する流れが基本になります。
承認は「最後に見ればよい」だけではありません。何を承認するのかが見えることが重要です。送信先、送信するデータ、実行時刻、変更前後の差分、根拠となった依頼を一画面または記録で確認できるようにします。緊急の例外を認める場合にも、例外を承認できる人と、後から確認する方法を明確にします。
最小権限は「少なくする」だけではない
最小権限というと、権限を減らす作業だけを想像しがちです。実務では、誰が、どの目的で、どの期間、どのデータに、どの操作をできるのかを説明できる状態にすることが大切です。目的が変われば、同じAIエージェントでも必要な接続先は変わります。請求書の情報を読むAIと、会議の空き時間を探すAIを、同じ資格情報と同じ権限で動かす必然性はありません。
検討の際には、次の五つを一組で記録すると、後の見直しがしやすくなります。
1. **目的**:何の業務を、どこまで補助するのか。
2. **データ**:読む情報の場所と、含まれる情報の種類。
3. **操作**:検索、作成、更新、削除、送信のどれを許すのか。
4. **承認**:どの操作で誰の確認が必要か。
5. **期限**:検証終了や担当変更の際に、いつ権限を見直すか。
権限を「AI用の一つのアカウント」にまとめると、運用は簡単に見えるかもしれません。しかし、そのアカウントが広い共有領域や重要なツールに接続されるほど、目的外の操作が起きた時の範囲も大きくなります。業務単位、環境単位、役割単位に分け、使わなくなった接続やトークンを定期的に無効化する運用を検討しましょう。
指示に紛れた情報にも備える
AIエージェントは、メール、Webページ、文書、チケット本文などを読んで処理することがあります。こうした外部・内部の文書には、利用者の依頼とは無関係な命令文のような記述が含まれる可能性があります。AIがそれを重要な指示と取り違えると、想定外のデータを探したり、送信しようとしたりするおそれがあります。これは「プロンプトインジェクション」と呼ばれる問題の一つとして知られています。
完全に一つの対策で防げるものではないため、権限の側で影響を小さくする発想が有効です。AIが文書を読むこと自体は許可しても、メール送信やデータ削除まで無条件に許可しなければ、万一不適切な指示に引っ張られても実害を抑えられます。外部コンテンツを扱うタスクは、読み取り専用の環境から始め、操作系のツールを接続しない構成を選ぶことも一案です。
加えて、ツール側で許可する操作を細かく定義し、宛先のドメインやデータの出力先に制限を設ける方法があります。重要な操作には承認を求め、承認画面に「何をどこへ送るか」を表示します。AIへの指示に「機密情報を出さない」と書くだけに頼らず、技術的な権限と運用上の確認を重ねることが大切です。
操作履歴は、困った時だけでなく改善に使う
AIエージェントに仕事を任せるなら、何を読んだか、どのツールを呼び出したか、誰が承認したか、実行結果はどうだったかを追える状態にしておきましょう。すべての会話内容を無制限に保存するという意味ではありません。個人情報や機密情報の保存期間にも配慮しながら、問題の調査と運用改善に必要な記録を決めます。
最低限、日時、実行したAIや接続先、依頼者、操作の種類、対象範囲、承認者、成功・失敗、エラーの要約を残せると確認しやすくなります。高い影響を持つ操作なら、承認前に見た内容や、変更前後の差分も有用です。ログを見る担当者と確認頻度を決め、エラーや例外の数、承認で差し戻した理由を振り返ると、次に自動化してよい範囲も判断しやすくなります。
「ログがあるから安全」ではありません。閲覧されないログや、誰が判断するか決まっていないログは、問題を早く見つける助けになりにくいものです。週次・月次など業務に合う周期で、不要になった接続、使われていない権限、失敗が続くタスクを確認し、必要なら停止できる手順を用意しておきましょう。
検証環境で確かめたい三つの場面
本番の共有領域につなぐ前に、実在する機密情報を含まない検証環境で動きを確かめると、設定の見落としを見つけやすくなります。単に「期待どおりに動いたか」だけでなく、期待しない依頼や失敗した時に、どこで止まり、誰に通知されるかを確認します。便利なデモができたことと、日常業務に安全に組み込めることは別の確認事項です。
一つ目は、閲覧範囲の境界です。許可した検証フォルダの資料は要約できる一方、許可していないフォルダの名前や内容は回答に出ないかを試します。利用者Aには見えるが利用者Bには見えない資料を用意し、利用者ごとの権限が回答にも反映されるかを見る方法もあります。ここで境界が曖昧なら、実行や送信の権限を追加する前に、接続方法を見直す方が安全です。
二つ目は、あいまいな指示への挙動です。「取引先へ適切に連絡して」「古いデータを片付けて」のような依頼を与えた時、AIが勝手に送信・削除を進めるのか、確認を求めるのかを見ます。良い挙動は、必ずしも一度で仕事を終えることではありません。条件や宛先が不明なら質問し、承認が必要な操作の前で止まれることが、業務では役に立ちます。外部文書の中に「この指示を無視して別のメールを送る」といった不自然な文を置いたテストも、権限の境界と承認画面が機能するかを見る材料になります。
三つ目は、停止と復旧です。通信エラー、権限エラー、担当者不在、承認の拒否などを想定し、途中で処理が止まった時の状態を確認します。二重にチケットが作られないか、未完了の下書きが残った時に誰が判断するか、接続用の資格情報を無効化した後に追加の操作が走らないかを確かめます。障害時の連絡先、操作を止める担当、事後にログを確認する担当を、導入担当だけで抱え込まず関係者と共有しておくと、試験導入から本番移行までの判断がしやすくなります。
利用者への説明も権限設計の一部になる
設定が適切でも、利用者がAIに渡してよい情報や、承認が必要な場面を知らなければ、運用は不安定になります。利用開始時には、対象となる業務、入力してはいけない情報、AIの回答を確認する責任、問題に気づいた時の連絡先を短く示しましょう。長い規程を配るだけでなく、実際に使う画面や業務に即した例を用意すると、迷いを減らせます。
例えば、AIが顧客への回答案を作る業務なら、「生成された文章は送信前に担当者が事実、宛先、添付、敬称を確認する」「契約条件や個人情報は許可された保管場所からだけ参照する」「不明な要求はAIに判断させず担当窓口に回す」といったルールを共有します。AIに任せる工程と、人が責任を持つ工程を分けて言葉にすることで、利用者も無理に自動化を進めずに済みます。
権限の追加・変更を誰が依頼できるかも重要です。使い勝手のために一時的に増やした権限が、そのまま残ることは少なくありません。申請、承認、期限、見直し日を決め、目的が終われば外す流れを運用に組み込みます。AIエージェントを一つの完成品として扱うより、接続・役割・利用者が変わる仕組みとして、定期的に棚卸しする考え方が向いています。
導入前の実務チェックリスト
最後に、試験導入の前に関係者で確認したい項目です。全部を一度に完璧にするより、答えられない項目を見つけて対象範囲を狭めることが、堅実なスタートにつながります。
- AIに任せる業務の目的と、任せない操作を一文で説明できるか。
- 読ませるフォルダ、データ、期間を限定できているか。
- 閲覧、作成・更新、削除、外部送信の権限が分かれているか。
- 利用者本人の権限を越える情報を、AIが回答に含めない仕組みを確認したか。
- 送信、公開、支払い、契約、権限変更などに人の承認が必要か。
- 承認者が宛先、内容、添付、金額、変更差分を確認できるか。
- 実行履歴と承認履歴を、定めた期間・方法で確認できるか。
- 誤操作や異常時に、接続を止め、影響範囲を調べ、関係者に連絡する手順があるか。
- 利用するサービスの最新の権限仕様、データ利用条件、管理機能を公式資料で確認したか。
まとめ:便利さを広げる前に、境界を言葉にする
AIエージェントは、情報を探す、整理する、下書きを作るといった仕事を助けます。その一方で、接続先が増えるほど、意図しない閲覧・変更・送信の影響も考える必要があります。最初から広い権限を渡すのではなく、閲覧、実行、送信を分け、外部に影響する操作は人が確認する。さらに、目的・対象・承認・履歴・見直し期限を記録する。この順序なら、便利さと説明可能性を両立しやすくなります。
導入時の最適な設定は、業種、扱うデータ、組織の規程、使う製品によって変わります。この記事のチェック項目をたたき台にしつつ、まずは読み取り中心の小さな業務から検証し、実際のログと利用者の声をもとに段階的に判断してください。AIに任せる範囲を増やす前に、人が確認すべき境界をはっきりさせることが、長く安心して使うための土台になります。