「能動的サイバー防御」という言葉をニュースやSNSで見かけ、「自分の会社のパソコンにも何か新しい義務が生じるのか」「個人も特別な設定をしなければならないのか」と感じた人は少なくないでしょう。言葉の響きは強く、短い投稿だけでは、国の安全保障上の取組と、日常の情報セキュリティ対策が一続きのものに見えやすいからです。
しかし、最初に押さえたいのは、制度の目的・対象と、各組織・個人が管理する端末やサービスの安全対策は、同じではないという点です。内閣官房は、重要インフラなどの機能停止や破壊を目的とする高度なサイバー攻撃への懸念を背景に、サイバー対処能力を高める取組を説明しています。関連する法律は2025年5月に成立・公布されました。一方で、そのニュースだけから、特定の企業や家庭のネットワークが安全・危険と断定したり、個別のサービス設定を急いで変えたりすることはできません。
この記事では、2026年10月時点で公表されている内閣官房・IPAの資料を手掛かりに、「能動的サイバー防御」を読むときの基本的な整理と、一般の利用者や中小企業が落ち着いて確認できる順番をまとめます。これは一般的な情報提供です。法令の適用、侵害の有無、個別のシステム設計や事故対応についての判断は、公式窓口、契約先、専門家に確認してください。
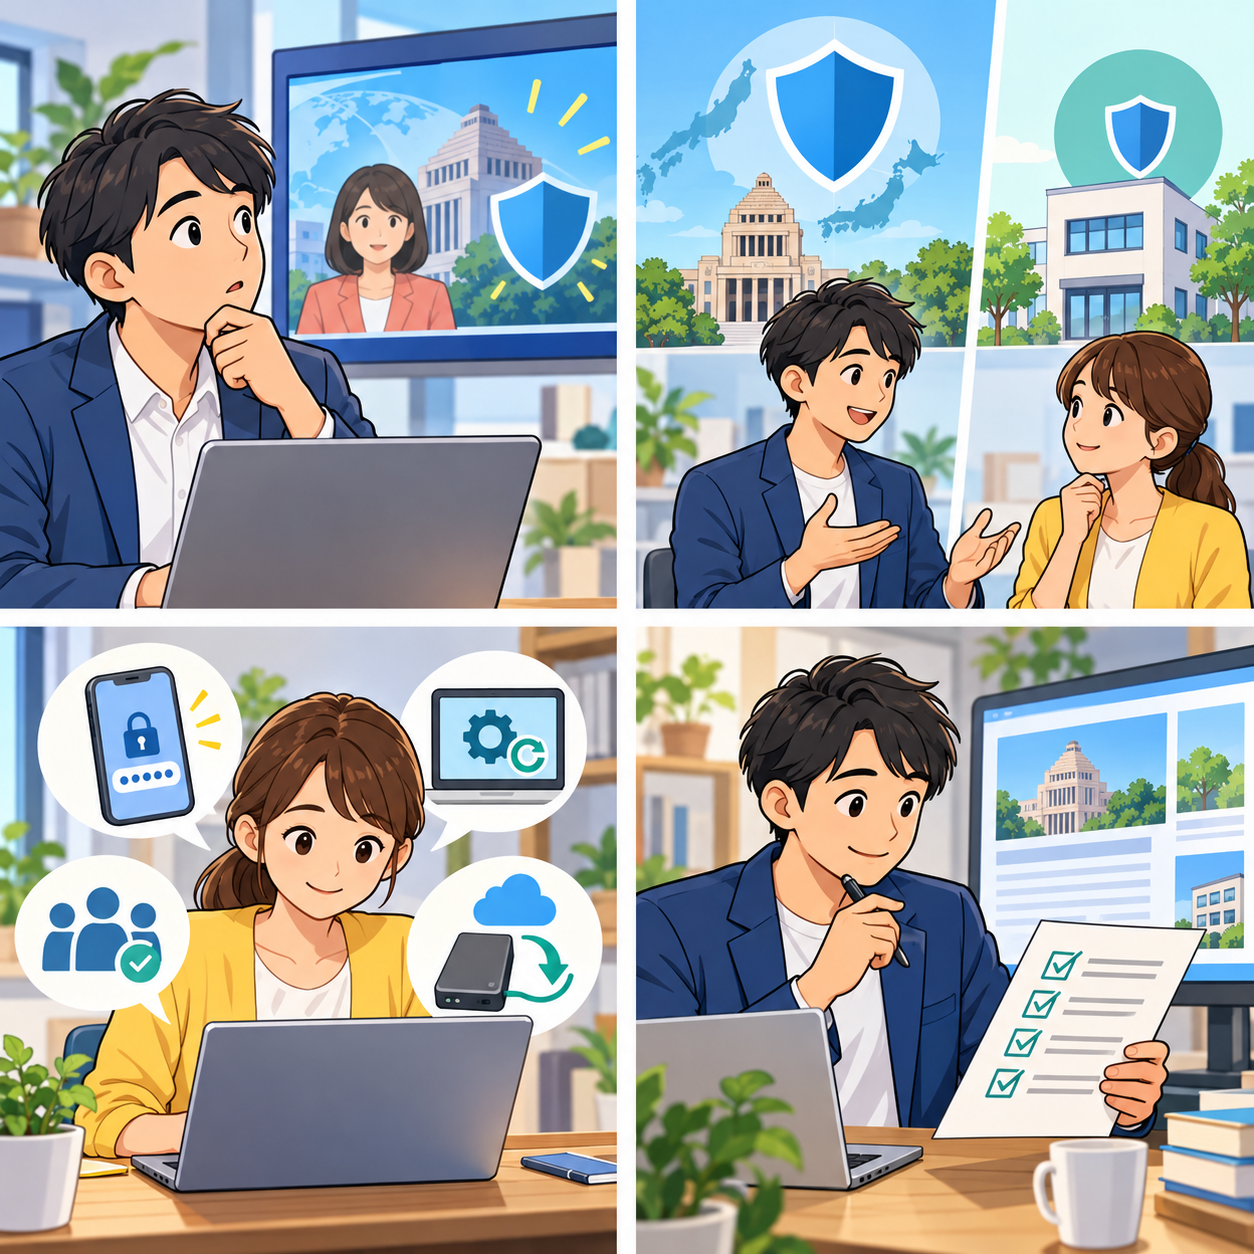
能動的サイバー防御とは何か:まず「国の取組」として読む
能動的サイバー防御は、日常会話で使われる「パソコンを守る」という意味より広い政策上の言葉です。内閣官房の「サイバー安全保障に関する取組」では、政府や企業の内部システムからの情報窃取、重要インフラの機能停止・破壊を目的とした高度な攻撃への懸念を説明しています。そのうえで、国家安全保障戦略に基づく対応能力の向上と、サイバー対処能力強化法・同整備法を位置づけています。
公表資料で示される主な柱には、官民連携の強化、通信情報の利用、攻撃者のサーバー等への侵入・無害化、体制・組織の整備などがあります。ここで重要なのは、すべての利用者が自ら相手のサーバーにアクセスしてよい、あるいは企業が独自判断で反撃してよい、という意味ではないことです。権限、対象、手続、実施主体には制度上の整理があり、報道の一語だけで私人や一般企業が取る行為の範囲を広げて解釈するのは危険です。
サイバー空間の話題は、専門用語が似通いやすい領域です。「防御」「監視」「調査」「無害化」といった言葉を見ても、誰が、どの根拠で、どの対象に、何をするのかを分けて読みます。制度の説明資料、法律本文、所管機関のQ&Aがある場合は、まとめ画像や切り抜きより先に原典を確認する姿勢が役立ちます。とくに通信情報の扱いなどプライバシーに関わる論点は、見出しだけで結論を出さず、対象と手続の説明を読むことが欠かせません。
なぜ今、話題になるのか:脅威の変化と政策の更新を分ける
IPAの「情報セキュリティ白書2026」は、ランサム攻撃や標的型攻撃などが、AIの悪用も含めて高度化し、国内外のサプライチェーンに広い影響を及ぼし得ると整理しています。白書は、官民連携や通信情報の利用、攻撃サーバーの無害化に向けた環境・体制の整備が進んでいることにも触れています。この背景を知ると、能動的サイバー防御という論点が、単発の事件だけでなく、社会機能の継続性をどう支えるかというテーマと結び付いていることが見えてきます。
ただし、脅威が高度化しているという一般的な説明と、ある会社・ある製品・ある個人の被害可能性は別です。報道で大規模な事案が取り上げられると、「同じクラウドを使っているから危ない」「取引先があるから侵害されたはずだ」と推測したくなります。しかし、実際の影響範囲は、サービスの構成、権限、バージョン、設定、運用状況などを確認しなければ分かりません。憶測の拡散は、当事者の対応を妨げたり、なりすまし連絡につながったりすることもあります。
ニュースを読む目的は、恐怖を増やすことではありません。自分の組織が持つ重要な情報や止められない業務を把握し、平時の準備に戻ることです。個人であれば、メール、オンラインバンキング、通販、行政・医療・仕事用のアカウントを思い浮かべます。小規模事業者であれば、顧客情報、会計、受発注、ウェブサイト、共有ストレージ、業務委託先との連携を棚卸しします。どこが止まると困るかを言葉にするだけでも、優先順位はつけやすくなります。
混同しやすい3点
1. 国の対処能力と、自社・自分の防御は役割が違う
能動的サイバー防御の議論は、国や重要インフラを含む社会全体の安全保障に関わるものです。それに対して、企業や個人にまず必要なのは、自分が管理するアカウント、端末、ウェブサイト、クラウドサービスを適切に運用することです。前者の制度整備が進んだからといって、後者の更新、認証、バックアップが不要になるわけではありません。逆に、基本対策を行っているからといって、国の制度の対象や進捗を自己判断できるわけでもありません。
たとえば、取引先から「新制度に対応するため至急パスワードを送ってください」「政府の調査なので遠隔操作を許可してください」といった連絡が来たとしても、その文言だけで正当性は確認できません。公的機関やサービス事業者を名乗るフィッシングは、時事の言葉を利用することがあります。メールやSMS内のリンクを開く前に、契約書に記載された窓口、公式サイトから自分で検索した連絡先、管理画面の通知を使って確認します。急がせる言葉は、確認を一段増やす合図です。
国の取組を知ることと、日常の守りを整えることは対立しません。制度を正確に理解することは、誤情報に振り回されないために役立ちます。日常の対策を整えることは、侵害の可能性をゼロにする約束ではない一方、被害の起点を減らし、復旧しやすくする土台になります。それぞれを別のレイヤーとして扱うと、行動が具体的になります。
2. 「能動的」は、誰でも反撃してよいという意味ではない
サイバー攻撃を受けたと感じたとき、相手を追跡したい、アクセス元を止めたいと思うのは自然な反応です。しかし、相手側の機器や通信に踏み込む対応は、誤認、証拠保全の失敗、法令・契約違反、第三者への影響を招くおそれがあります。攻撃に見えた通信が、実は正規サービスの中継や共有環境を経由している場合もあり得ます。画面に表示されたIPアドレスやログの一部だけで相手を特定することはできません。
個人や一般企業が不審な事象に気付いた場合は、まず端末やサービスの正規の管理機能で状況を確認し、必要なら利用を一時停止します。社内の責任者、保守会社、クラウド事業者、セキュリティ支援先に連絡するルートを決め、いつ・何が起きたように見えたかを記録します。被害が疑われるからといって、ログを消す、端末を初期化する、相手に直接連絡する、といった行動を先に取ると、原因調査や復旧に必要な情報を失う場合があります。重大な被害や犯罪が疑われるときは、警察の相談窓口や関係機関の案内を確認してください。
これは受け身でいるという意味ではありません。平時に連絡先、権限、バックアップ、復旧の手順を整えることも十分に能動的な防御です。自社の責任範囲で正確に備え、越えてはいけない範囲を知ることが、結果として組織と取引先を守ります。
3. 新しい政策のニュースと、個別の設定変更は直結しない
政策の発表や法制度の進展は、対象事業者に将来的な報告・協議・運用上の変化をもたらす可能性があります。ただし、すべての企業・個人に同じ手続や期限が一斉に生じるとは限りません。対象となり得るか、契約しているサービスに更新が必要かは、所管機関、取引先、サービス提供者からの正式な案内で判断します。SNSで共有される「今日中にこの設定を変えるべき」といった一般論を、そのまま自社の環境に当てはめないことが大切です。
確認する順番は、第一に公式発表、第二に自社の契約・構成、第三に必要な支援先です。公式サイトで発表日と更新日を見て、旧資料を新しい制度の説明として扱っていないかも確かめます。サービスの案内は、利用中のプラン、管理者向け通知、対象地域、適用開始日まで読みます。分からない場合は、公開掲示板へ顧客情報や設定画面を貼り付けるのではなく、契約先のサポートや専門家に限定して相談します。
今日から行える「足元」の確認:優先順位をつける
IPAは2026年10月の注意喚起で、外部公開アプリケーションや外部から利用可能なサービスについて、公開範囲、認証機能、アカウントの権限、API連携を含む構成要素、ログの取得・保持などを見直す観点を示しています。ここでいう見直しは、すべてを一度に複雑にすることではありません。管理できる範囲から、重要度の高いアカウントとサービスを優先します。
多要素認証は「使えるところから」有効化する
メール、クラウド保存、会計、販売管理、ドメイン管理、広告、SNSの管理者アカウントは、乗っ取られると影響が大きくなりやすい入口です。まず管理者アカウントと、顧客情報や支払いに関係するアカウントについて、多要素認証が提供されているかを公式の設定画面で調べます。パスワードに加えて、認証アプリ、セキュリティキー、生体情報など別の要素を組み合わせる仕組みが多要素認証です。
導入時は、認証コードの受け取り先、復旧コードの保管、担当者が休んだときの手順も考えます。復旧コードを共有チャットに貼る、全員が同じ認証手段を使う、退職者の端末を残す、といった運用では別のリスクが生まれます。個人は、公式アプリや端末のバックアップ機能を使い、第三者に認証コードを伝えないことを徹底します。会社では、誰に管理者権限があるかを一覧にし、異動・退職時に見直す手順を決めるとよいでしょう。
更新は「通知を読む」ことから始める
OS、ブラウザー、ルーター、業務ソフト、CMS、プラグイン、スマートフォンのアプリには、それぞれ更新があります。自動更新が使えるものは、業務への影響を確認したうえで有効化を検討し、管理が必要なものは担当と確認頻度を決めます。更新通知を装った偽サイトもあるため、通知メールのリンクではなく、公式アプリや正規の管理画面からバージョンと更新情報を確認するのが安全です。
とくにウェブサイトやオンライン販売を運営している場合、使っていない拡張機能、古いテーマ、退職者用のアカウントが残っていないかを確認します。作業前には、復元できるバックアップがあるかを確かめます。更新を遅らせる合理的な事情がある場合でも、「いつまで」「なぜ」「代わりに何をするか」を記録しておくと、担当交代時にも判断が引き継げます。
権限は「必要な人に、必要な期間だけ」
クラウドサービスは、便利な反面、共有リンクや外部連携が増えるほど見えにくくなります。管理者、編集者、閲覧者などの役割を確認し、業務上不要な管理者権限を減らします。委託先に一時的なアクセスを渡した場合は、作業完了後に期限切れになっているかを確認します。共有リンクは、誰でも閲覧できる状態になっていないか、検索結果に出ない設定になっているか、公開期間が適切かを見ます。
権限を厳しくすることだけが目的ではありません。緊急時に誰が操作できるか分からず、復旧が遅れる事態も避ける必要があります。担当者だけが分かる個人アカウントに重要な契約やドメインをひも付けない、権限の付与・変更を記録する、連絡先を二重化するなど、継続性も含めて設計します。外部サービスとのAPI連携は便利ですが、不要になった連携を放置しないよう定期的に確認します。
バックアップは「ある」だけではなく「戻せる」ことを確かめる
IPAの中小企業向けガイドライン第4.0版では、初めに取り組む対策に「バックアップを取ろう!」が加えられています。重要なのは、バックアップ用のデータが存在するだけではありません。何を、どの頻度で、どこに保管し、誰が復元でき、実際に戻せるのかを確認します。同期型のクラウド保存は便利ですが、誤削除や暗号化されたファイルが同期される可能性もあります。履歴、世代管理、別の保管先といった機能がどうなっているかを、契約内容と公式ヘルプで確認しましょう。
小さな組織では、会計データ、顧客対応の記録、受発注、ウェブサイト、設計データなど、止まると困る順に洗い出します。すべてを同じ方法で保存する必要はありません。個人情報を含むバックアップの保管先・アクセス権・暗号化の扱いにも注意が必要です。実際の復旧テストは、本番データを壊さない手順で、保守会社やサービス事業者の案内に従って行います。
もし不審な連絡や兆候があったら:焦らず記録と連絡を優先
「制度対応」「サイバー防御」「セキュリティ確認」を名目に、パスワード、認証コード、口座情報、本人確認書類を求める連絡が来た場合、返信・クリック・添付ファイルの開封をいったん止めます。正規の送信元に見えても、表示名やドメインを似せたなりすましはあり得ます。別経路で公式サイトを開き、サービス内の通知、過去の請求書に記載された窓口、契約先の電話番号を使って確認します。
アカウントへの不審なログイン通知、送信していないメール、ファイルの異常、ウェブサイトの表示崩れなどがあった場合も、情報を消す前に、日時、画面、通知内容、対象アカウントを記録します。ただし、スクリーンショットにパスワード、認証コード、顧客情報が写り込まないよう注意します。組織では、誰が一次受けをするか、誰がサービス事業者へ連絡するか、対外発信を誰が承認するかを平時に決めておくと混乱を減らせます。
侵害の可能性を公開のSNSで尋ねたり、攻撃元らしい相手を自分で調べたりする行為は、調査や法的対応を難しくすることがあります。被害が疑われる範囲に応じて、サービス提供者、保守事業者、警察、個人情報保護委員会などの公式案内を確認し、必要な窓口へ相談します。顧客や取引先への連絡が必要な局面でも、確認できていない原因や人数を断定せず、事実、現在の対応、次の案内時期を分けて伝えることが重要です。
ニュースを行動に変えるためのチェックリスト
- 記事や投稿の公開日、更新日、一次資料へのリンクを確認した
- 能動的サイバー防御という国の取組と、自分の端末・サービスの管理を分けて考えた
- 制度名を使って急がせるメールやSMSを、正規の窓口から照合した
- 重要なアカウントで多要素認証と復旧手段を確認した
- 利用していないアカウント、不要な管理者権限、古い外部連携を見直した
- OS、ブラウザー、業務ソフト、ウェブサイトの更新担当と確認方法を決めた
- 重要データのバックアップと、復元手順・保管先を確認した
- 不審な事象が起きたときの連絡先と記録方法を共有した
このチェックリストは、すべての環境に同じ設定を推奨するものではありません。医療、金融、重要インフラ、個人情報を大量に扱う事業、特定の取引先要件がある場合は、より専門的な規程や契約上の条件が必要になることがあります。自社の業種・規模・扱う情報に合った支援を選び、必要に応じてIPAの中小企業向け資料や専門家の支援先を参照してください。
まとめ:大きな言葉ほど、確認する範囲を小さく分ける
能動的サイバー防御は、重要インフラや国家安全保障を含むサイバー上の脅威に対応するための政策上の取組として理解するのが出発点です。日常の利用者や中小企業にとっては、ニュースをきっかけに、国の制度と自分の環境の対策を混同せず、正規の情報源を確かめることが大切です。
相手を追跡したり、見慣れない設定を急いで変えたりする必要はありません。多要素認証、更新、権限管理、バックアップ、連絡手順といった基本を、重要なものから一つずつ確認します。政策や脅威の話題は変化しますが、「誰が管理し、何を守り、困ったときにどこへ連絡するか」を明確にすることは、どの環境でも役に立つ土台です。