2026年9月16日、人工知能(AI)の開発速度と安全をめぐる議論で、二つの立場がよりはっきりしました。AP通信によると、Metaのマーク・ザッカーバーグCEOは、AIを安全に開発する責任は各社にあり、必要なら自社で開発や公開を遅らせるべきだとの考えを示しました。一方、国連のアントニオ・グテーレス事務総長は、AI安全で「底辺への競争」になってはならないとして、国際的な協力と共通の手すりの必要性を訴えました。
これは、単に「AIを速く進めるか、止めるか」という話ではありません。AIを提供する会社がどこまで自ら検証し、何を公表し、事故や不具合が起きたときにどう対応するのか。さらに、会社ごとに違う判断だけで、利用者や社会が十分に安全を確かめられるのか。新しいAIを仕事や生活で使う私たちにとっても、身近な問いになっています。
この記事は、各社の発言の優劣を決めるものではありません。報道と公開資料をもとに、自主的な安全対策が果たす役割、共通基準が必要になる場面、利用者や導入企業ができる確認を整理します。医療、法律、税金、投資、採用、教育など重要な判断をAIの回答だけで行うことは勧めません。公式資料、専門職、担当者による確認を前提に読んでください。
まず結論 安全は「会社の善意」か「一律の規制」かの二択ではない
今回のニュースから受け取るべき要点は、AIの安全を一つの方法だけで守るのは難しい、ということです。開発会社が自社の技術を最もよく知っているため、公開前の試験、悪用の想定、設計の修正を素早く進める責任は重いものです。実際にMetaは、同社のAIエージェント「Muse」の公開を安全性とセキュリティのため数か月遅らせたと説明しました。必要な時に立ち止まれること自体は、重要な安全行動です。
ただし、各社が「十分に安全だ」と判断する基準がばらばらなら、外から比較しにくくなります。何を試験したのか、どんな不具合を見つけたのか、誰が独立して評価したのか、重大な事故があれば誰へ知らせるのかが見えなければ、利用者は説明を受け取るだけになりがちです。安全に関する責任を会社の内側だけに閉じ込めないために、共通の報告様式、最低限の評価、監査、連絡の仕組みが意味を持ちます。
大切なのは、技術の進歩を恐怖で止めることでも、便利だから確認を省くことでもありません。用途と能力に応じて、試験、人による承認、記録、外部からの点検、利用者への説明を重ねることです。特に他人の情報を扱うサービスや、自律的に外部ツールを動かす機能では、確認の段階を薄くしない設計が必要になります。
- 開発側は、公開前後の試験と修正を自ら実施する
- 共通基準は、会社ごとの説明を比較し、事故を共有する土台になる
- 導入企業は、用途を絞り、最終判断と責任の所在を人に残す
- 利用者は、重要な回答を一次情報や担当窓口で確かめる
9月16日に何が報じられたのか
AP通信の9月16日報道では、ザッカーバーグ氏が、各AI企業には技術を安全に開発する責任と動機があり、必要なペースで開発を進め、自ら安全策を講じる能力があるという趣旨を示したと伝えられました。同氏は、各社や各国が協調して開発を減速させるべきだという呼びかけとは距離を置きました。また、AIが自動的に次のAIを改善していく方向よりも、人に役立つ安全なモデルへ計算資源を振り向けるべきだという考えにも言及しています。
同じ日に国連のグテーレス事務総長は、AIの脅威への対応で国際競争が安全性を削る「底辺への競争」になってはならないと発言しました。国ごとの対策が必要である一方、世界的な連携も不可欠だとし、透明性、説明責任、人間の尊厳を中心に置く手すりを求めています。AIの開発・研究・専門人材は国境を越えて動くため、ある国・一社の対策だけでは影響を閉じ込めにくいという問題意識です。
ここで注意したいのは、報道で語られる将来のリスクを、すぐ起きる確定事実のように受け取らないことです。高度なAIがもたらす能力や危険の評価には不確実性があり、専門家・企業・政府の間でも見方が異なります。それでも、事故が起きてから考えるのでは遅い用途があるのも事実です。だからこそ、恐ろしさを競う言葉ではなく、どの能力を、どの試験で、誰が確認し、どの条件なら公開を見合わせるのかという具体的な問いに置き換える必要があります。
各社の自主的な安全対策が欠かせない理由
AIを開発する会社は、モデルの限界、訓練方法、接続するツール、利用ログの扱いを最も早く把握できます。外部の制度が追いつく前でも、公開範囲を小さくする、危険な機能を無効にする、専門家による試験を追加する、利用者に警告を出す、といった措置を取れます。ルールを待つことを理由に何もしないのではなく、日々の開発工程に安全確認を入れることは企業の基本的な責任です。
自主対策が機能するには、「安全を担当する部署がある」だけでは足りません。開発を急ぐ部門と、止める判断をする部門の間で意見が分かれた時に、後者の声が届く仕組みが必要です。評価を担当する人が販売目標から十分に独立しているか、外部の研究者が検証できる範囲はあるか、問題の報告者が不利益を受けないかも重要です。安全を守る役割に予算・権限・経営層への報告経路がなければ、チェックリストは飾りになってしまいます。
また、公開後の対応が同じくらい大切です。モデルは、実際の利用環境で初めて想定外の使われ方をされる場合があります。利用者の報告を受ける窓口、深刻度を分類する基準、機能を止める手順、影響を受けた人へ知らせる方法、再発防止を振り返る場をあらかじめ用意しておく必要があります。安全性は発売前の合格証ではなく、利用中も見直し続ける運用です。
それでも共通基準が必要になる三つの場面
第一に、利用者がサービスを比べる場面です。「安全に配慮しています」という表現だけでは、どの程度の試験が行われたか分かりません。たとえば、個人情報の保護、なりすまし対策、危険な指示への対応、誤りの訂正、障害時の連絡といった項目を、一定の形式で説明できれば、導入担当者は契約前に確認しやすくなります。すべての技術情報を公開する必要はありませんが、利用者の安全に関わる説明まで秘密にする理由にはなりません。
第二に、被害や重大な不具合を共有する場面です。ある会社で見つかった攻撃や誤作動の兆候が、他社や公共機関にも役立つ場合があります。報告の定義と窓口が共有されていなければ、各社が別々に同じ失敗を繰り返すおそれがあります。OpenAIも9月の政策文書で、重大なAIインシデントの報告要件や、開発・評価中に他者のセキュリティを無断で回避した場合の通知を支持すると述べています。これは一社の主張に過ぎませんが、報告を実務に落とす論点として参考になります。
第三に、国境をまたぐ影響を扱う場面です。クラウドサービスやソフトウェアは一つの国で作られても、多数の国・地域に届きます。サイバー攻撃、偽情報、個人情報の流出、差別的な出力などは、提供地域をまたいで影響する可能性があります。国や地域の法律・文化・人権の違いを無視して一律化するのは望ましくありません。しかし、最低限の透明性、事故時の連絡、独立した点検という共通言語があれば、違いを残しながら協力しやすくなります。
「開発を遅らせる」議論を日常のAI利用へどうつなげるか
ニュースでいう開発ペースの議論は、最先端研究所だけの話に見えるかもしれません。しかし、日常の利用でも同じ構造があります。新しい要約機能を導入する前に、顧客情報が外部へ送られないか確認する。AIにメールを自動送信させる前に、宛先・金額・表現を人が承認する。採用候補者の情報を扱う前に、評価基準と異議申立ての窓口を整える。これは「遅い」ための手続きではなく、後で大きな修正や信頼喪失を避けるための準備です。
特に、AIエージェントのように、複数の手順を連続して実行したり、ファイル・メール・業務システムへ接続したりする機能では、出力の内容だけでなく、権限の範囲を確かめる必要があります。閲覧だけか、更新もできるのか。送信前に人の確認が入るか。高額な取引、削除、外部公開を止める条件は何か。操作履歴を誰が見られるか。便利な自動化ほど、最小限の権限、段階的な導入、復旧できる設計が重要になります。
AIの回答がもっともらしく見えることも、確認を難しくする理由です。文章が自然でも、出典が古い、数字が誤っている、質問の前提を取り違える、といったことは起こり得ます。健康、法律、税務、投資、保険、雇用、教育、福祉、行政サービスに関わる情報では、AIの説明を結論にせず、公式な一次資料、資格者、組織の責任者に確認してください。急いで答えを得ることより、誤りを訂正できる経路が残っていることの方が重要な場合があります。
導入企業が契約前に確かめたい七つの項目
AIの安全を社会全体の議論として眺めるだけでなく、導入する側は具体的な確認に落とし込めます。小さな試験利用でも、後から取り返しのつかない情報や権限を渡さないことが出発点です。
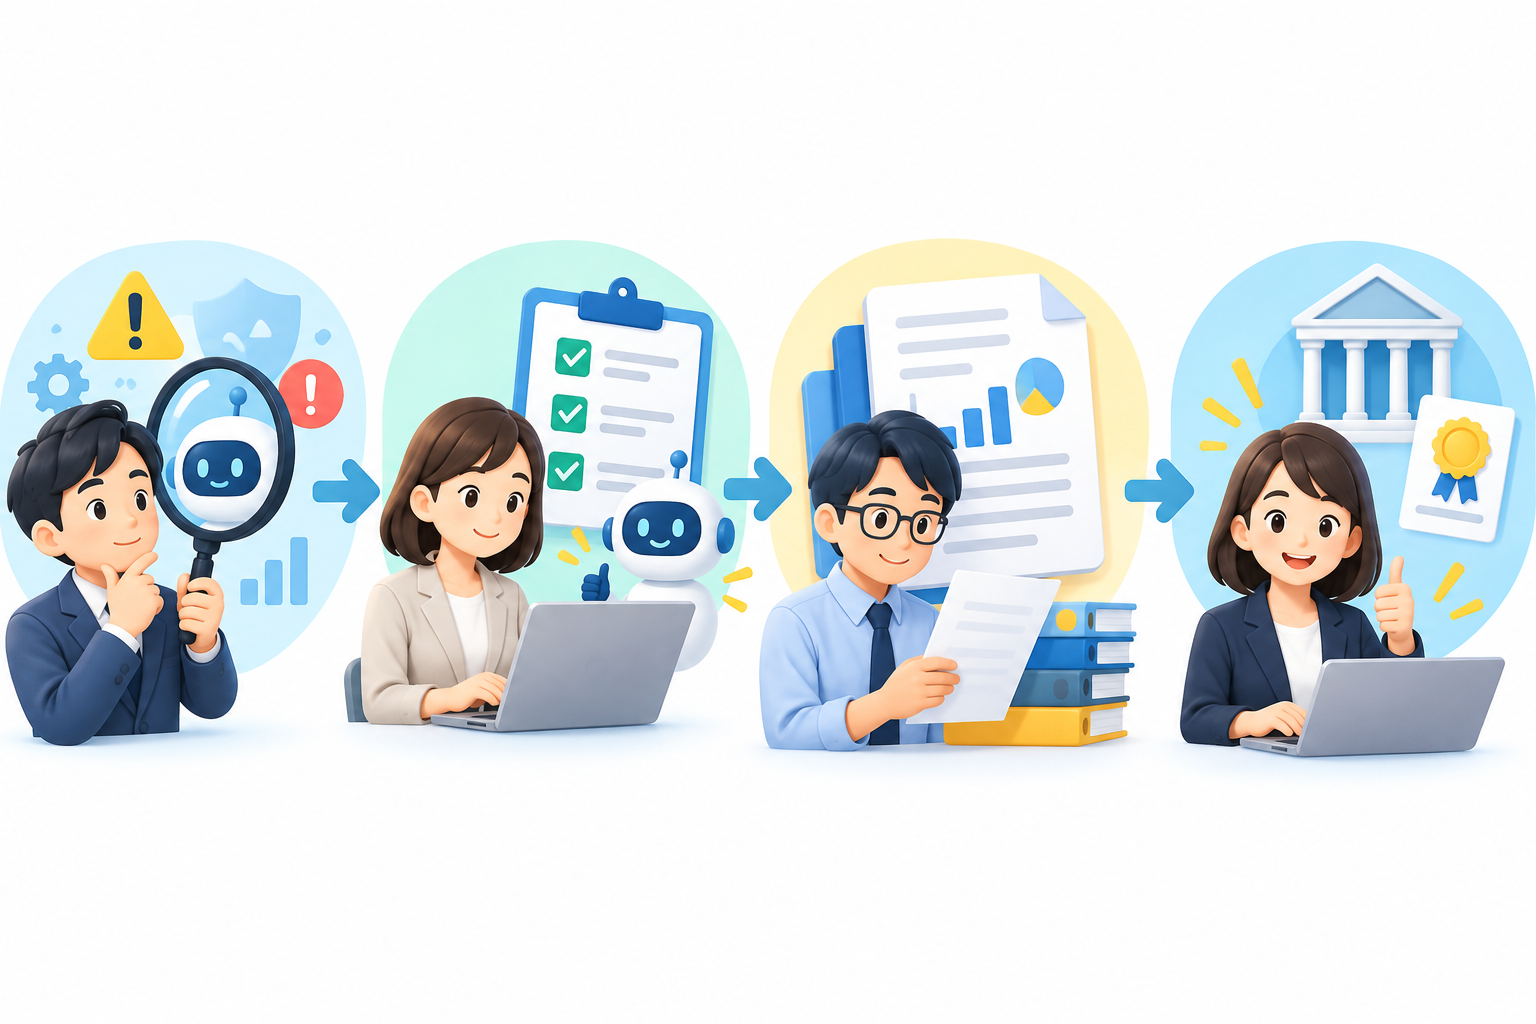
1. **目的を一つに絞る**。何を改善したいのかを明文化し、便利そうだからという理由だけで用途を広げない。
2. **扱うデータを分類する**。個人情報、顧客秘密、健康情報、未公表の財務情報などを入力してよいか、保存先・保存期間・学習利用の有無を確認する。
3. **最終決定者を決める**。AIが案を出しても、承認、契約、採否、診断、支払いなどは責任を持つ人が決める。
4. **権限を最小にする**。最初は読み取り専用や限定されたテスト環境で試し、送信・変更・削除の権限を一度に渡さない。
5. **誤りの直し方を用意する**。利用者が訂正を求める窓口、ログの保存、停止・復旧の手順を決めておく。
6. **説明を受けられる契約にする**。障害、データ事故、重大な仕様変更が起きた場合の通知、問い合わせ先、責任分担を確認する。
7. **定期的に見直す**。導入時の評価だけで終えず、誤り、苦情、利用されなかった理由、費用、現場の負担を数か月ごとに確認する。
NISTのAI Risk Management Frameworkは、AIリスクを組織の文脈に合わせて管理する枠組みを示しています。すべての小規模事業者が専門的な評価を同じ規模で行う必要はありませんが、「統治」「状況の把握」「測定」「管理」という考え方は役立ちます。何のために使うかを決め、影響を測り、対応を記録し、責任者が見直す。この流れなら、技術に詳しくない組織でも小さく始められます。
公開後に安全を保つための「見直し」の設計
AIサービスは、契約や導入の瞬間に安全性が決まるわけではありません。モデルの更新、外部連携の追加、利用者数の増加、法律や社内規程の変更によって、当初は見えなかったリスクが生まれます。たとえば、社内の議事録要約だけに使っていた機能が、いつの間にか顧客への返信案まで作るようになれば、必要な確認は変わります。機能が増えたことを「改善」と受け取る前に、データ、権限、説明、承認の設計を再点検することが大切です。
見直しは、問題が起きた時だけに行うものではありません。月次や四半期など、組織に合う間隔で、次のような小さな質問を担当者同士で確かめると役に立ちます。「AIが出した案を人は実際に読めているか」「誤りや差別的な表現をどのように記録したか」「使えない人や困った人の代替手段はあるか」「新しい権限を付け足していないか」「提供会社の利用規約や保存方針は変わっていないか」。答えを文書に残しておけば、担当者が替わっても安全上の理由が引き継がれます。
また、失敗をゼロにすると約束するより、失敗を早く見つけて被害を小さくする方が現実的です。誤送信なら送信停止と相手への連絡、誤った案内なら訂正表示と利用者への周知、データの扱いに疑問があれば利用停止と調査というように、問題別の初動を決めておきます。これはAIだけの話ではなく、情報システム全般に共通する基本ですが、出力が速く大量に広がり得るAIでは特に重要です。
第三者の視点も、組織の規模に応じて取り入れたいところです。大企業なら独立評価や専門家による監査、小規模事業者なら外部のセキュリティ相談、業界団体のガイド、取引先とのレビューなどが考えられます。社内で「問題ない」と思い込んでいる点ほど、外からの質問で初めて見えてくることがあります。評価の目的は、導入を否定することではなく、利用者と現場が納得できる形へ改善することです。
共通基準を考える時に避けたい二つの誤解
一つ目は、共通基準があれば安全が自動的に保証される、という誤解です。規則や認証は重要でも、実際の運用が伴わなければ紙の上の約束になります。新しい悪用や利用環境の変化は、固定されたチェック項目の外で起きることがあります。基準は最低限の床として必要であり、企業や利用組織がそれ以上の注意を続けなくてよい理由にはなりません。
二つ目は、共通基準は技術革新の敵だという誤解です。利用者がデータの扱いや事故時の対応を理解できず、導入後に不信感が広がれば、長期的には技術の利用そのものが進みません。説明、記録、改善の道筋は、手間に見えても、安心して試せる環境を作る基盤です。国際的な合意には時間がかかりますが、組織の中でできる透明性や人の確認まで先送りにする必要はありません。
利用者が自分を守るためのシンプルな確認
個人がAIを使う際にも、難しい技術評価をすべて理解する必要はありません。まず、入力してよい情報と、AIの答えをそのまま使ってよい場面を分けることが効果的です。氏名、住所、連絡先、勤務先の秘密、他人の写真、病歴、パスワード、本人確認書類などは、安易に入力しない方が安全です。サービスの設定と利用規約で、会話が保存されるか、学習に使われるか、削除できるかを確かめましょう。
また、回答の確からしさは、文章の自信では判断できません。数字、制度、製品仕様、医療・法律・金融に関する説明は、原典のリンク、官公庁・企業・専門機関の公式情報、担当窓口で照合する習慣を持つと安心です。AIに「出典を示して」と頼むことは役に立ちますが、示された出典が実在するか、内容が質問に合っているかを自分でも開く必要があります。
不審な動作や誤った案内を見つけた場合は、スクリーンショット、日時、入力した内容を必要な範囲で記録し、サービス提供者の窓口へ報告してください。個人情報や被害の可能性がある内容は、公開SNSへそのまま載せず、公式の通報先や相談窓口を優先する方が安全です。安全なAI利用は、利用者だけに負担を押しつけるものではありませんが、確認できることを知っておけば、判断の助けになります。
まとめ 競争の中でも「確かめられる安全」を積み上げる
9月16日の報道は、AIを安全に進める責任を誰がどのように負うかという、簡単には答えの出ない論点を示しました。各社が自ら試験し、必要なら公開を遅らせる責任は欠かせません。同時に、国際的な競争があるからこそ、評価、報告、監査、事故時の連絡について、比べられ、確かめられる共通の土台が必要になります。
私たちが注目したいのは、抽象的な「安全宣言」より具体的な仕組みです。誰が試験したか。どんな用途を想定しているか。どの情報を扱うか。失敗した時に止められるか。影響を受けた人へ説明し、訂正できるか。こうした問いへの答えが積み重なるほど、AIは便利なだけでなく、信頼して使いやすい道具に近づきます。
開発速度と安全を完全に分けることはできません。急いで広げるほど、誤りを見つけ、直し、説明する道筋が重要になります。導入する組織も利用する個人も、AIに任せる範囲を決め、大事な判断は人と一次情報で確かめる。その小さな積み重ねが、競争の中でも人を置き去りにしないAI利用につながります。