「ChatGPTから社内の業務アプリを使えるようになる」と聞くと、日々の仕事が一気に自動化されるように感じるかもしれません。2026年10月27日、OpenAIはOracleとの協業拡大について発表し、OracleのアプリケーションやデータをChatGPTにつなぐ構想、AIを使った新しい製品群を示しました。経費、購買、計画、文書、案件管理など、情報が複数の画面に分かれている職場ほど注目しやすい話題です。
ただし、ここで大切なのは「発表された構想」「今後提供を目指す体験」「自社が実際に使える機能」を一つにしないことです。発表によれば、Oracle AI WorkspaceはOracleのアプリやデータをChatGPTに統合するために開発中です。利用できる地域、契約、管理者設定、接続対象、会社ごとの承認手順によって、使える範囲は変わります。ニュースを見て個人が社内データを持ち込んだり、許可なく外部サービスをつないだりすることは避けましょう。
この記事では、OpenAIとOracleの発表を入口に、ChatGPTと業務アプリの連携が何を意味するのか、仕事で便利になり得る場面、導入前後に確認したい権限・データ・承認の考え方を一般向けに整理します。特定の製品導入、契約、セキュリティ対策の可否を判断するものではありません。実際の利用条件や社内ルールは、所属組織の管理者、法務、情報システム部門、公式ドキュメントを優先してください。
OpenAI×Oracleの発表は何を示しているのか
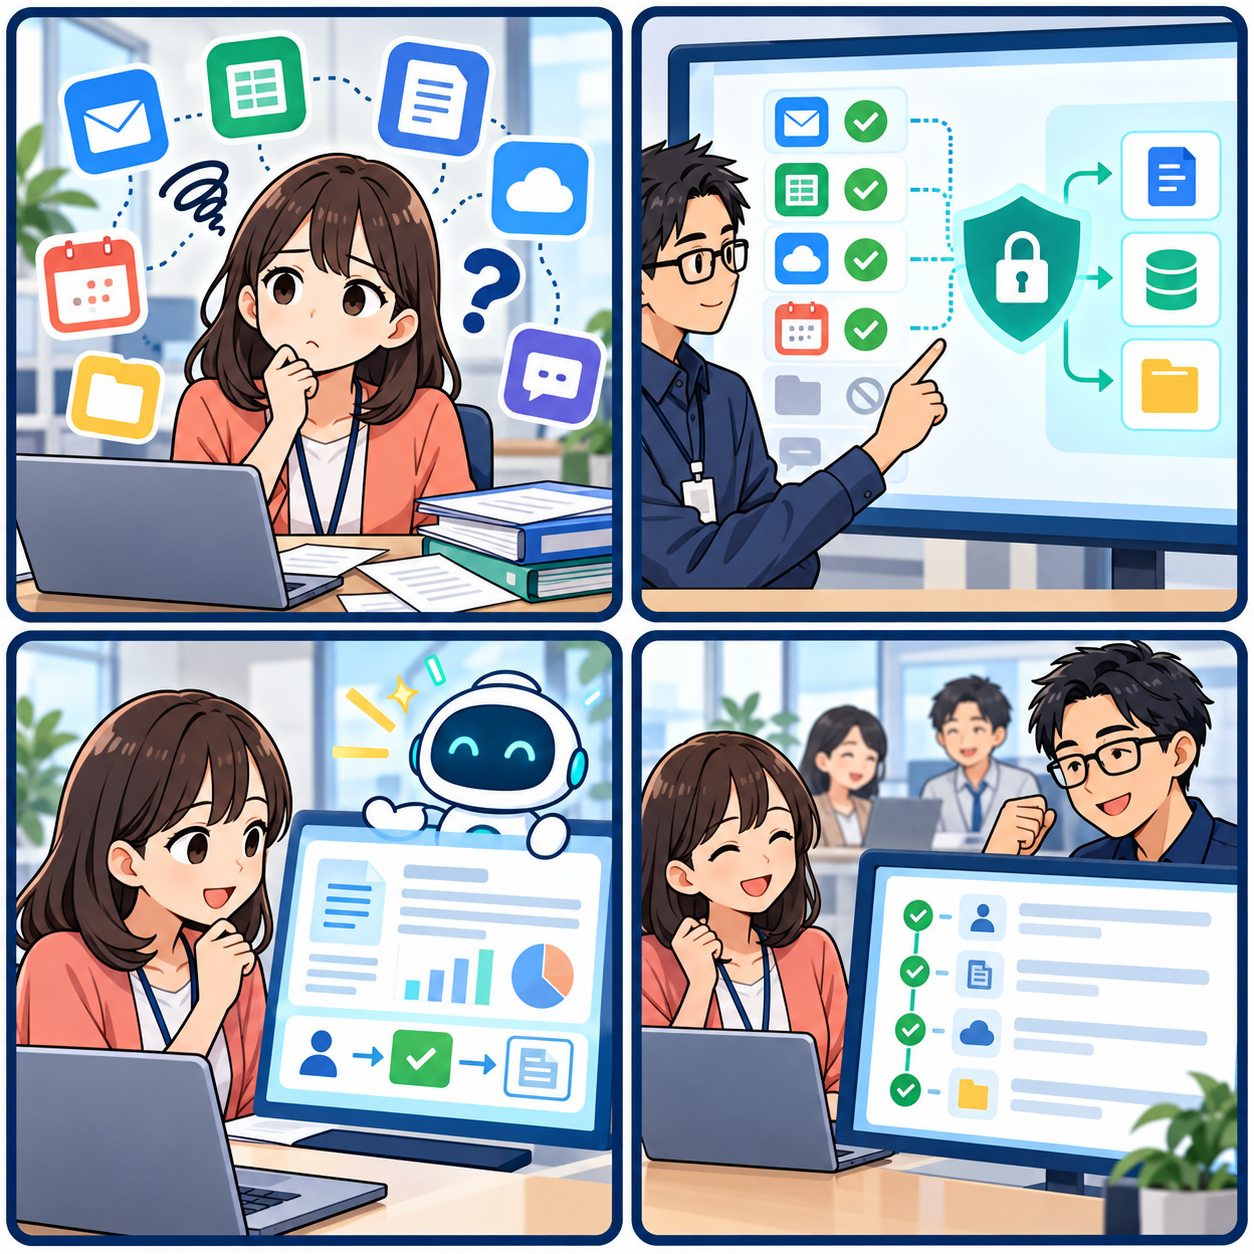
今回の発表の中心は、OracleのアプリケーションやデータをChatGPTの中で扱いやすくし、従業員が自然な言葉で必要な情報を探したり、承認された業務フローを進めたりできる環境を目指す点です。OpenAIは、Oracle AI Workspaceを通じ、利用者が「何をしたいか」を説明し、必要な情報を見つけ、承認済みのワークフローを一か所で完了できる体験を想定しています。例として、経理部門の新しいメンバーがコストや購買判断、月次締めまでに残る作業を調べる場面が挙げられています。
これは、AIが自由に社内のすべてを読んで、勝手に処理するという意味ではありません。発表には、各組織の権限と承認の範囲でアクセスを管理すること、統一されたサインインや管理を簡素にすることが目標として書かれています。言い換えると、会話の入口が一つになることと、閲覧・変更できるデータの範囲が広がることは別の問題です。元の業務システムで見られなかった情報を、AI経由だけで見られるようにする設計は、通常は慎重に扱う必要があります。
発表では、Oracle AI Security Mesh、Oracle AI SMB Bundle、Oracle App Composerにも触れられています。たとえばApp Composerは、CodexなどのAIツールでアプリを作り、承認されたOracleのデータやワークフローへ接続し、組織内で共有することを想定したものです。一方で、個々の会社がいつ、どの機能を、どの契約で利用できるかは、ニュース記事だけでは確定しません。導入を検討する担当者は、発表の見出しだけでなく、公式の製品説明、契約条件、管理画面で選べる設定、提供地域を確認する必要があります。
また、OpenAIはOracle Marketplaceを通じ、米国のOracle顧客が既存の調達手続きや対象のOracle Universal Creditsを使って、OpenAI API、Codex、ChatGPT Workにアクセスできると説明しています。これは調達の選択肢に関する説明であり、すべての国・すべての組織・すべての従業員が同じ条件で使えるという発表ではありません。日本の利用者や日本法人が読む場合は、国内での提供状況、データの取り扱い、サポート、社内の購買・利用規程を個別に確認する姿勢が欠かせません。
「会話で探す」と「自動で実行する」は分けて考える
業務アプリ連携を理解するとき、最初に分けたいのは、情報を探す・要約する行為と、実際の処理を実行する行為です。たとえば「今月の未処理の購買申請は何件か」「特定のプロジェクトに関係する契約書はどこにあるか」と質問し、許可された範囲から候補を表示・要約してもらうことは、検索支援に近い使い方です。回答に出典や元データへのリンクが付く設計なら、利用者は元の画面に戻って確認しやすくなります。
これに対して、「発注を確定する」「支払先を変更する」「従業員の権限を付け替える」「顧客へ連絡を送る」といった行為は、組織のお金、取引、個人情報、権限に直接影響します。ここでは、AIが案を作ることと、処理を実行することの間に、人による確認や既存の承認フローを置く考え方が重要です。少額の定型処理であっても、誰が最終責任を持つか、後で操作内容を追えるか、異常時に止められるかを先に決めておくと、便利さと安全性を両立しやすくなります。
会話形式の画面は、複数の操作を一文にまとめられるため便利です。しかし、便利な画面ほど「何のデータを参照し、どのアプリに、どんな権限で命令が渡るか」が見えにくくなることもあります。質問を送る前に、接続先を確認する。AIの回答を、元の帳票・記録・担当者の知識と照らし合わせる。実行の前に、対象、金額、期限、宛先を読み直す。この小さな確認が、誤操作の予防につながります。
「AIがこう言ったから」という理由だけで数字や判断を確定することも避けたいところです。生成AIは、入力された情報の整理や文章作成を助けますが、会計処理、契約解釈、人事評価、医療・法務・金融上の助言など、高い正確性や説明責任が求められる領域では、専門家・責任者による検証が必要です。業務アプリとつながるほど、回答の便利さだけでなく、利用目的に応じたレビューの仕組みが重要になります。
便利になり得る三つの場面
第一は、情報を横断して状況をつかむ場面です。月次の締め作業では、購買、請求、計画、在庫、プロジェクト管理など、複数の画面を開く必要があることがあります。権限の範囲内で、必要な情報の所在を案内したり、未完了のタスクを一覧にしたりできれば、画面を行き来する時間を減らせる可能性があります。ここでの価値は、AIが数字を決めることより、利用者が確認すべき場所に早くたどり着くことです。
第二は、定型的な下書きや説明の準備です。会議前に、許可された案件情報から論点を整理する、既存の記録を基に社内向けの説明文の案を作る、問い合わせの分類を手伝うといった用途です。人はゼロから文章を組み立てる負担を減らし、内容が正しいか、共有してよいかに時間を使えます。ただし、下書きに含まれる数字、固有名詞、日付、顧客情報は必ず確認し、社外に出す文書は従来どおりの承認手順に通す必要があります。
第三は、手順の案内です。新任者が「月末処理の次の作業は何か」と尋ねたとき、組織内の承認済み手順書やヘルプを示せれば、属人化を減らせます。ここでも、古い手順書をもっともらしく要約してしまわないよう、更新日、対象部署、適用条件を示せる設計が望まれます。例外処理や権限のない操作まで会話で解決しようとせず、担当部署へのエスカレーションを残すことが、現実的な運用です。
導入前に確認したい「権限・データ・承認」の3点
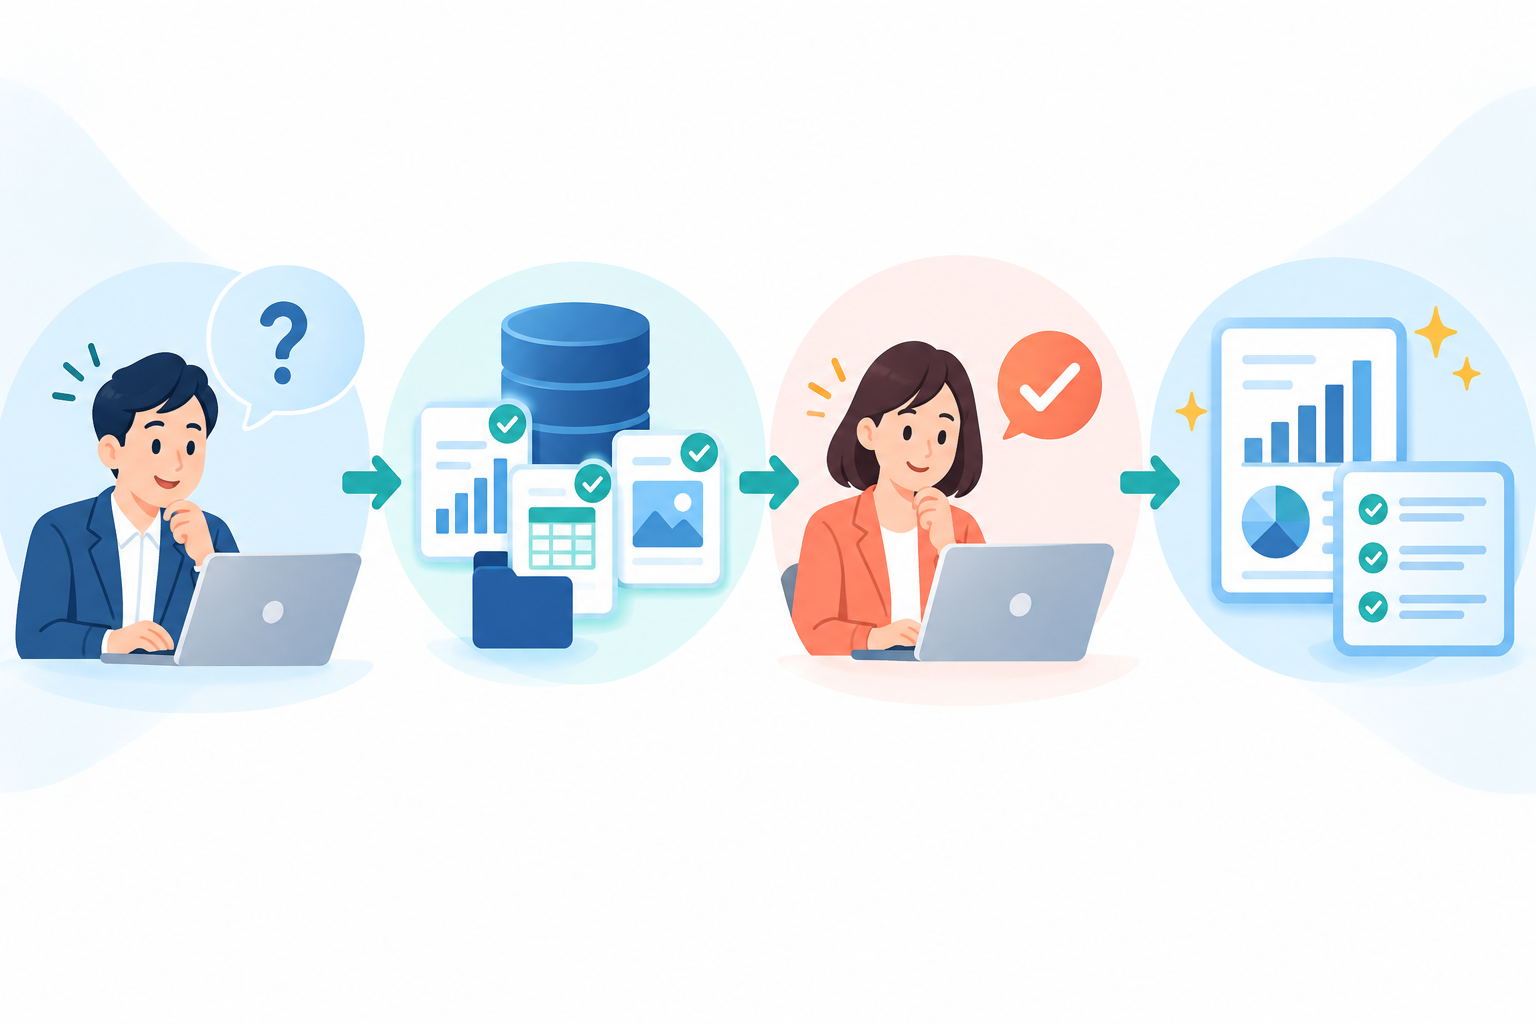
権限:誰が、どの情報を、何のために見られるのか
最初の確認は、利用者ごとの権限です。営業担当、経理担当、管理職、外部委託先では、必要なデータも操作範囲も異なります。AI連携用の共通アカウントに広い権限を与えると、元のアプリでは守れていた区分が、会話画面で曖昧になるおそれがあります。既存のID管理、部署異動、退職、委託終了の手続きと整合するかを確認し、最小限の権限から始めることが基本になります。
権限を考えるときは、「閲覧できる」だけでなく、「検索結果に表示される」「要約に含まれる」「ダウンロードできる」「編集・送信・確定できる」を分けて考えます。たとえば、案件名だけは見えても、契約金額や個人の連絡先は見せない、といった設計が必要な場合があります。テストでは、権限の異なる複数の役割で同じ質問を行い、見えてはいけない情報が返らないかを確認すると、設定の見落としを探しやすくなります。
データ:入力してよい情報と、外へ出してはいけない情報を決める
次は、AIに渡る情報の種類と経路です。顧客情報、従業員情報、契約書、未公表の業績、認証情報、ソースコードなどは、同じ「業務データ」でも扱いの重さが違います。個人情報保護委員会は、生成AIサービスの利用に当たり、入力した個人データの取り扱いを確認し、必要に応じて個人情報を含む内容を入力しないよう注意を呼びかけています。企業利用では、提供元との契約、学習への利用の扱い、保存期間、越境移転、ログ、削除方法なども、法務・情報セキュリティの観点で確認する必要があります。
「社内アカウントでログインしているから、何を入力しても大丈夫」とは限りません。接続している環境、選んだワークスペース、オン・オフになっている連携、共有設定によって、送信先や閲覧範囲は変わり得ます。画面に貼り付ける前に、個人情報、秘密情報、認証情報を含むかを確認する。マスキング済みのテストデータで検証する。業務用途ごとに、入力可能なデータを短いルールにする。この三つを繰り返すと、現場でも判断しやすくなります。
承認:AIの提案から実行まで、誰が止められるのか
三つ目は承認です。AIが作った購買案、送信文、集計結果、アプリの操作案を、そのまま確定させないためには、どの条件で人が確認するかを決めます。金額が一定以上、取引先が新規、個人情報を含む、外部送信を伴う、権限変更をする、といった条件に承認を置く方法があります。既存のワークフローを無視してAIだけの近道を作るより、今ある責任分担に組み込むほうが、導入後の説明もしやすくなります。
承認者が確認する画面には、AIへの指示、参照したデータ、提案した内容、実行対象、変更前後の差分、実行者と時刻が分かる形が望ましいでしょう。すべてを一度に実現できなくても、少なくとも「何をしたか」を後から追えることは重要です。誤りを見つけたときに、連携を停止する方法、操作を取り消す方法、問い合わせる窓口も、利用開始前に共有しておくと安心です。
小さく試し、記録を見て広げる
業務アプリとの連携は、最初から全社の主要データや重要な実行権限をつなぐより、影響範囲が限られた用途から始めるほうが検証しやすいです。たとえば公開済みの社内手順書の検索、匿名化したサンプルデータの集計補助、会議の論点整理などから、どの質問が役立ち、どの場面で誤解が起きるかを観察します。成功の基準も「AIを使った回数」ではなく、確認時間が減ったか、手戻りが増えていないか、利用者が困ったときに相談できたか、といった実務の指標で考えるとよいでしょう。
試行中は、入力例、出力例、誤りの事例、対応方法を短く残します。利用者が意図せず不適切な情報を入力した、古いデータを参照した、承認対象を取り違えた、といった出来事は、個人の失敗として隠すより、設定や手順の改善材料にするほうが安全です。ただし、ログ自体に個人情報や機密情報が含まれる場合があるため、閲覧者・保存場所・保存期間を決めて扱います。
IPAの中小企業向けガイドラインが示すように、情報セキュリティはツールを入れるだけで完了するものではなく、組織としてのルール、教育、点検、対応体制の組み合わせです。AI連携でも同じです。現場の便利さを大切にしながら、管理者だけに負担を集中させず、利用者が迷わず相談できる窓口と、定期的に権限を見直す習慣を作ることが、継続的な改善につながります。
個人利用者が職場で気を付けたいこと
新しい連携機能の話題を見たとき、個人の判断で会社のアカウント、顧客データ、社内ファイルを外部のAIサービスに接続しないことが第一です。便利な拡張機能やブラウザのアドオンに見えても、どのデータへのアクセスを求めているか、管理者の許可があるか、契約済みの環境かを確認しましょう。ログイン画面や招待メールを装ったフィッシングもあり得るため、リンクから入るのではなく、会社が案内した正規のポータルやブックマークを使うことが基本です。
上司や情報システム部門に相談するときは、「ChatGPTとOracleをつなげたい」だけでなく、解決したい業務課題、使いたいデータの種類、必要な頻度、外部送信の有無、承認が必要な操作を簡潔に伝えると話が進みやすくなります。許可されない場合も、単に新技術に消極的だからとは限りません。契約、監査、個人情報、既存システムへの影響を確認している途中かもしれません。別の安全な方法や、試行できる範囲がないかを尋ねることが建設的です。
また、AIの回答を社内チャットやメールに転載する前に、事実、数字、引用元、共有範囲を見直してください。AIが作った自然な文は、未確認の内容まで正しく見せてしまうことがあります。特に顧客、社員、取引先、投資家に関係する説明では、元データと担当者の確認を通すことが大切です。AIは仕事を進めるための補助者であって、組織としての説明責任を引き受ける主体ではありません。
導入担当者が最初にそろえたい確認リスト
具体的な検討を始めるなら、会議の最初に難しい技術用語を並べるより、「何を改善したいのか」を一文で決めると効果的です。たとえば「月末に複数画面を確認する手間を減らしたい」「問い合わせの一次整理を速くしたい」といった目的です。その目的に対して、対象の利用者、参照するシステム、扱うデータ、期待する出力、実行を許す操作、最終承認者を表にしておくと、関係者の認識を合わせやすくなります。
次に、試行環境で確かめる質問をあらかじめ用意します。正しい回答が返る質問だけでなく、権限外の情報を尋ねた場合、曖昧な指示を出した場合、古いデータと新しいデータが混在する場合、途中で承認が止まった場合も試します。期待どおりに動かなかったときに、誰が設定を変更し、誰へ報告し、利用者にどう知らせるかまで決めておくと、本番利用後の混乱を減らせます。
最後に、利用を始めた後の点検日を決めます。利用者の権限、接続しているアプリ、参照できるデータ、ログの保存、問い合わせ内容を定期的に見直し、不要になった接続や権限は外します。業務の組織変更や新しい委託先の追加があれば、当初の設定が今も妥当とは限りません。導入を一度の設定作業で終わらせず、業務の変化に合わせて確認することが、安心して使い続けるための土台になります。
まとめ:連携の価値は「何でもできること」ではなく、確認しながら進められること
OpenAIとOracleの協業拡大は、会話形式のAIを、日常の業務アプリやデータの近くで使う方向性を示しています。情報を探す、手順を確認する、下書きを作るといった場面では、利用者が必要な場所に早くたどり着ける可能性があります。一方で、発表された構想と自社で使える機能、情報を読むことと処理を実行することは、丁寧に区別する必要があります。
確認したい柱は、誰が何を見られるかという権限、どの情報を渡ってよいかというデータ、誰が最終的に止めたり承認したりするかという運用です。小さな範囲で試し、出力と操作履歴を確認し、問題があれば設定と手順を見直す。この循環ができれば、AI連携は「便利そうだが不安な仕組み」から、仕事の確認を助ける実用的な道具に近づきます。
利用条件やデータの取り扱いは、契約や地域、組織の設定によって異なります。導入・利用の判断は公式情報と社内の責任者に確認し、重要な業務では人の検証を残してください。新しい連携を急いで広げるより、目的、扱うデータ、承認の位置を一つずつ明確にすることが、安心して活用を続ける近道になります。