GMOの不正アクセスに関する報道やSNSの投稿を見て、自分が利用しているサービスは対象なのか、仕事で使うパソコンはどうすればよいのかと不安になった人もいるでしょう。サイバー被害のニュースでは、正しい情報と推測が一緒に広がりやすく、急いで操作した結果、偽サイトや偽のサポート窓口に誘導される二次被害も起こり得ます。
2026年10月27日付のGMOインターネットの第9報は、対象を「お名前.com デスクトップクラウド」として案内しています。同社は、預かった端末の解析を順次進め、解析を終えた端末からはマルウェア(ランサムウェアを含む)は確認されていないと説明しました。一方で、解析は継続中であり、すべての利用者端末の安全を確認したものではないとも明記しています。つまり、現時点の案内を「全員が安全」とも「全員が被害を受けた」とも読み替えないことが重要です。
この記事では、公式発表を起点に、対象サービス、公式連絡、端末の扱い、アカウント保護、相談先をどの順番で確かめるかを整理します。攻撃の経路や影響範囲を推測するものではありません。契約内容や個別の端末状況はそれぞれ異なるため、実際の対応は必ずサービス提供者の最新案内と正規窓口で確認してください。
まず確認したい:対象は「お名前.com デスクトップクラウド」か
不正アクセスのニュースを見たとき、最初にするべきことは、会社名だけで自分の全契約が対象だと決めつけないことです。GMOグループにはドメイン、レンタルサーバー、決済、インターネット接続など、多様なサービスがあります。今回の記事で扱う公式発表は、GMOインターネットが公表した「お名前.com デスクトップクラウド」への不正アクセスに関する続報です。サービス名、発表日、発信元をセットで確認しましょう。
「お名前.comを使っている」「GMOのメールアドレスを持っている」といった大きな括りだけでは、対象の判断材料として足りません。契約時のメール、請求書、管理画面、利用中のPCの案内などを見て、サービス名称と契約主体を確認します。職場のIT担当者が契約している場合は、自己判断で端末を初期化したり、設定を変えたりせず、社内の連絡手順を優先してください。業務用端末は、停止や再設定の影響が他の利用者にも及ぶことがあるためです。
公式発表では、調査の結果、新たな事実や利用者が実施すべき対策が分かった場合は、対象サービスの利用者へ電子メールで個別に連絡し、同ページでも知らせる方針が示されています。連絡を待つ間も、サービスの公式サイトをブックマークから開き、最新のお知らせを確認するのが安全です。検索広告、SNSの引用投稿、転送されたメッセージだけを入口にしないようにしましょう。
特に注意したいのは、似た名前のサービスや古いお知らせです。インシデント対応では、第1報から第9報のように情報が更新され、過去の記載が追加説明で補われることがあります。画面を見たら、ページの公開日だけでなく、本文中の「何日時点」の記載も確認してください。速報の段階で分からなかったことが、後日の調査で判明する場合もあります。反対に、過去の投稿を現在の確定情報として拡散すると、不要な混乱を広げかねません。
第9報で公表されていること、まだ断定できないこと
公式発表を読む際は、「確認された事実」と「調査が継続している部分」を分けると、過度な安心と過度な不安を避けやすくなります。第9報では、GMOインターネットが利用者から預かった端末を順次解析していること、解析を終えた端末からはマルウェアが確認されていないことが記されています。同時に、すべての端末の安全を確認したわけではなく、今後到着する端末も含めて解析を続けるとしています。
この表現から読み取れるのは、解析が完了した範囲についての途中経過です。「自分の端末が解析済みか」「自分の環境に問題がないか」は、一般向けのニュースだけでは判定できません。また、マルウェアが見つからないという途中結果だけから、データ、アカウント、取引、業務への影響が全くないと結論づけることもできません。反対に、ニュースを読んだだけで個別の被害が確定したと考えるのも適切ではありません。
同社は、被害状況を確認した上で、ランサムウェア被害を受けた利用者には同等性能の新しいPCを提供すると案内しています。この案内は、誰でも自動的に交換対象になるという意味ではなく、被害状況の確認が前提です。補償、端末交換、データ復旧、休業損失などは条件や手続きが異なる可能性があります。「補償されるらしい」という二次情報だけで費用を立て替えたり、データ消去を急いだりせず、案内の対象、申請方法、記録の残し方を正規窓口で確かめましょう。
発表には、攻撃者とみられる者から情報公開やランサムウェア攻撃の予告を受けたこと、同社が要求には応じず、警察などの関係機関と連携していることも記載されています。これは企業側の対応方針の説明です。利用者が攻撃者と連絡を取ったり、身代金や「回復費用」を支払ったりしてよいという意味ではありません。第三者から届く「被害データを確認できる」「取り戻す方法がある」といった誘いは、公式発表とは別に扱い、慎重に確認してください。
端末で行うことは、公式案内と社内ルールを優先する
第9報では、利用者自身の端末について、ウイルスチェックのフルスキャン、バックアップ、PCのネットワーク断と電源断を案内しています。これは当時公表された予告に備えた対応として示されたものです。現在の状況や個別の端末に必要な手順は更新され得るため、実行前に最新の公式案内を確認してください。特に会社支給PCや共有PCは、組織のIT部門・セキュリティ担当者の指示と食い違わないことが大切です。
フルスキャンをする際は、普段利用している正規のセキュリティソフトやOSの機能から開始します。検索結果から「無料駆除ツール」を入れたり、メールの添付ファイルにあるスキャンソフトを実行したりするのは危険です。偽のセキュリティ警告は、焦っている利用者を狙います。画面に突然表示された電話番号やチャットに連絡せず、既に契約している事業者の公式サイト、または組織が定めた窓口から支援を受けてください。
バックアップについても、ただコピーを増やせばよいわけではありません。業務データの場合は、保存先の権限、持ち出し禁止情報、暗号化、保存期限、復旧手順を確認する必要があります。感染や改ざんの可能性があるデータを上書きすると、後の調査や復旧が難しくなることもあります。個人利用であっても、写真や書類の保存先、最終更新日時、復元方法を落ち着いて確認しましょう。迷う場合は、操作前の状態を画面写真などで記録し、公式サポートに相談する選択が安全です。
ネットワークを切る、電源を落とすという案内も、端末の種類や業務の状況によって影響が異なります。オンライン会議、遠隔作業、データ同期、医療・製造・監視など停止できない業務が関係する場合は、現場で独断しないでください。家庭のPCでも、外付けストレージ、NAS、プリンターなど接続機器の扱いを含め、公式説明と契約先の支援情報を確認することが望ましいでしょう。重要なのは、SNSで見た一律の手順ではなく、対象サービスと自分の環境に合った正規の指示です。
パスワードと認証コードは「連絡が来たとき」ほど守る
不正アクセスが話題になると、事業者や公的機関を装うフィッシングが増えるおそれがあります。第9報でも、同社はパスワードや認証コードを尋ねることはないと注意を促し、「被害金を取り戻す」など費用を求める連絡には応じないよう案内しています。これは特定のメールだけでなく、SMS、電話、SNSのDM、偽のチャットサポートにも当てはまる基本です。
メール本文のロゴや日本語が自然に見えても、それだけで正規連絡とは判断できません。送信元の表示名は似せることができ、URLも一文字違いに見える場合があります。届いたリンクを直接押さず、公式サイトを自分で開いて同じお知らせがあるか確認しましょう。ログインを求められた場合も、メールのリンクからではなく、普段使うブックマーク、公式アプリ、手入力した正規URLから進みます。
パスワードを使い回している場合は、今回の対象かどうかにかかわらず、重要なアカウントから順に見直す価値があります。メールアカウントは、他サービスのパスワード再設定の入口になり得るため、特に重要です。長くて推測されにくいパスワードをサービスごとに設定し、可能なら公式に提供される多要素認証を利用します。ただし、認証コードを電話やメッセージで他人に伝えないことが前提です。多要素認証を設定していても、コードを渡せば不正利用を防げない場合があります。
すでに怪しいリンクを開いた、入力してしまった、身に覚えのないログイン通知や請求があるといった場合は、恥ずかしさから放置しないでください。まず利用サービスの公式窓口に連絡し、アカウントの保護手順を確認します。決済情報が関係する場合は、カード会社や金融機関の正規窓口にも相談します。被害の有無が不明な段階では、連絡を受けた画面、日時、送信元、請求明細などを保存しておくと、相談時の手がかりになります。
利用者が確認する五つの順番
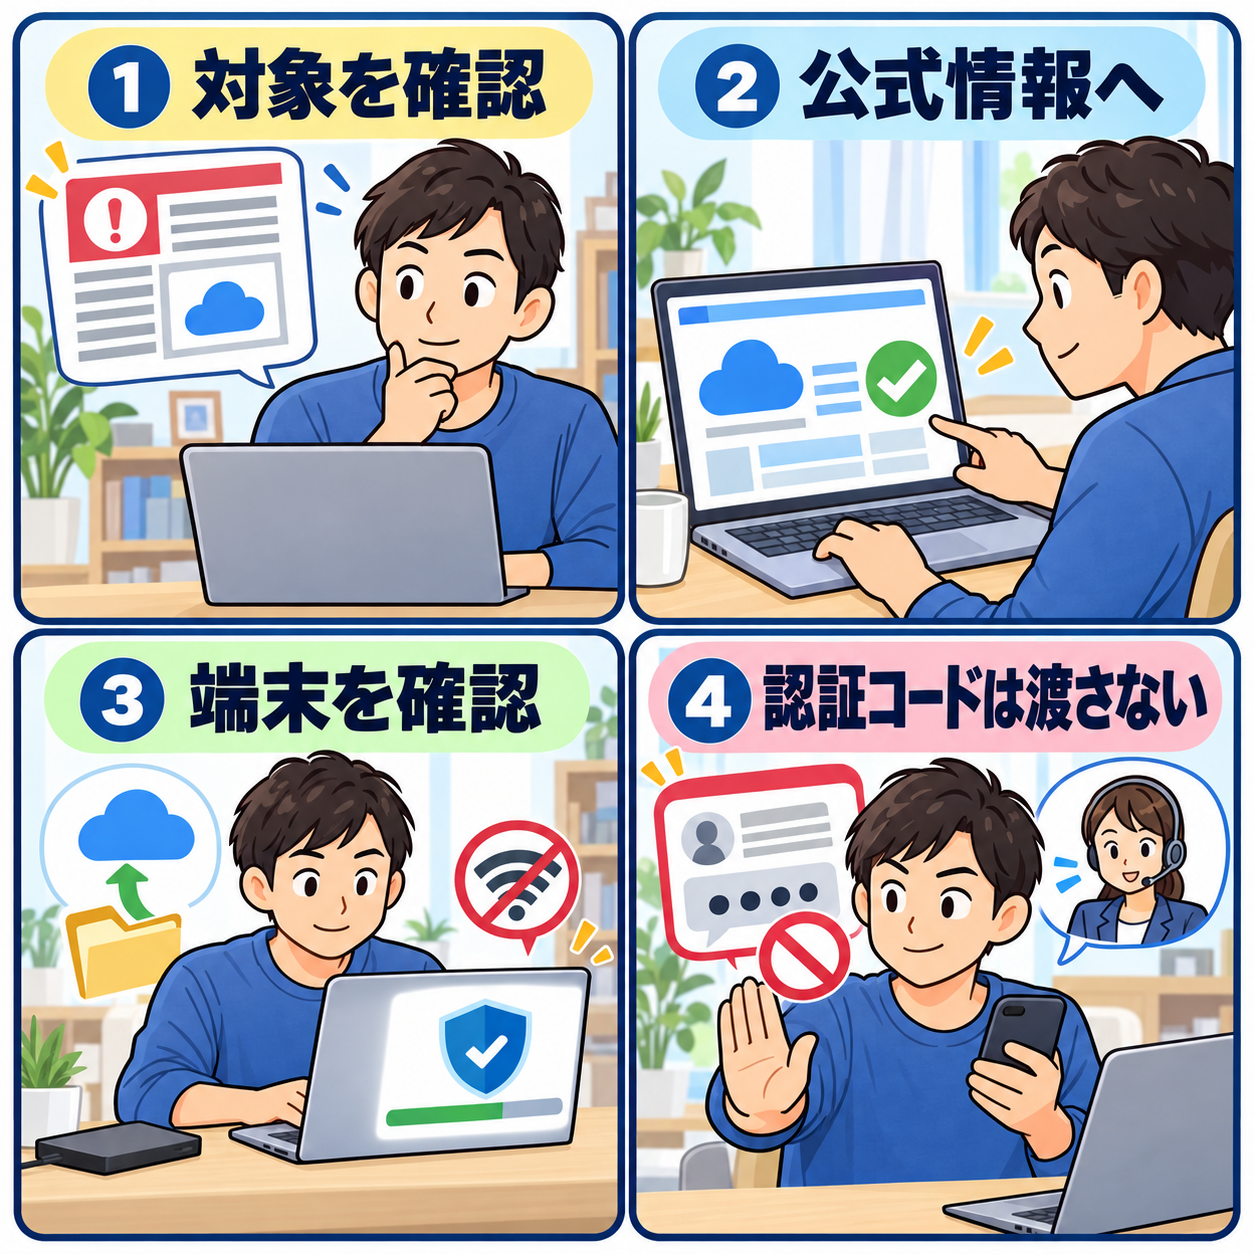
情報が多い局面では、順番を決めると行動しやすくなります。第一に、サービス名と契約状況を確認します。自分のメール、請求書、管理画面、社内の管理者に照らして、対象の「お名前.com デスクトップクラウド」を利用しているかを確かめます。会社名だけで判断せず、サービス名まで一致するかを見るのが出発点です。
第二に、GMOインターネットと対象サービスの公式ページで、最終更新日、対象者向けの依頼、問い合わせ先を確認します。第三に、個別メールが来ている場合は、メール中のリンクを開く前に、公式サイト上の案内と内容が一致するかを比べます。急がせる文面、暗証番号の要求、外部アプリの導入、金銭の支払いを促す内容があれば、いったん止まって正規窓口に確認します。
第四に、端末については、最新の公式案内と社内ルールに沿って、バックアップ、スキャン、接続状態を確認します。自分で判断できない業務端末は、担当部署へ報告します。第五に、パスワード、認証、決済情報を見直します。異常があれば、利用先の公式窓口、カード会社、金融機関、必要に応じて警察相談窓口へ連絡します。この順番は、何かを急いで「直す」ためではなく、誤ったリンクや不確かな情報に振り回されず、記録と相談の道筋を確保するためのものです。
問い合わせ先を探す際は、公式発表に記載された窓口を利用します。第9報では、お問い合わせフォームと24時間受付の電話番号が案内されています。番号やURLは更新される可能性があるため、この記事に転載された文字列ではなく、最新の公式ページから確認してください。検索結果上部に表示される広告や、SNSの返信欄に貼られた連絡先は、正規のものである保証がありません。
個人利用と仕事利用で異なる注意点
個人で利用している場合は、対象サービスの契約、端末、メール、決済情報を順に確認することが中心になります。家族が同じPCを使っているなら、誰がどのアカウントを利用しているかを一度整理すると、連絡の見落としを減らせます。端末を借りている場合や、子どもが使うPCの場合は、アカウントのパスワード変更やソフトの削除を勝手に進める前に、管理者と相談しましょう。
仕事利用の場合は、顧客情報、業務データ、契約、取引先への連絡などが関係し得ます。しかし、今回の発表を読んだだけで、取引先への一斉連絡やデータ削除が必要と判断することはできません。組織には、インシデント発生時の報告経路、証跡保全、広報、法務、委託先との連携のルールがあることが一般的です。まず上司、情報システム部門、セキュリティ担当に、利用サービス名、端末、気づいた日時、公式発表のURLを共有します。
フリーランスや小規模事業者では、仕事と私用の端末・メールが混ざりやすい点に注意が必要です。請求書、顧客名簿、設計データなどを扱っている場合、自己流の復旧操作が後で問題になることがあります。契約しているIT支援会社、クラウド事業者、専門家に相談し、バックアップの世代、アクセスログ、利用中のアカウントを整理してください。個別の法的責任、契約上の通知、個人情報の扱いについては、記事だけで結論を出さず、契約書と専門家の助言を確認することが必要です。
不安をあおる情報を見分けるための視点
サイバー被害の話題では、「全データが流出した」「今すぐ全サービスを解約すべきだ」「このツールで必ず復旧できる」といった断定的な投稿が広まりやすいものです。こうした文言に触れたら、発信元、対象サービス、根拠の一次情報、日時の四点を確認しましょう。公式発表が示していない内容は、事実として扱わないのが基本です。
また、専門用語が多いほど正確に見えるとは限りません。マルウェア、ランサムウェア、不正アクセス、情報公開、補償、端末交換は、それぞれ意味も対応も異なります。ある端末の解析結果を、すべての利用者の状況へ広げて解釈しないことが重要です。分からない言葉があれば、公式発表の原文と正規のFAQを確認し、必要に応じて窓口に具体的な契約・端末環境を伝えて質問しましょう。
情報を共有するときも配慮が必要です。画面写真にメールアドレス、契約番号、IPアドレス、顧客名、認証情報が写っていないか確認してください。善意で相談した投稿が、さらなるなりすましや標的型の連絡の材料になることがあります。公開のSNSより先に、正規のサポート窓口や社内の閉じた連絡経路を使うほうが適している場面があります。
よくある迷いを整理する:今すぐできることと、待つべきこと
「公式メールが来ていないなら何もしなくてよいのか」と迷う人もいるでしょう。対象サービスの利用が確認できない場合でも、メールアカウントや重要なサービスのパスワードを使い回していないか、多要素認証が利用できるか、バックアップの復元方法を把握しているかを点検することは、一般的なセキュリティ対策として役立ちます。ただし、今回の出来事を理由に、関係のないアカウントを一度に削除したり、端末を初期化したりする必要があるとは限りません。変更するなら、優先順位を付け、ログインできることや登録メールを確認しながら進めます。
「端末の電源を切ったので、もう安全なのか」という問いにも、一律の答えはありません。ネットワークから切り離すことは、状況によっては被害の拡大を防ぐための一手段になりますが、端末の状態や原因を確定するものではありません。再起動、初期化、外付けドライブの接続、クラウド同期の再開などは、最新の公式案内や専門家の指示を確認してから判断します。特に、仕事のデータや家族の重要書類がある場合は、慌てて操作するより、現状を記録して相談先を確保するほうが安全な場合があります。
「被害を受けたかどうかはどこで分かるのか」については、一般ニュースではなく、対象サービスの個別連絡と正規窓口が出発点です。身に覚えのないログイン、設定変更、請求、メール転送、アカウント復旧通知がないかを確認し、気になる点があれば日時と画面を控えます。画面に表示された不審な電話番号へ連絡するのではなく、自分で公式サイトを開き、そこに掲載されている連絡先を使いましょう。相談時は「何が起きたと思うか」だけでなく、利用サービス名、端末の種類、気づいた日時、実施した操作を整理して伝えると、確認が進みやすくなります。
「補償があるなら後で何とかなる」と考えるのも避けたいところです。公式発表には被害状況の確認を踏まえた対応が示されていますが、対象、条件、必要書類、手続きの時期は個別に確認が必要です。異常に気づいた段階で、請求明細、契約情報、サポートとのやり取りを保存し、自己判断で端末やデータを処分しないようにします。金銭、カード、不正送金が関係する場合は、事業者への連絡に加え、カード会社や金融機関の緊急窓口も速やかに確認してください。
一方で、公式情報を待つことは、何もせず不安を抱え続けることではありません。普段使う公式サイトをブックマークし、メールの受信設定を確認し、連絡を受けたときに認証コードを渡さないという基本を家族や職場で共有しておけば、偽連絡への備えになります。情報が更新される局面ほど、予測やうわさを追い続けるより、確認先を一つに絞り、必要なときに正規の案内へ戻れる状態を整えることが大切です。
まとめ:対象・最新時点・正規窓口を一つずつ確認する
GMOの不正アクセスに関する第9報は、「お名前.com デスクトップクラウド」を対象とした案内です。解析済み端末からマルウェアは確認されていないとする一方、解析は継続中で、すべての端末の安全が確認されたわけではないと説明されています。発表内容を、全利用者の安全保証や個別被害の確定と読み替えず、自分の契約・端末・公式連絡に照らして確認することが大切です。
まずサービス名を確認し、次に公式ページの更新時点と対象者向けの案内を見ます。端末の操作は最新の公式情報と社内ルールに従い、パスワードや認証コードを求める連絡には応じません。異常や不安があるときは、メールのリンクではなく、公式サイトに掲載された正規窓口から相談してください。焦らず、対象・時点・発信元を一つずつ確かめることが、二次被害を避けるための基本になります。