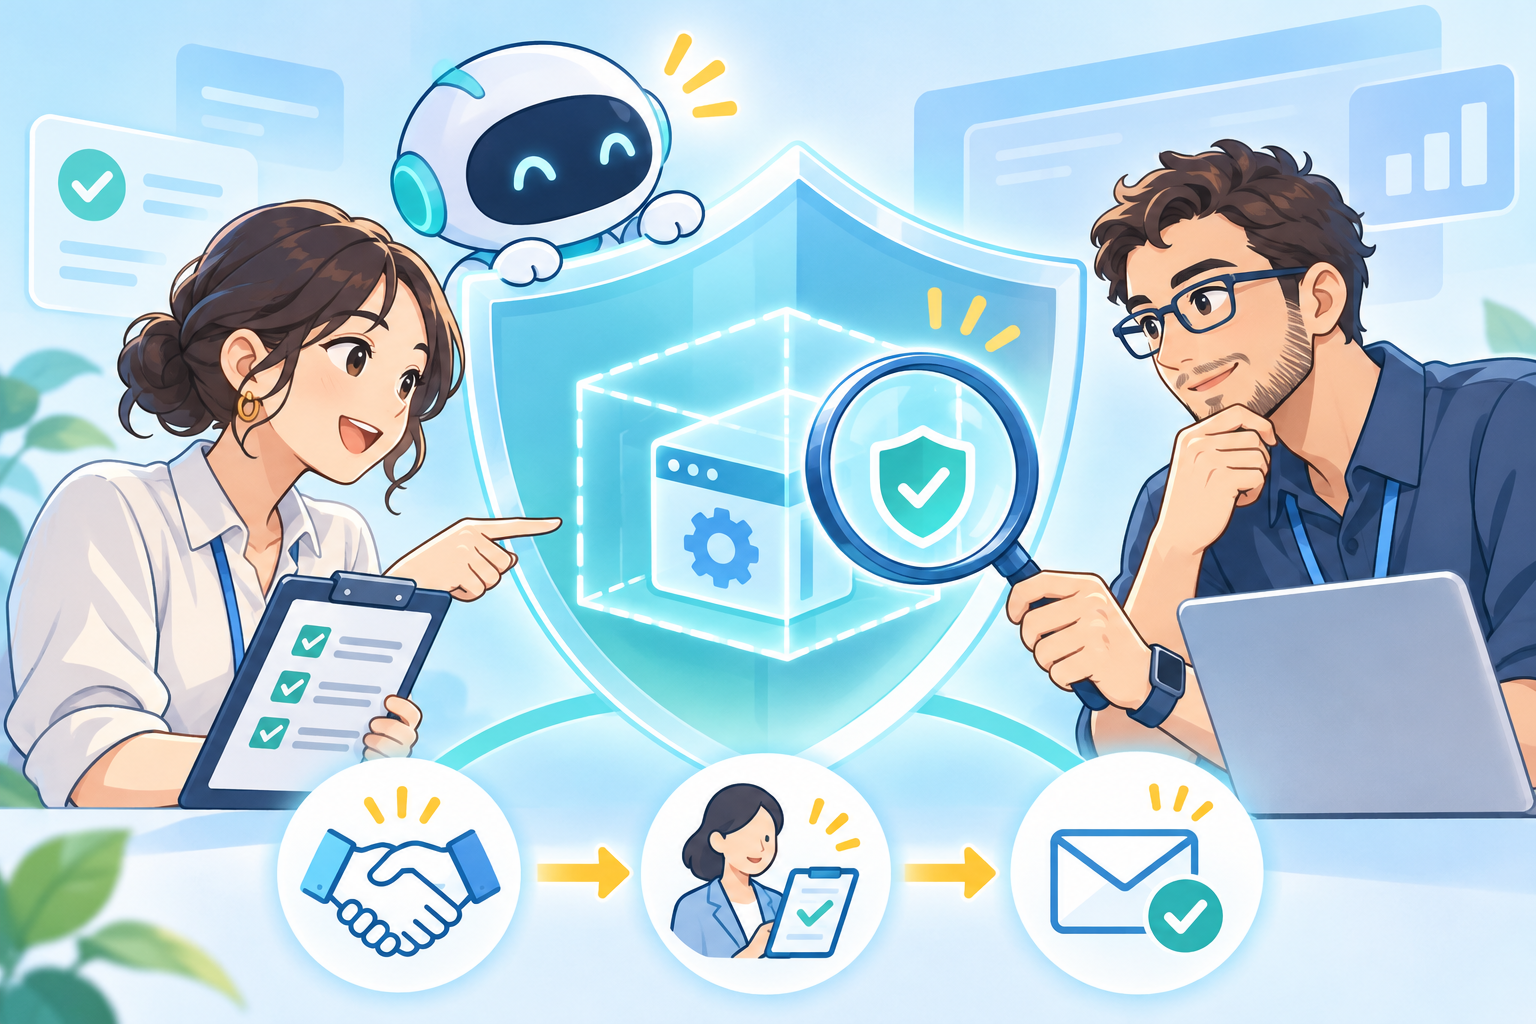
2026年11月6日、OpenAIは、セキュリティ研究チームのHacktronと協業し、自社システムにある脆弱性を見つける取り組みを進めると発表しました。両者は優先度の高い領域を選び、特にOpenAIのシステムと第三者サービスが接する部分を含めて調査する方針です。AIエージェントをコードレビュー、侵入テスト、レッドチーミングの支援に使うHacktronの研究者に、OpenAIの高度なサイバーセキュリティ向け環境へのアクセスを広げることも説明されています。
「AIが脆弱性を探す」と聞くと、頼もしい技術に思える一方で、何をどこまで試すのか、見つけた情報をどう扱うのかが気になる人も多いはずです。ソフトウェアの弱点を調べる行為は、防御に役立つ一方、無許可で行えばサービスや利用者に影響を与えかねません。AIによって調査の速度が上がるほど、作業の許可範囲、データの取り扱い、人による確認、責任ある報告の重要性も増します。
この記事では、OpenAIの発表を手掛かりに、AIとセキュリティ研究者が協力するとはどのようなことかを整理します。そのうえで、専門家だけの話にせず、企業の担当者、開発者、取引先、一般の利用者が押さえておきたい「見つけた後に安全を守るための考え方」を解説します。発表された協業の効果や利用できるサービスの範囲を保証する記事ではありません。実際の診断、データの扱い、契約・法令上の判断は、対象組織の規程、提供元の条件、責任者、必要な専門家に確認してください。
OpenAIとHacktronの協業で発表されたこと
OpenAIが公表した内容は、Hacktronの研究者と自社のエンジニアが、優先順位を付けた領域を一緒にテストするというものです。焦点の一つは、OpenAIのシステムが第三者サービスと相互に接続する部分です。現在のオンラインサービスは、単独のアプリケーションだけで完結しません。認証、決済、クラウド、外部のAPI、通知、ファイル共有、分析ツールなど、多数の仕組みがつながっています。個々の部品が適切に作られていても、その境目の設定や権限の渡し方に見落としが生まれることがあります。
発表によれば、Hacktronはコードレビュー、侵入テスト、レッドチーミングを支援するAIエージェントを開発しているチームです。ここでいうレッドチーミングは、実際の攻撃者が悪用しそうな視点を用いて、許可された範囲で防御の弱点を探す取り組みを指します。目的は誰かを困らせることではなく、問題が実害につながる前に、再現性や影響を確かめ、直せる形に整えることです。
OpenAIは、今回の協業と併せて、研究者がDaybreak Redを利用できる範囲を広げると説明しました。Daybreak Redは、同社が承認済みの利用者向けに用意している高度なサイバーセキュリティ作業のためのアクセス枠です。これは、強い機能をどの場面でも無条件に開放するのではなく、本人確認、利用制限、監視、利用目的の確認といった条件を組み合わせる考え方につながっています。
大切なのは、今回のニュースを「AIなら自動的にすべての弱点を見つけ、安全に直してくれる」という意味に読み替えないことです。発表は協業の開始と取り組みの方向性を示すものです。発見件数、修正の速さ、第三者サービスを含む環境全体の安全性を保証するものではありません。むしろ、AIを使って調査能力を高めるからこそ、外部の専門家との協力、対象範囲の選定、報告の仕組みを重ねている点に、このニュースの要点があります。
なぜ「つながりの部分」を調べるのか
アプリやクラウドサービスの安全性は、プログラムの中身だけでは決まりません。ログインを別サービスに任せる仕組み、保存先のクラウド設定、利用者ごとの権限、APIキー、委託先とのデータ連携、管理画面へのアクセス条件などが組み合わさって動いています。便利な連携が増えるほど、確認するべき境界も増えます。
例えば、あるサービスにログインする機能自体は正しく動いていても、連携先に渡す情報が必要以上に広い、役目を終えた権限が残っている、開発用の設定が本番に混ざっている、といった問題は起こり得ます。こうした点は、一つの画面や一つのソースファイルだけを見ても判断しにくいことがあります。関係する設定、ログ、利用規約、運用手順を横断して確認する必要があります。
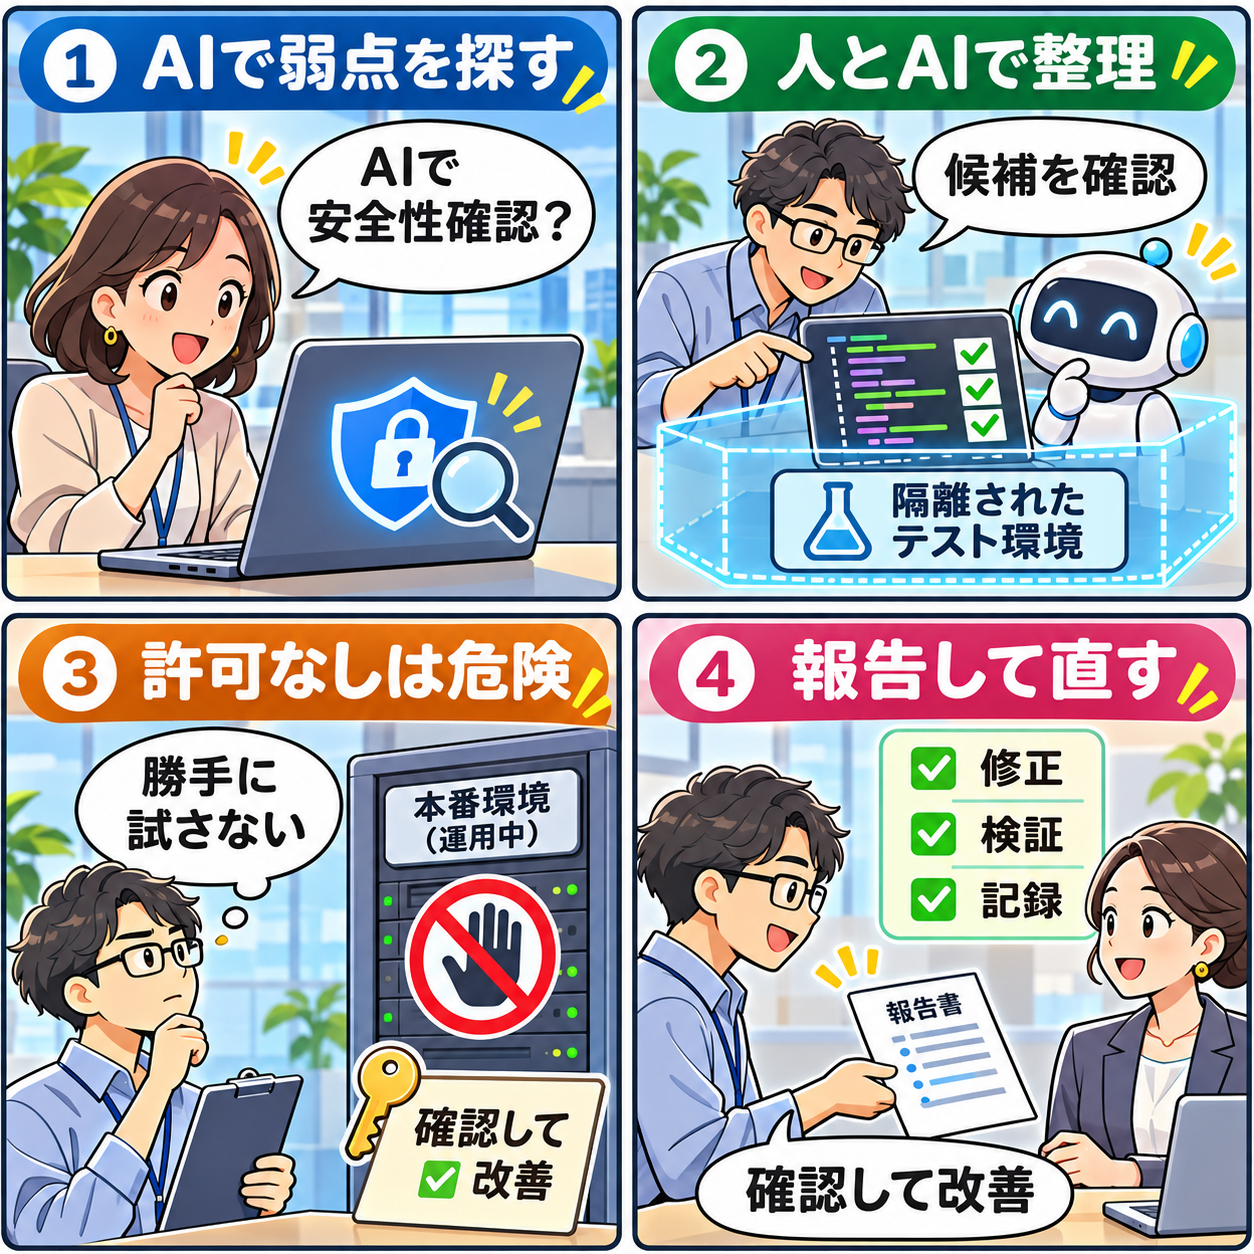
AIは、膨大なコードや設定の中から関係しそうな箇所を拾い、候補を整理する補助になり得ます。人が最初からすべてを読む代わりに、AIに「この連携で使われる権限はどれか」「同じ設定が他にないか」といった問いを投げ、確認すべき場所を絞る使い方です。しかし、候補が挙がったことと、問題があることは同じではありません。AIは設定の背景、顧客との契約、例外運用、実際のネットワーク構成まで正しく理解できない場合があります。
そのため、AIの出力は結論ではなく、調査の入口として扱うのが基本です。人が根拠を読み、隔離された環境で再現を試し、影響を測り、修正案をレビューする。この順番があって初めて、便利な候補抽出が防御の改善に変わります。OpenAIが以前に説明したセキュリティスプリントでも、モデルを使って指摘を調べ、隔離環境で再現し、修正案をレビューする流れが示されています。
AIを使うと、脆弱性調査はどう変わるのか
従来のセキュリティ確認でも、自動診断ツール、ログ監視、静的解析、テスト、専門家によるレビューが使われてきました。AIはそれらを置き換える魔法の道具というより、複数の情報を読み合わせ、仮説を言語化し、繰り返し作業を補助する役割を担いやすい技術です。得意な仕事と、任せきれない仕事を分けて考える必要があります。
AIが補助しやすい仕事
第一に、広い情報の整理です。コードの変更履歴、設定ファイル、問い合わせ記録、公開済みの注意情報などから、関連しそうな部分を並べる作業は、量が多いほど時間がかかります。AIは用語の揺れを含めて候補を探したり、長い記録を短くまとめたり、確認リストの下書きを作ったりできます。
第二に、レビューの観点出しです。新しい連携を追加するときに、「権限は最小か」「個人情報を含むか」「失敗時に安全に止まるか」「ログは残るか」といった問いを網羅的に出す補助になります。人が最終的に選ぶ前提なら、見落としを減らすきっかけになります。
第三に、報告書の下書きや修正後の確認です。問題の再現条件、影響範囲、未確認の点、修正案の比較、テスト結果を読みやすく整理する仕事は、関係者間の認識をそろえるのに役立ちます。ただし、報告書に書かれた技術的な説明、深刻度、対処期限は、担当者が証拠と照らして確定させなければなりません。
AIに任せきれない仕事
最も重要なのは、許可があるかどうかです。対象システムを調べてよいか、どの時間帯にどの方法を使えるか、誰のデータに触れ得るかは、技術だけで決まりません。契約、社内規程、個人情報保護、委託関係、業務への影響を踏まえて、責任者が決める必要があります。AIへ依頼したからといって、この責任が軽くなることはありません。
次に、実際の影響の評価です。AIが「危険そう」と指摘しても、特定の設定や防御層のために実害につながらない場合があります。反対に、見た目には小さな設定ミスが、重要な業務や多数の利用者に影響する場合もあります。業務の重要度、代替手段、停止時の影響、データの性質を知る人が加わらなければ、優先順位は決められません。
最後に、変更の承認と実行です。AIが作った修正案を本番へそのまま適用すると、別の機能を壊したり、性能を落としたり、復旧を難しくしたりするおそれがあります。コードレビュー、テスト、段階的な展開、監視、戻す手順を省略しないことが重要です。自動化を使うなら、読み取り専用から始め、書き込みや公開操作は人の承認を挟む設計が基本になります。
「責任ある脆弱性報告」とは何か
脆弱性を見つけたとき、最初に考えるべきなのは「すぐ広く知らせること」ではなく、被害を広げずに修正につなげることです。責任ある脆弱性報告とは、問題を確認した研究者が、対象の提供元や定められた窓口へ、再現に必要な情報を必要な範囲で伝え、修正の機会を設ける考え方です。提供元が調査し、対応方針を決め、必要に応じて利用者へ案内できるようにします。
OpenAIは今回の発表で、同社のSecurity Bug Bounty programを通じた独立研究者の報告にも触れています。別の発表では、同社のテストで見落とした脆弱性を独立した研究者が報告する意義を説明し、報告の品質を評価する仕組みも示しました。バグ報奨金は、見つけた人だけを評価する制度ではありません。報告の窓口、対象範囲、連絡の流れを明らかにし、問題が悪用される前に直す協力関係を作る役割があります。
ただし、責任ある報告は「どんな方法でも試してよい」という許可ではありません。プログラムごとに対象となるシステム、禁止事項、データの扱い、連絡先が定められています。対象外のサービスや、第三者のアカウント、利用者データへ踏み込むことは避けなければなりません。調査の過程で偶然に機微情報が見えたとしても、保存・拡散・追加探索をせず、定められた窓口へ最小限の事実を伝えることが重要です。
特にAIを使う場合、もっともらしい手順や推測が大量に出てくることがあります。その中には、対象外に影響を及ぼす提案や、検証のために必要以上のアクセスを求める提案も混じり得ます。AIの提案は許可証ではありません。「依頼されたから」「技術的に可能だから」ではなく、明示された対象と条件に照らして、人が実行可否を判断する必要があります。
組織が先に決めたい七つのこと
AIを使ったセキュリティ確認を導入するなら、ツール選びより先に運用の骨組みを作ることが大切です。次の七つは、企業規模を問わず、関係者で確認したい基本項目です。
1. 目的と責任者
「AIで安全性を高める」という言葉だけでは、作業が広がり過ぎます。何を守るのか、どのシステムを対象にするのか、どんな結果を求めるのか、誰が最終判断をするのかを文書にします。例えば、検証環境の特定機能について設定不備の候補を洗い出し、担当チームへ報告する、といった粒度にします。目的と責任者が明確なら、AIの提案が目的外へ広がったときに止めやすくなります。
2. 対象と対象外
対象となるアプリ、リポジトリ、クラウドアカウント、テスト環境、作業時間を具体的に区切ります。同時に、触れてはいけない領域も明記します。顧客データを含む本番環境、委託先の管理領域、第三者サービス、緊急対応中のシステムなどは、特別な承認なしには扱わないルールにする必要があります。対象外を決めることは、作業を妨げるためではなく、迷ったときに安全に停止するための線引きです。
3. AIへ渡すデータ
ログ、ソースコード、画面の画像、問い合わせ票には、認証情報、個人情報、取引先情報、未公表の設計が含まれることがあります。入力前に、必要性、保存先、利用目的、閲覧できる人、契約上の扱いを確認します。パスワード、秘密鍵、アクセストークンをそのまま入力しないのは当然として、匿名化・マスキング後の情報でも、目的に照らして必要最小限かを考えることが重要です。
4. 権限と接続先
AIが外部ツールを使える構成では、読み取り、書き込み、削除、公開、ネットワーク通信の権限を分けます。最初から広い管理者権限を渡すのではなく、読み取り専用、短時間だけ有効な権限、検証環境、承認ごとの権限昇格といった形を検討します。接続先を許可リストで絞り、使わなくなった資格情報は無効化し、誰が何をしたかを追えるようにします。
5. 人が確認・停止する地点
AIが候補を出した後、どの段階で人が確認するのかを決めます。対象外らしい通信が必要になった、想定外のデータに触れそうになった、処理負荷が大きい、根拠が十分に説明できない、変更が不可逆に近い、といった場合は、自動で進めず停止する設計が必要です。停止は失敗ではありません。安全に不確実性を扱うための正常な動作です。
6. 修正と復旧の手順
問題が確認できても、急いで本番を変えればよいとは限りません。修正案はテストし、影響範囲を確認し、レビューを受け、段階的に展開します。うまくいかなかった場合に戻す手順、監視する指標、利用者への連絡方法もあらかじめ決めます。AIの提案を使って修正案を作った場合でも、通常の変更管理を省略しないことが、結果的に早く確実な対処につながります。
7. 報告と記録
発見した問題について、誰へ、いつ、どの情報を共有するかを定めます。社内の担当部署、製品の提供元、委託先、顧客への連絡は、同じ内容を同時に公開すればよいものではありません。事実、再現の条件、影響の見込み、未確認事項、すでに取った対策を分けて記録します。AIとの会話や実行ログも、機微情報を含まない形で必要に応じて保存し、後から判断を検証できるようにします。
一般の利用者と取引先が確認できること
専門の脆弱性調査に直接関わらない人にも、今回の話は関係があります。企業がAIを用いて安全性の確認を進める場合、利用者や取引先にとって大切なのは、技術用語の多さではなく、データがどう扱われるか、問題が見つかったときに誰が対応するか、問い合わせ先が明確かです。サービスを選ぶ際には、セキュリティとプライバシーに関する公式の説明、障害・脆弱性情報の連絡窓口、二段階認証などの設定を確認する習慣が役立ちます。
また、「AIでセキュリティ確認をしている」「至急の診断が必要だ」と名乗って、認証情報や個人情報の提出を求める連絡には注意が必要です。AIやセキュリティという言葉は、正規の依頼である証拠にはなりません。メールや電話の指示だけでパスワード、ワンタイムコード、本人確認書類を渡さず、公式サイトに載っている窓口や、勤務先の情報システム部門など、別の経路で確認してください。
個人ができる基本対策も変わりません。OSとアプリを更新する、パスワードを使い回さない、多要素認証を有効にする、不審な添付やリンクを開かない、重要なデータをバックアップする、といった習慣が土台になります。端末の感染やアカウントの不正利用が疑われる場合は、AIチャットだけで結論を出さず、サービス提供元、勤務先の窓口、必要に応じて公的な相談窓口や専門事業者へ相談してください。
AI時代ほど「見つけた後」の設計が重要になる
AIによって、コードや設定を読む速度、候補を比べる速度、記録を整理する速度は上がっていくでしょう。しかし、発見の速度だけが上がっても、報告、検証、修正、通知、再発防止の流れが追いつかなければ、安全性は高まりません。未確認の情報が不用意に広がれば、利用者を守る前に悪用の手掛かりを増やしてしまうこともあります。
今回のOpenAIとHacktronの協業は、AIを守る側の仕事に使う動きの一例です。同時に、それは「人の専門性が不要になる」という話ではありません。AIが整理した候補を、経験のある担当者が読み、許可範囲を確認し、隔離環境で確かめ、責任ある方法で連絡し、修正を見届ける。こうした連鎖があって初めて、AIの速さは防御の力になります。
組織が今できる最初の一歩は、最も高度なツールを急いで導入することではありません。自社の資産、データ、権限、責任者、緊急時の連絡先を整理し、AIが関わっても変えてはいけない原則を決めることです。対象を明確にする、権限を絞る、人が承認する、ログを残す、問題を責任ある形で報告する。この基本を先に整えれば、新しい技術を使うときにも、便利さと安全性を両立しやすくなります。
まとめ:AIの速度に、許可・確認・報告を組み合わせる
OpenAIはHacktronとの協業を通じ、自社システムと第三者サービスの接点を含む脆弱性調査を進める方針を示しました。AIはコードや設定の候補を整理し、調査を補助する可能性がありますが、AIだけで安全性を保証したり、許可のない調査を正当化したりするものではありません。
大切なのは、作業の目的と範囲を先に決め、扱うデータと権限を最小にし、人が確認・停止できる地点を用意することです。見つかった問題は、事実と未確認事項を分け、提供元や責任者に責任ある形で報告し、修正後の確認まで行います。AIが速くなる時代だからこそ、「何をするか」だけでなく「どの条件で、誰が責任を持って進めるか」を整えることが、利用者とサービスを守る近道になります。
なお、この記事で扱ったのは公開発表と一般的な安全管理の考え方です。個別の脆弱性の有無、診断の実施可否、優先順位、法的な扱いは、対象の契約や地域、扱うデータ、業務への影響で変わります。判断に迷う場面では、自己判断で範囲を広げず、組織のセキュリティ責任者、提供元の公式窓口、必要な専門家に確認しましょう。