「政府の内部資料流出」「基幹システムへの不正アクセス」といった言葉がニュースやSNSで広がると、自分の情報は大丈夫なのか、勤務先では何をすべきなのか、不安になるものです。ただ、見出しだけで被害の範囲や原因を決めつけることはできません。不正アクセスが確認されたという発表、調査中という発表、第三者による注意喚起では、意味も次に取るべき行動も異なります。
重要なのは、あわてて通知内のリンクを開いたり、うわさを拡散したりせず、正規の案内を自分で確認することです。そのうえで、アカウントの使い回しを見直し、利用履歴を確認し、必要なら公式窓口に相談します。組織側では、端末の操作やログを不用意に消さず、社内の連絡経路と専門家への相談先を確保することが初動の要になります。
この記事は、2026年秋にデジタル庁が公表した政府共通基盤に関する不正アクセスの可能性の案内や、相次ぐサイバー被害への注意喚起を入口に、個人と小規模組織が確認したい順番をまとめたものです。特定の事案について、情報漏えいの有無・規模・原因を断定するものではありません。実際の被害通知、行政手続、契約上の対応は、対象サービスや組織が出す最新の公式案内を優先してください。
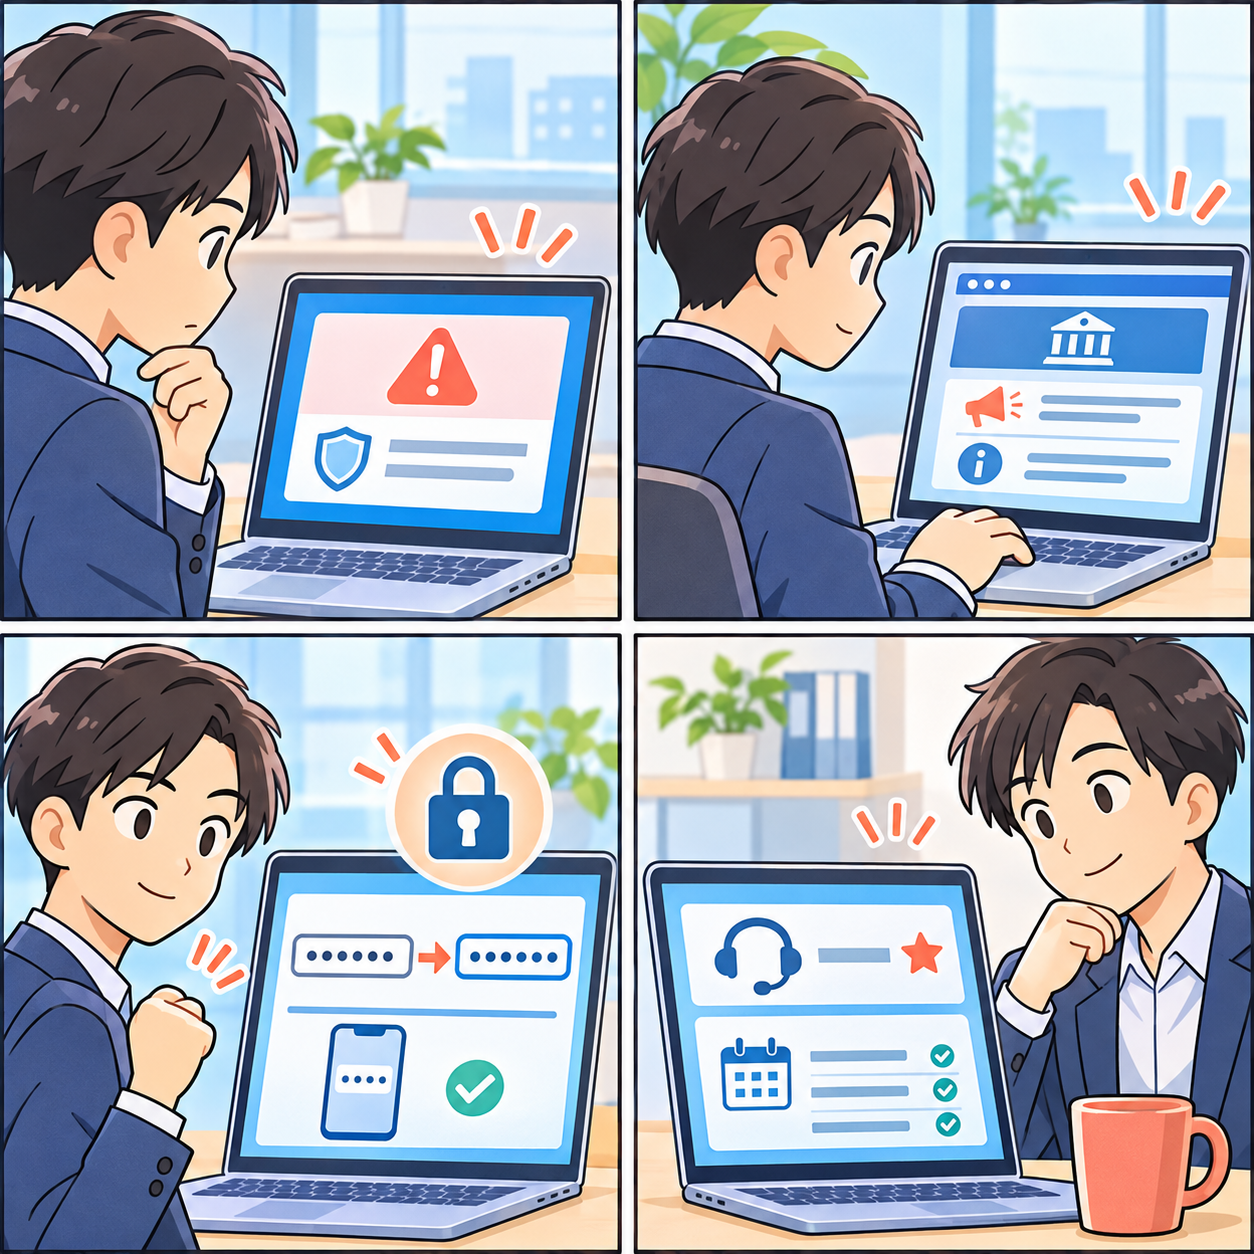
結論:最初にするのは「公式確認」「使い回しの点検」「記録の保存」
不正アクセスの話題に触れた直後、個人がまず行うべきことは、被害を自分で断定することではありません。情報源を公式サイト・公式アプリ・契約書に戻し、対象となるサービスを使っているかを確かめます。メールやSNS投稿に含まれるURL、電話番号、添付ファイルを起点にしないことが基本です。IPAも、メールやSMSで本物か迷ったときは、本文中のURLや電話番号を使わず、公式サイトや公式アプリから真偽を確認するよう呼びかけています。
次に、対象サービスと同じID・パスワードを他のサービスでも使っていないかを確認します。使い回しがある場合は、影響が大きい順に、メールアカウント、金融・決済、通信、買い物、仕事用サービスを見直します。各サービスへ自分でアクセスし、長く推測されにくい別々のパスワードに変更し、多要素認証を利用できるなら設定します。多要素認証は、パスワードが第三者に知られた場合でも、ログイン時の防御を追加する選択肢になります。
組織の場合は、現場の担当者が独断で端末を初期化したり、怪しいファイルを削除したりしないことも大切です。IPAは、インシデント対応で検知、分析、封じ込め、復旧、再発防止という流れを示しています。何が起きたのかを後から確認できるよう、通知時刻、画面の内容、関係するアカウント、異常が見つかった端末などを記録し、あらかじめ決めた責任者・情報システム部門・外部の支援先へつなげます。
不正アクセスのニュースで混同しやすい3つの言葉
「不正アクセス」と「情報漏えい」は同じ意味ではない
不正アクセスとは、権限のない第三者がシステムやアカウントに入った、または入ろうとした行為を指す一般的な言葉です。一方で情報漏えいは、個人データや機密情報が外部に出た、または出たおそれがある状態を指します。アクセスの痕跡が調査中で、データの持ち出しの有無が分かっていない段階もあります。逆に、情報の誤送信や端末紛失のように、不正アクセス以外の経路で漏えいが問題になる場合もあります。
この違いを意識すると、「不正アクセスの報道=自分の情報が流出した」と短絡しにくくなります。公式発表では、対象となったシステム、対象期間、確認できた事実、現在調査している事項、利用者に求める対応が分けて書かれることがあります。見出しの強い言葉より、本文の「確認済み」「可能性」「調査中」「対象外」といった表現を丁寧に読みましょう。
「政府の基幹システム」と「自分の手続きへの影響」を分ける
行政のシステムに関するニュースでは、名称が大きく聞こえるため、すべての行政サービスが使えなくなった、あるいはすべての個人情報が影響を受けたと受け止めてしまいがちです。しかし、システムの役割、接続範囲、対象職員・対象利用者、障害の有無は個別に異なります。デジタル庁は、サイバー被害が相次ぐ状況を受け、国民・事業者向けの相談窓口や注意喚起を集約する「サイバー対応特設サイト」を案内しています。
行政手続きや公的サービスを利用している人は、SNSの画面キャプチャより、所管省庁・自治体・利用中サービスの公式ページを見ます。自分に届いた個別通知があるときも、通知中のリンクではなく、ブックマーク、検索結果から確認した公式ドメイン、公式アプリなど、普段使う入口からログインしてお知らせを確認すると安全です。緊急時ほど、似せた偽サイトや便乗した詐欺が混ざる余地があります。
「注意喚起」は、被害を決めつけるためでなく確認を始める合図
注意喚起を見たときに役立つのは、心配を増幅させることではなく、日頃の設定を点検することです。たとえば、重要なサービスに多要素認証があるか、登録メールアドレスが使える状態か、復旧用の電話番号が古くないか、身に覚えのないログイン通知や決済がないかを確認できます。これは特定の事故の被害者であると示すものではなく、平時にも有効な基本確認です。
パスワードの変更を促す偽の連絡もあります。そのため、通知を受けた直後にメール内のボタンを押すのではなく、公式サイトの案内を探し、そこで変更が求められているかを確認します。電話がかかってきた場合も、相手が告げた番号へ折り返さず、契約書・カード・公式サイトに掲載された番号から問い合わせるのが安全です。
個人向け:落ち着いて進める6つの確認手順
1. 情報の出どころと日時を確認する
まず、誰がいつ出した情報かを確認します。報道記事なら、発表元へのリンク、取材日時、更新日時を見ます。SNSで共有された画像だけでは、過去の発表が再拡散されているのか、別の事案と混ざっているのかを判断しにくいためです。公式発表ページを開き、対象サービス名、影響を受ける可能性がある人、利用者が必要とする対応を確認します。
この時点で見つからなければ、無理に検索結果の広告や転載サイトから手続きを始める必要はありません。時間を置いて公式の案内を再確認する、サービスの公式サポートへ問い合わせる、といった選択があります。緊急性が高そうに見える文面ほど、冷静に一次情報へ戻る価値があります。
2. 自分が対象サービスを使っているかを照合する
対象サービスの契約者か、いつ利用したか、どのメールアドレスや電話番号を登録したかを整理します。複数のメールアドレスを使っている場合、通知が来なかったから対象外だと決めないほうがよいこともあります。反対に、同じ名称の別サービスを使っているだけで、対象だと思い込む必要もありません。公式発表に書かれた対象範囲と、自分の契約内容を照合します。
勤務先のアカウントが関係する場合は、自己判断で顧客や取引先へ連絡する前に、社内の定められた窓口へ伝えます。組織によっては、連絡文面、調査窓口、開示の手順が決まっています。個人の善意の発信でも、未確認の情報が広がれば、かえって対応を難しくすることがあります。
3. メールアカウントから使い回しを点検する
メールアカウントは、ほかのサービスのパスワード再設定に使われることが多いため、優先して守りたい入口です。長い固有のパスワードにし、可能なら認証アプリや端末の認証を用いた多要素認証を設定します。続いて、金融・決済、通信、買い物、SNS、クラウド保存、仕事用アカウントを確認します。
すべてを一度に変更できない場合は、重要度の高いものから進めます。パスワード管理ツールを使うと、サービスごとに異なる長いパスワードを管理しやすくなります。ただし、パスワード管理ツールのマスターパスワードや復旧情報も重要です。導入や変更に不安があるときは、契約先の公式サポート、家族・勤務先の情報セキュリティ担当者など信頼できる相談先を利用しましょう。
4. ログイン履歴と利用履歴を正規画面で見る
重要なサービスの正規画面で、ログイン履歴、登録情報、送金・決済・注文履歴、設定変更の通知を確認します。見慣れない端末、地域、操作があれば、画面を保存し、サービスの案内に従って保護措置を取ります。カードや銀行口座に身に覚えのない取引がある場合は、利用先の公式窓口へ速やかに連絡します。金銭に関わる対応は個別の契約条件によって異なるため、SNS上の一般論だけで判断せず、金融機関やカード会社の正式な案内を優先してください。
「ログイン履歴に知らない表示がある」ことだけで、直ちに第三者利用と断定できないこともあります。通信経路、端末の表示、位置情報の精度などで見え方が変わる可能性があるためです。とはいえ、心当たりがない場合は放置せず、履歴を保存して公式窓口に確認する、パスワードを変更する、多要素認証を見直すという順番が役立ちます。
5. 便乗フィッシングを避ける
大きな障害や漏えい報道の後には、「確認しないと利用停止になる」「返金手続きが必要」と急がせるメールやSMSが届くことがあります。IPAは、フィッシングのリンク先で情報を入力したりアプリを入れたりしていなければ、基本的に被害は発生しないと案内しています。怪しい画面を開いてしまっただけなら、慌ててそこへ情報を入力せず、閉じて公式サイトから状況を確かめます。
もしID・パスワード、カード情報、本人確認書類の画像などを入力した可能性がある場合は、入力先の正規サービスと同じ情報を使っていないかを確認します。まず正規の入口からパスワードを変更し、カードや口座に関わる場合は発行会社へ連絡します。端末に不審なアプリを入れてしまった、遠隔操作を許可してしまったと感じるときは、端末をネットワークから切り離すかどうかも含め、通信事業者や専門の相談窓口に相談してください。
6. 必要な記録を残して相談する
相談時に役立つのは、メール本文をそのまま転送することだけではありません。いつ、どのサービスで、何が起きたように見えたか、画面に出た文言、ログイン通知、取引番号、操作した内容を時系列でメモします。相手にパスワードやワンタイムコードを伝える必要は通常ありません。公式サポートを名乗る相手から求められても、コードの共有には注意し、公式の注意事項を確認してください。
被害の可能性があるときは、スクリーンショットやメールのヘッダーなどを保存しておくと、相談先で状況を説明しやすくなります。一方、個人情報を含む画面をSNSへ投稿することは避けましょう。自分だけでなく、家族や取引先の情報が写り込むおそれがあります。
組織向け:発覚後24時間で優先したいこと
現場の対応を止めず、証拠を消さない
小さな会社や部署では、異常を見つけた担当者がすぐに再起動、初期化、削除を行いたくなるかもしれません。しかし、原因と影響範囲の調査には、ログ、端末の状態、通知記録が必要になることがあります。業務継続や被害拡大の防止とのバランスは必要ですが、独断で処置せず、インシデント対応の責任者や外部支援先に連絡し、指示を受ける体制が望まれます。
IPAは、不正アクセスを受けている、または可能性がある企業・組織向けに、初動対応の相談窓口を設けています。被害の可能性や応急処置、専門業者、必要な相談・報告先について助言するとしています。事業規模にかかわらず、技術的な判断に迷う場合は、公的な相談先や契約中の保守事業者、専門家を早めに利用することが選択肢になります。
連絡経路と担当を一本化する
情報システム、経営、法務・総務、広報、現場、委託先が別々に動くと、同じ調査を重ねたり、異なる説明を出したりしやすくなります。最初に、事実確認の窓口、意思決定者、外部への発信担当、記録担当を決めます。分からない事項を「分からないまま」と記録することも重要です。推測を事実として共有しないためです。
取引先や顧客への連絡が必要かどうか、法令上の報告が必要かどうかは、取り扱う情報、契約、被害状況で異なります。個人情報保護委員会は、一定の要件に当たる漏えい等について、速報を発覚日からおおむね3〜5日以内、確報を原則30日以内、不正目的によるおそれがある場合は60日以内と案内しています。これは一般的な期限の紹介であり、すべての事案に同じ報告が必要という意味ではありません。対象になるかは、同委員会の最新の案内と専門家の確認に基づき判断してください。
委託先・クラウド利用先との契約も確認する
システムを外部に委託している場合、最初の通知、ログの保全、調査の範囲、利用者への説明などを誰が担うかは契約によって異なります。委託先に任せきりにするのではなく、連絡先、障害時のサービス水準、バックアップ、責任分界、個人データに関する報告手順を確認します。クラウド型サービスでは、管理者アカウントの多要素認証、不要な権限の削除、退職者アカウントの整理といった日常の設定も、被害の広がりを抑える基礎になります。
平時に整えると、ニュースに振り回されにくい4つの備え
第一に、重要なアカウントにサービスごとに異なるパスワードを設定します。第二に、可能な範囲で多要素認証を有効にします。第三に、連絡先と復旧情報を最新に保ちます。第四に、公式の相談窓口をあらかじめブックマークしておきます。これらは派手な対策ではありませんが、報道で不安を感じたときに、何から確認すればよいかを明確にします。
組織では、連絡網と初動手順を紙や社内ポータルに残し、年に一度でも机上演習をすると役立ちます。「誰が検知するか」「誰が外部へ連絡するか」「どのログを保全するか」「顧客への案内は誰が承認するか」を短い表にしておくだけでも、非常時の迷いを減らせます。経営者だけ、情報システム部門だけに任せず、現場が異常を報告しやすい雰囲気をつくることも同じくらい大切です。
家族や同僚と「連絡しないルール」を共有する
サイバー被害に便乗する連絡は、個人だけでなく、家族や職場の連絡網にも届くことがあります。たとえば「今すぐ確認して」と送られたリンクを、善意で周囲へ転送すると、偽サイトへの入口を増やすことになりかねません。日頃から、緊急らしい連絡を受けても、本文のリンクを押さず、各自が公式の入口から確かめるという約束を共有しておくと役立ちます。
子どもや高齢の家族がいる場合には、困ったときに一人で判断しなくてよい相談先を決めておくのも一案です。ただし、相談相手にもパスワードや認証コードを送らないこと、画面共有を求める見知らぬ相手には応じないことを確認しておきましょう。技術に詳しい人が近くにいても、公式窓口で事実を確認する順番は変わりません。
まとめ:うわさではなく、公式情報と自分の設定を確認する
不正アクセスに関するニュースを見たとき、最も避けたいのは、未確認情報に急かされて偽サイトへ情報を入力することです。まず公式発表から対象と事実関係を確かめ、メールや決済など重要なアカウントの使い回しと多要素認証を点検します。身に覚えのない操作や取引を見つけたら記録を残し、正規の窓口に相談しましょう。
組織なら、証拠を不用意に消さず、連絡と判断の窓口を一本化し、専門家・公的相談先を早めに頼ることが出発点です。事故の内容によって必要な措置は変わりますが、事実と推測を分け、利用者の安全を優先する姿勢は共通します。ニュースを不安のまま終わらせず、今日できる設定確認と連絡先の整理につなげてください。