2026年11月、WebサーバーソフトウェアのNGINXに関する複数の脆弱性が公表され、「nginx」や「nginx 脆弱性」が検索で注目されています。自社のWebサイトを運営している人にとっては、影響する版を使っていないか、何をどの順序で確認すればよいかが気になるところでしょう。一方、クラウドサービスやレンタルサーバーを利用しているだけの場合は、自分でサーバー設定を変更してよいのか不安になるかもしれません。
最初に押さえたいのは、NGINXという名前を聞いただけで、すべてのサイトやサービスが同じ影響を受けるわけではないという点です。影響の有無は、利用製品、版、組み込まれた機能、設定、提供元の修正状況によって異なります。IPAは、今回の情報について、機能や設定により影響の有無が異なること、NGINXを組み込んだ製品・サービスを使う場合は開発者やサービス提供元の情報も確認することを案内しています。
この記事では、一般のサービス利用者とサイト運営者の確認先を分け、2026年11月公表の情報を読む際の基本を整理します。個別の環境に対する設定変更や復旧作業を指示するものではありません。業務システムや公開中のサイトについては、契約先、保守会社、社内の責任者が示す手順を優先してください。更新案内を装うメールや遠隔操作の誘導にも注意が必要です。
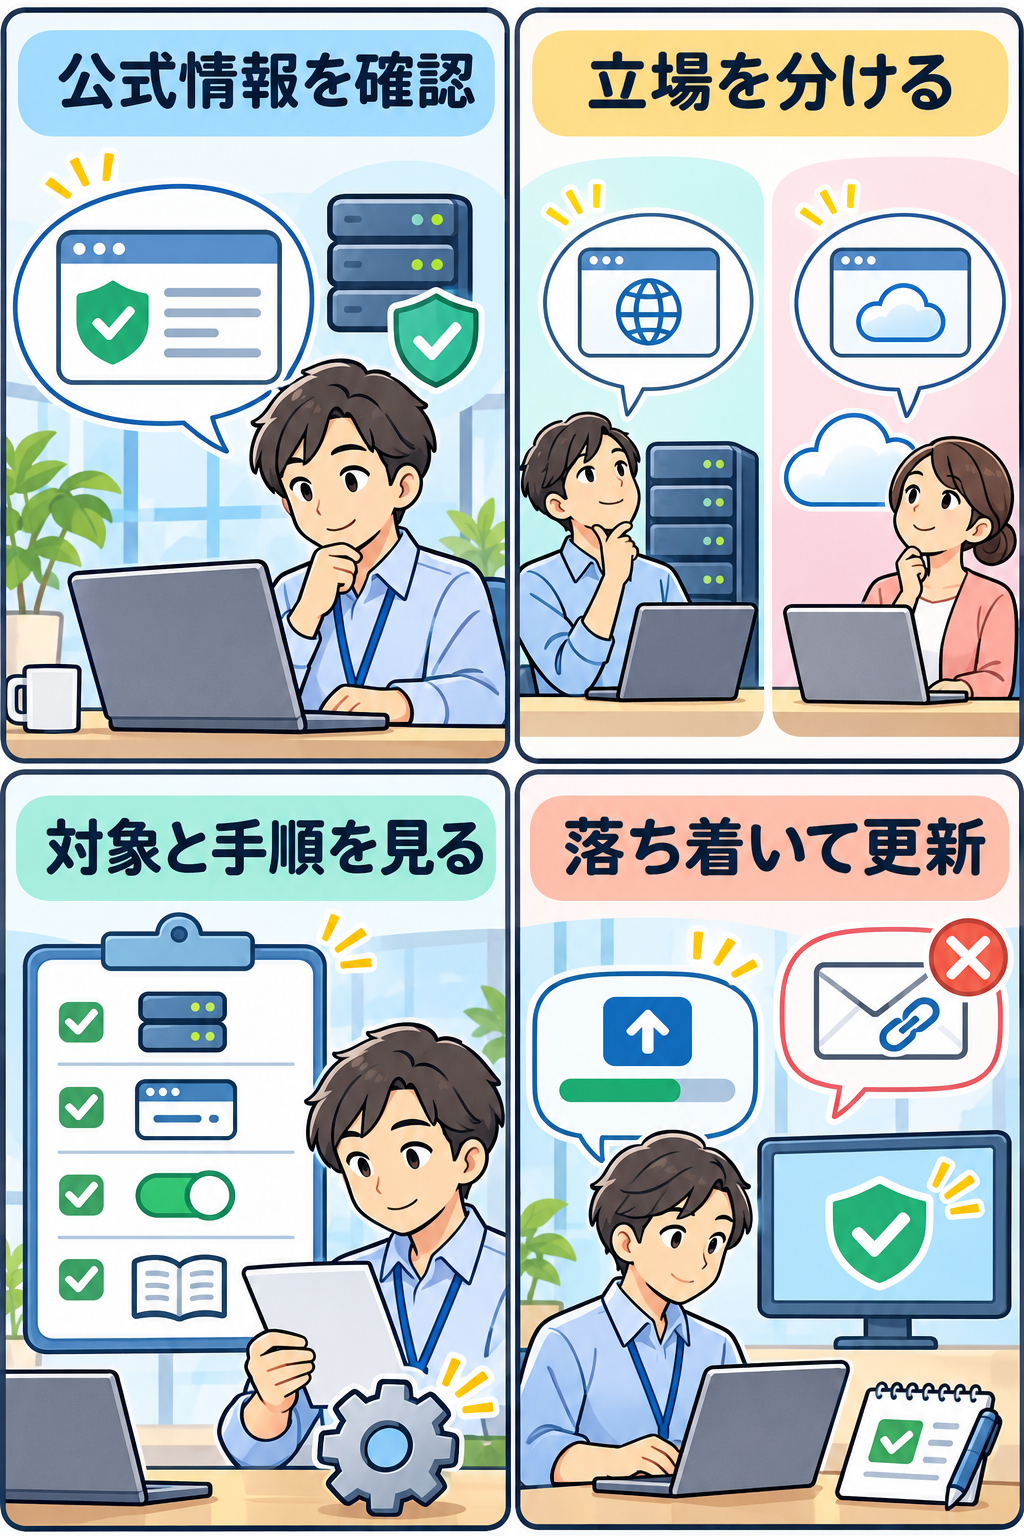
結論:まず「自分で運用しているか」を分けて、公式の案内へ進む
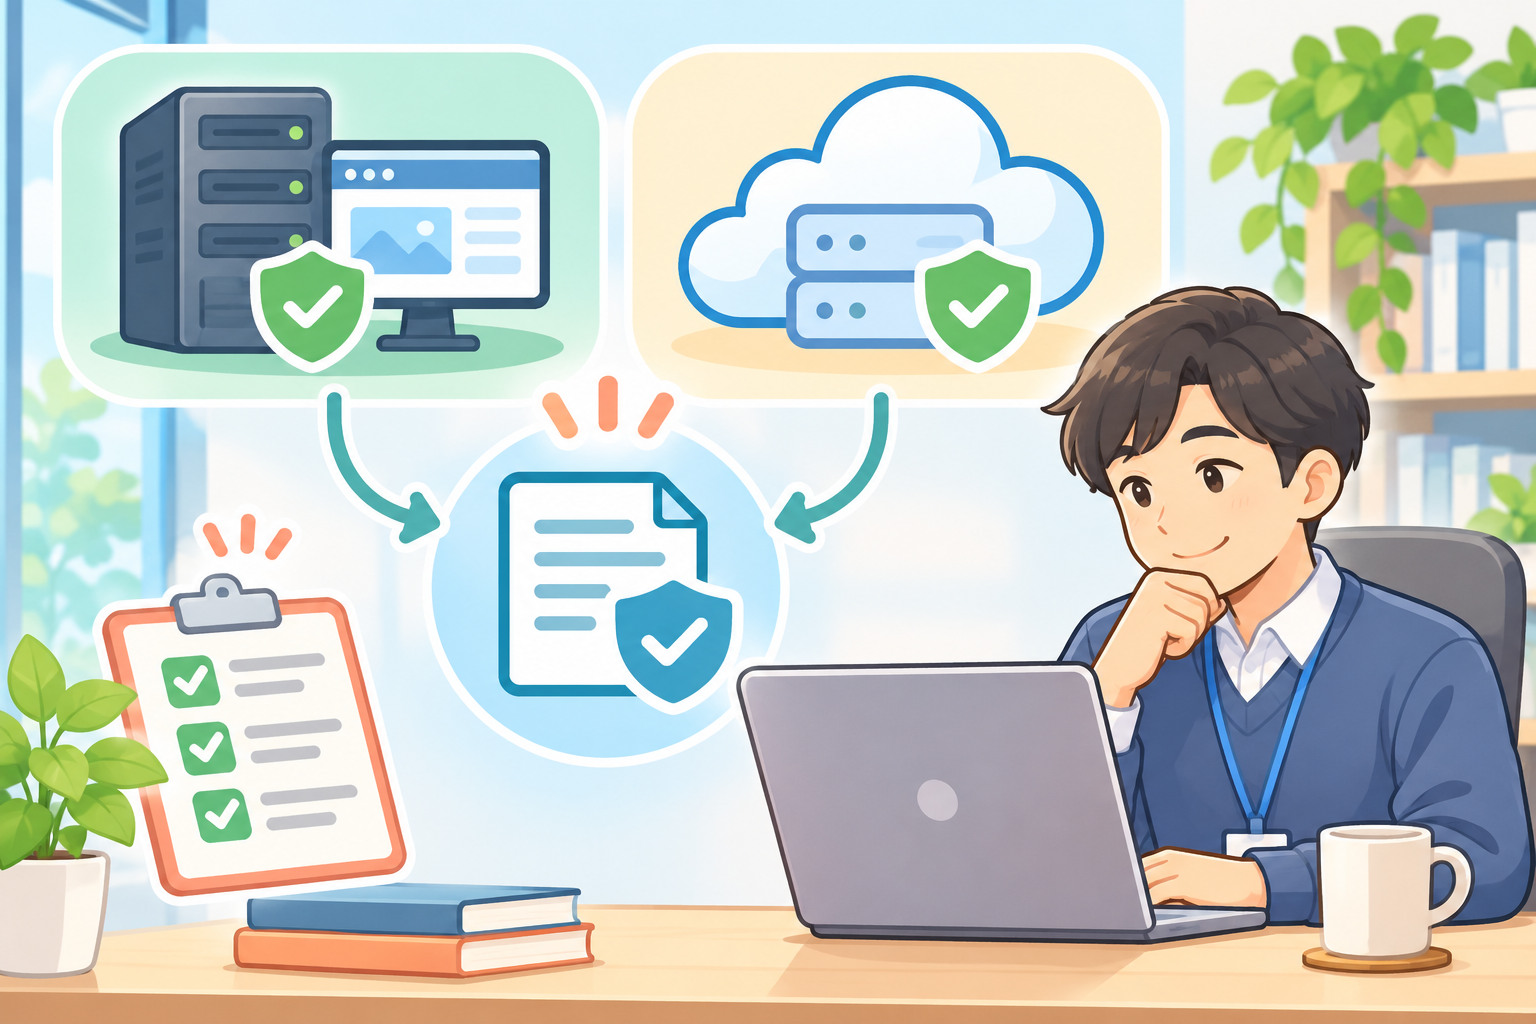
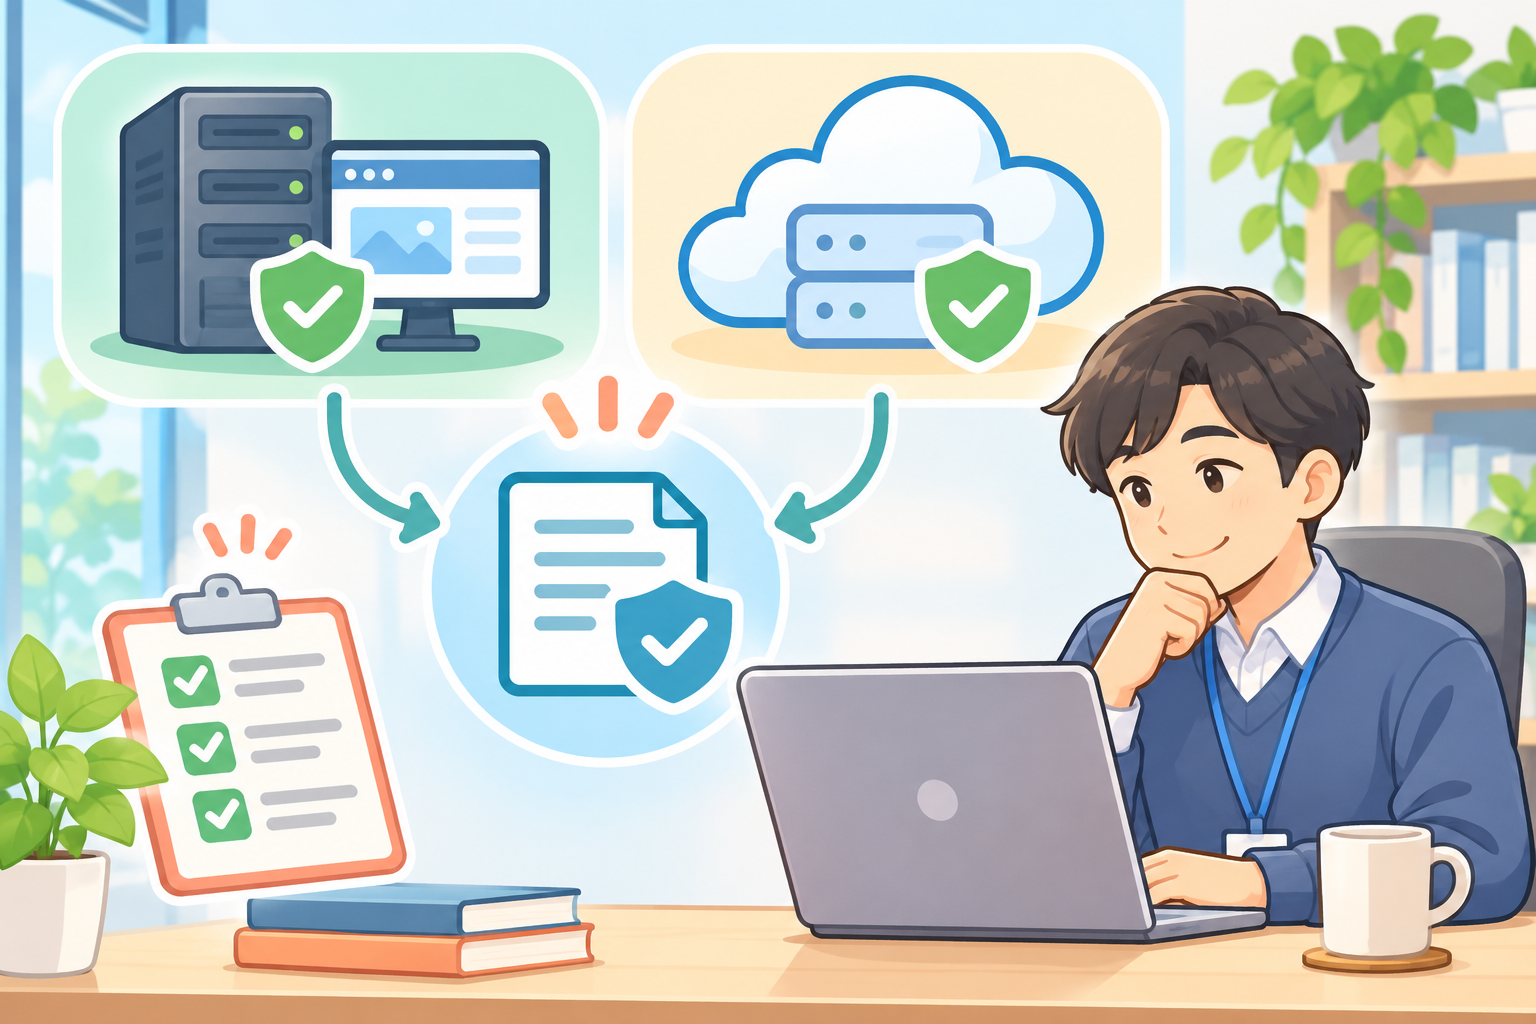
NGINXの脆弱性ニュースを見たとき、最初にすることは、利用形態を分けることです。自社や個人で仮想サーバー、専用サーバー、オンプレミス環境を管理し、NGINXの設定や更新を担当しているなら、製品の公式アドバイザリ、OS・ディストリビューション、ホスティング事業者、保守ベンダーの情報を照合します。
対して、ネットショップ、予約サービス、会計ソフト、メール配信、社内SaaSなどを「利用している」だけで、サーバー管理をサービス提供者に任せている場合、通常は自分でNGINXを更新したり、設定を変えたりする立場ではありません。サービスの障害・セキュリティ告知、管理画面のお知らせ、正規サポートからの案内を確認するのが先です。不安だからといって、検索結果から見つけた手順で管理画面やネットワーク設定を変更すると、かえって利用不能や設定不整合を招くことがあります。
IPAが2026年11月19日に公表した注意情報では、NGINX Open SourceとNGINX Plusに複数の脆弱性情報が公開されたとされます。NGINX Open Sourceについては、CVE-2026-123007など複数のCVEが挙げられ、CVEごとに対象範囲が異なることが明記されています。ニュースの題名だけで「自分も対象だ」「対策済みだ」と決めず、利用形態と提供元を起点にして確認しましょう。
NGINXとは何か:Webサイトの前に置かれることがある仕組み
NGINX(エンジンエックス)は、Webサーバーやリバースプロキシなどとして使われるソフトウェアです。Webページを利用者のブラウザーへ届ける役割のほか、複数のサーバーへ通信を振り分けたり、外部からの通信を受けてアプリケーションへ渡したりする構成で使われることがあります。Webサイトだけでなく、API、業務システム、クラウド基盤、製品の内部で使われる場合もあります。
ただし、Webページを見ている利用者が、あるサービスでNGINXが使われているかを外見だけで判定するのは簡単ではありません。また、サービスがNGINXを使っていても、どの版か、どの機能を有効にしているか、いつ修正を適用するかは提供者側の管理事項です。一般利用者がブラウザーで表示するだけで、今回の各CVEの対象になるという意味ではありません。
サイト運営者も、自分のWordPressやECサイトの画面に問題がないからといって、サーバー側の構成を推測しないほうが安全です。レンタルサーバーの共用プランでは、基盤ソフトの更新を事業者が行うことがあります。マネージドクラウドでは、責任分界点がサービスごとに違います。契約書、管理画面、公式サポートページで「誰がOS・Webサーバー・ミドルウェアを管理するか」を確認しましょう。
今回の公表情報で確認できることと、断定できないこと
NGINX公式のセキュリティアドバイザリは、CVE-2026-123007をHTTP/2のフロー制御に関するメモリー破損として掲載し、影響を受ける版と、影響を受けない版を示しています。IPAの注意情報では、2026年11月18日に複数の脆弱性情報が公開されたこと、CVE-2026-123007、CVE-2026-123633、CVE-2026-121810、CVE-2026-123634、CVE-2026-113425の5件がCVSS v4.0で9.2と評価されていることを紹介しています。
NGINX Open Sourceでは、IPAは今回公表された複数の脆弱性への修正版として1.30.7と1.31.9を挙げています。ただし、これを見て「数字が低いから必ず危険」「この数字以上ならすべての製品で直っている」と読むのは適切ではありません。CVEごとに対象となる版や機能が異なり、NGINX Plusでは製品・ブランチ別に確認が必要です。さらに、OSの配布パッケージでは、上流版の番号と異なる表記でも、修正だけが取り込まれていることがあります。これをバックポートと呼びます。
つまり、版番号は大切な手掛かりですが、結論そのものではありません。Ubuntu、Debian、Red Hat系などのOSや、クラウドイメージ、アプライアンス製品、コンテナイメージを利用している場合は、それぞれの提供元が出す対象判定と更新手順を見る必要があります。保守契約がある環境なら、担当ベンダーに製品名、契約プラン、確認したいCVE番号を伝え、対象・対応予定・利用者側で必要な作業を確認すると整理しやすくなります。
また、公表された情報は更新されることがあります。IPAも追記すべき情報がある場合にページを更新する予定だとしています。SNSの切り抜きや初期の報道だけで済ませず、実際に作業を始める直前に、公式アドバイザリと提供元のお知らせの日付・更新履歴を再確認してください。
1. 自社でNGINXを運用している場合:確認する四つの項目
製品名と配布元を確認する
まず、利用中のものがNGINX Open Source、NGINX Plus、OSが配布するパッケージ、コンテナイメージ、他社製品に同梱されたコンポーネントのどれに当たるかを確認します。管理台帳、構成管理ツール、導入時の資料、契約情報、保守ポータルなどが手掛かりです。担当者が複数いる組織では、Web担当、インフラ担当、外部の運用委託先で認識が分かれていることもあるため、対象サービスと管理者を一覧にすることが役立ちます。
製品に組み込まれたNGINXの場合、上流のNGINXサイトから直接更新することが、その製品にとって正しい手順とは限りません。製品ベンダーが検証したパッチ、ファームウェア、更新パッケージを提供する場合があります。提供元の正式な案内を待つべき環境で独自に置き換えると、保守対象外になったり、他の部品との組み合わせが崩れたりする可能性があります。
版だけでなく、有効な機能と構成を確認する
今回の注意情報にはHTTP/2、HTTP/3、プロキシ、メールプロキシなどに関わる脆弱性が含まれています。例えばCVE-2026-123007の対象範囲だけを確認しても、他のCVEまで含めた結論にはなりません。利用しているモジュール、公開している通信方式、前段のロードバランサー、後段のアプリケーションなど、実際の構成と提供元の影響条件を照合します。
影響調査のために、本番環境へ急にログインしたり、設定ファイルを手作業で書き換えたりする前に、変更管理の手順を確認してください。特に複数のWebサイトを一台で運用している環境では、ある設定を変えることで他のサービスに影響することがあります。緊急性が高いと感じるときほど、担当範囲、承認者、バックアップ、検証環境、切り戻し方法、利用者への連絡を先に整理することが重要です。
修正版と適用手順を公式情報で照合する
IPAは、NGINX Open Sourceについて1.30.7および1.31.9で今回公表された複数の脆弱性が修正されていると案内しています。実際の適用では、公式アドバイザリに加え、利用OSやホスティング、管理ツールのサポート情報を読みます。自動更新の有無、メンテナンス時間、再起動の要否、依存パッケージ、ロードバランサーの切り替えなどは環境で異なるためです。
更新前後には、誰が、いつ、どの対象に、どの案内を根拠として作業したかを残します。Webページの表示、ログイン、フォーム送信、API連携など、サービスにとって重要な動作をテストする項目も準備するとよいでしょう。更新が成功したように見えても、設定ファイルの読み込みや証明書、外部連携で問題が起きることがあります。事業への影響が大きいサービスは、社内規程や保守契約に沿って、専門の担当者に実施を依頼してください。
更新できないときは、独自判断の回避策を急がない
IPAは、修正プログラムをすぐに適用できない場合、製品開発者が公表する情報を確認し、構成に応じた暫定対策を検討するよう案内しています。HTTP/2を一時的に無効化する方法は、CVE-2026-123007およびCVE-2026-123633への暫定対応として紹介されていますが、HTTP/3、プロキシ、メールプロキシに関する脆弱性も今回の対象に含まれます。HTTP/2だけを止めても、5件すべてへの対策にはならないという点が重要です。
一つの対処法をSNSで見かけても、自分の構成で機能するか、利用者への影響は何か、別のリスクを生まないかは別問題です。性能低下、アプリケーションの互換性、障害時の復旧手順にも影響し得ます。公式の緩和策が自分の製品・版・構成に対応していることを確かめ、変更は管理手順の中で行ってください。
2. レンタルサーバー・クラウド・SaaSの利用者が確認すること
共用レンタルサーバーやマネージドWordPress、SaaSを利用している場合、通常はサーバー基盤のNGINXを利用者が直接管理しません。確認先は、契約中のサービスの公式障害情報、セキュリティのお知らせ、管理画面、サポート窓口です。お知らせに今回の件への対応状況が出ているか、対象となるプランが明示されているか、利用者側で必要な操作があるかを見ましょう。
提供元から情報がまだ出ていない場合も、問い合わせ先や更新予定が公表されるまで、憶測で設定を変える必要はありません。問い合わせるなら、「NGINXの複数脆弱性に関するIPAの注意情報を見た。契約サービスは影響確認・対応の対象か」「利用者側に必要な操作はあるか」と、サービス名と契約プランを添えて短く聞くと、回答が得やすくなります。パスワード、秘密鍵、管理画面の認証コードをメールで送る必要はありません。
自社サイトを制作会社に任せている場合は、ドメイン管理、Webサーバー、CMS、プラグイン、保守契約が別々の会社になっていないかも確認します。連絡先が分からない場合は、請求書、契約書、管理画面の登録メールアドレスを探し、正規の窓口に戻りましょう。緊急を装って外部の連絡先へ誘導するメッセージではなく、普段使う公式サイトからサポートページを開く方法が安全です。
3. 更新案内を装う詐欺・不審な連絡にも注意する
脆弱性の話題が広がると、「ただちに更新しないと停止する」「専門家が遠隔で直す」「このリンクからパッチを入れる」といった不審な連絡が届くことがあります。正規の案内か不明なメール、SMS、チャット、広告のリンクから、管理画面へログインしたり、ソフトをダウンロードしたりしないでください。差出人名やロゴが正しく見えても、送信元アドレスやリンク先が異なることがあります。
確認するときは、メール内のリンクではなく、ブックマーク、契約書に記載されたURL、検索で確認した公式ドメイン、管理画面からサービス提供者の情報を開きます。緊急対応をうたってID、パスワード、ワンタイムコード、秘密鍵、バックアップデータを求められた場合は、いったん作業を止め、契約先へ別経路で照会してください。正規の支援でも、本人確認や権限付与の手順があります。
外部の保守会社や制作会社に作業を依頼するときは、契約上の連絡先か、事前に共有された担当者を使います。新しいメールアドレスや電話番号への変更通知が来た場合も、従来の連絡先へ確認してから対応すると、なりすましを減らせます。インシデント対応では焦りやすいため、連絡の正当性を確かめる役割と、技術作業を行う役割を分けることも有効です。
4. 作業後に見直したいこと:更新と確認を一度で終わらせない
修正版の適用または提供元からの対応完了通知を受けた後も、サービスの重要な機能が想定どおり動くかを確認します。公開サイトならページ表示、問い合わせフォーム、購入や予約の導線、管理画面へのログイン、外部連携、メール送信など、利用者への影響が大きい項目を点検します。組織のルールに従い、作業日時、対象、変更内容、参照した公式情報、確認結果を記録しておくと、次回の更新や問い合わせ時に役立ちます。
ログや監視の見方は環境により異なります。通常と違うエラー、応答遅延、ログイン失敗の急増などに気づいた場合も、直ちに原因を一つに決めつけないでください。クラウド事業者の障害、証明書期限、DNS設定、アプリケーションの更新など、別の要因もあり得ます。自社のインシデント対応手順、保守窓口、サービス提供者の障害情報を組み合わせて確認しましょう。
今回を機に、利用中の外部サービスと管理責任の一覧を整えることも有益です。どのサイトがどのホスティングにあり、ドメイン・DNS・CMS・Webサーバー・監視を誰が管理しているか、緊急時の連絡先はどこかを一枚にまとめておくと、次の注意情報にも落ち着いて対応しやすくなります。ただし、設定ファイルや認証情報を共有資料にそのまま記載しないよう、保管場所と閲覧権限には注意してください。
よくある質問
Q. 自分のスマートフォンやパソコンも更新する必要がありますか?
今回の情報は、主にNGINX Open Source、NGINX Plus、またはそれらを組み込んだ製品・サービスに関するものです。一般の利用者がWebサイトを閲覧しただけで、端末にNGINXを更新する作業が必要になるとは限りません。OSやアプリの通常の更新は、それぞれの提供元の案内に従って行い、今回の件については、利用中サービスから個別の案内があるかを確認してください。
Q. NGINXの版番号が古く見えます。すぐに自分で最新版へ入れ替えるべきですか?
版番号だけで判断しないことが大切です。OS配布版では修正がバックポートされ、上流版とは異なる表記になる場合があります。また、アプライアンスやマネージド環境では、製品ベンダーが指定する更新手順を守る必要があります。利用しているOS・製品・ホスティングの公式情報で対象と修正版を確認し、重要な環境では保守担当者の手順に従ってください。
Q. HTTP/2を無効にすれば安心ですか?
IPAは、HTTP/2を一時的に無効化する方法を、HTTP/2に関する二つのCVEへの暫定対応として案内しています。一方で、今回の情報にはHTTP/3、プロキシ、メールプロキシに関する脆弱性も含まれるため、HTTP/2の無効化だけで全件に対応できるわけではありません。利用中の製品と構成に対応する公式の緩和策を確認し、変更の影響を評価してから進める必要があります。
Q. 影響を受けたかどうかを、外から簡単に調べられますか?
公開サイトの見え方だけでは、製品、版、モジュール、修正適用状況を確実に判断できない場合があります。無断の外部スキャンや、公開された検証コードを本番サイトに試すことは、相手のサービスや自社の環境に負荷や問題を生むおそれがあります。管理権限を持つ担当者が、公式情報、資産管理、保守ベンダーの案内をもとに確認する方法が基本です。
まとめ:対象・提供元・手順を切り分けて確認する
NGINXに関する脆弱性のニュースは、サーバー運用に関わる人ほど急いで対処したくなる話題です。しかし、影響はCVE、製品、版、機能、構成、修正提供元によって異なります。まず自分で運用しているのか、外部サービスを利用しているのかを分け、正規の提供元が示す対象判定と更新手順を確認してください。
サイト運営者は、製品名、配布元、対象機能、修正版、適用手順を順に確認し、変更管理と動作確認を行います。サービス利用者は、提供元の公式告知とサポート窓口を確認し、独自の設定変更を急がないことが大切です。どちらの場合も、更新を装うメールや遠隔操作の誘導を避け、公式サイトから案内へ戻る習慣が役立ちます。