2026年9月13日、AP通信は、米国のAI開発を巡る発言を報じました。報道によると、トランプ米大統領は、国際競争で優位を譲りたくないという認識を示し、AI開発を強く抑える必要性には慎重な姿勢を語りました。一方で、何らかの安全策や規制が必要になり得ることには触れたものの、具体的な制度の内容までは示していません。
このニュースは、特定の国や政治家の立場を支持・批判するための材料としてだけ扱うよりも、AIを使う私たちの仕事や生活に引き寄せて読む方が役に立ちます。AIは、文章の下書き、翻訳、資料の整理、プログラム作成、問い合わせ対応の補助、研究の探索などで、すでに時間と手間を減らしています。新しい機能を早く使い、競争力や利便性を高めたいと考えるのは自然なことです。
ただし、性能の高いAIを早く導入することと、重要な情報や操作を無条件に任せることは同じではありません。AIが参照できるデータ、外部サービスへの接続、メール送信や公開の権限、誤りが起きた時の止め方によって、便利さとリスクの大きさは変わります。この記事では、9月13日の報道をきっかけに、AI開発・利用を巡る「競争」と「安全」の関係を整理し、個人と組織が今日から確認できる実務的なポイントを解説します。
9月13日のAIニュースで何が語られたのか
AP通信の報道の中心は、AIを巡る国際競争への認識です。AIは製造業、医療研究、物流、防災、教育、ソフトウェア開発など、幅広い分野の生産性や研究力に影響し得ます。そのため、各国や企業が計算資源、人材、データセンター、半導体、基礎研究、サービス開発を急ぐ状況が続いています。競争の中で技術力を保ちたいという主張には、こうした背景があります。
一方、発言を「安全対策はいらない」という意味に単純化するのも正確ではありません。報道では、一定のガードレールには言及がありました。ここで重要なのは、ガードレールという言葉だけを掲げることではなく、誰が、何を、どの段階で確かめるのかです。安全策は、AIの開発段階だけで完結しません。サービスを選ぶ企業、業務に組み込む部署、実際に使う個人にも、それぞれ判断と確認の役割があります。
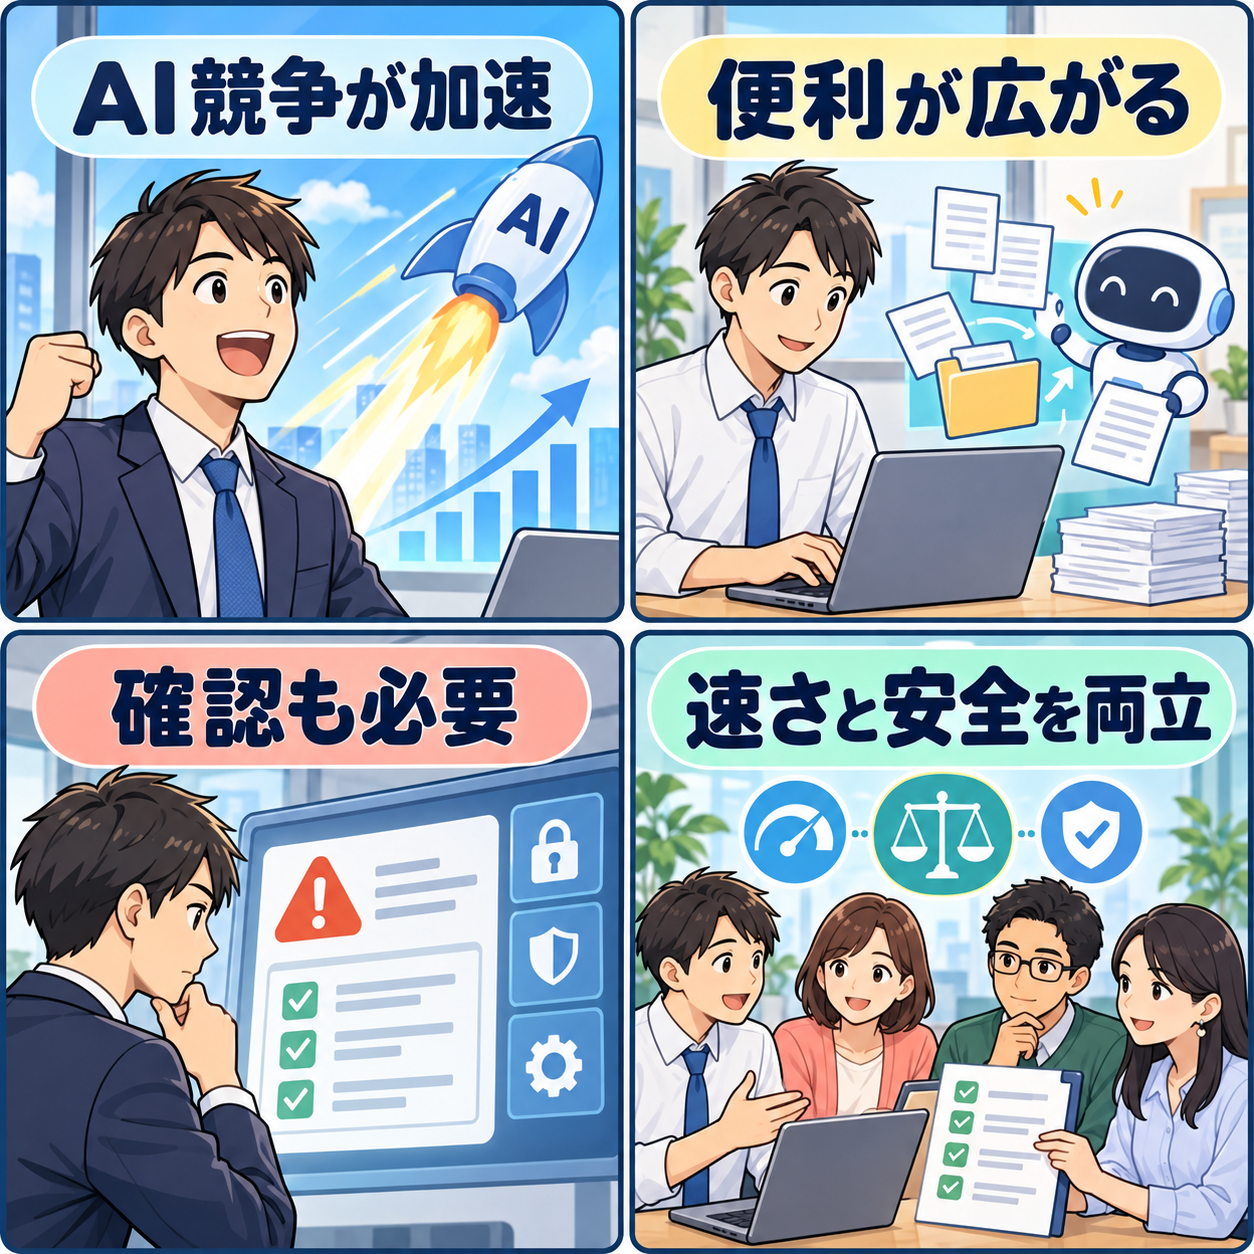
また、AIを巡る見通しやリスクの大きさには、専門家、企業、行政、市民の間で幅広い意見があります。将来の能力や事故を確定的に予言することはできません。本記事では、将来の危険を断定せず、現在利用できるAIが間違う、情報を不適切に扱う、想定外の指示に影響される、権限を持ち過ぎるといった現実的な課題に焦点を当てます。大切なのは、競争か安全かを二択にしないことです。速く試せる範囲と、慎重に確認すべき範囲を分けることで、両方を前に進められます。
AIの「能力」と「任せてよい権限」は別に考える
生成AIは、質問に答える道具から、複数の手順を進めるAIエージェントへ広がっています。ファイルを探す、予定を候補化する、表を作る、社内システムを参照する、外部サイトを操作する、といった仕事を一続きに補助できるようになると、利用者は大きな効率化を期待できます。しかし、回答が流暢であることと、操作を最後まで任せてよいことは別の判断です。
例えば、会議録の要点をまとめるAIに、顧客へメールを自動送信する権限まで与える必要はありません。社内規程を検索するAIに、給与、人事評価、健康情報、未公表の取引情報をすべて見せる必要もありません。請求書を読み取るAIに、支払先口座の変更や振込を確定する操作を任せるのも別問題です。AIの出力が優秀に見えるほど、権限を広げたくなるかもしれませんが、問題が起きた時の影響は、AIの能力だけでなく、閲覧範囲と実行権限の組み合わせで決まります。
これはスマートフォンのアプリ権限と似ています。地図アプリが位置情報を必要とする場面はありますが、連絡先、写真、マイクへの常時アクセスまで必要とは限りません。AIサービスでも、何のために接続するのかを先に決め、読み取り、下書き、送信、公開、削除、購入、設定変更といった権限を細かく分けます。最初は読み取り専用にし、対象フォルダやテスト用データに限定して試す方が、失敗しても影響を小さくできます。
米国立標準技術研究所(NIST)のAIリスク管理フレームワークは、AIのリスクを一回だけ審査して終えるのでなく、統治、影響の把握、測定、管理を続ける考え方を示しています。大企業だけに必要な話ではありません。小さな事業者やチームでも、「目的を決める」「少ない権限で試す」「結果を人が確認する」「問題があれば止める」という順序を置けば、便利な機能に判断を丸投げしにくくなります。
競争が速い時ほど、確認を三つの場所に置く
AIの導入を急ぐ局面では、最後に出力だけを読む運用になりがちです。しかし確認は、入力前、実行中、出力後の三つに分けると実効性が上がります。どれか一つだけに頼るのではなく、軽い作業には簡単な確認、影響の大きい作業には複数の確認を重ねるという考え方が現実的です。
入力前:AIに渡してよい情報を選ぶ
最初に見るべきなのは、AIに何を渡すかです。公開済みの記事を要約することと、顧客名簿、未公表の決算資料、契約書、採用候補者の情報、本人確認書類を入力することは、同じ「要約」ではありません。後者には個人情報、営業秘密、契約上の守秘義務、著作権など、複数の問題が含まれ得ます。
個人情報保護委員会は、生成AIサービスに個人データを入力する場合、提供先の利用目的や取扱いを確認するよう注意を促しています。サービスの説明や管理画面で、入力内容が保存されるのか、学習利用を制御できるのか、組織向けの管理機能があるのか、削除や問い合わせの窓口はあるのかを確かめましょう。判断に迷う資料は、氏名、住所、電話番号、番号、顔写真、詳細な健康情報などを伏せるか、管理者・情報システム担当へ相談してから扱う方が安全です。
特に、医療、法律、税金、投資、保険、採用、教育、福祉、公共サービスに関わる情報は注意が必要です。AIに相談した結果を、そのまま診断、契約、申告、投資判断、採否、給付の判断に使ってはいけません。公式情報、原資料、必要な資格を持つ専門家、最終責任を負う担当者の確認に戻ることが必要です。本記事は個別の医療・法律・金融上の助言ではありません。具体的な事情がある場合は、公式の相談先や専門家に確認してください。
実行中:外部連携と操作範囲を小さくする
次に、AIが実行中に何へアクセスし、何をできる設定になっているかを確認します。メール、カレンダー、クラウドストレージ、顧客管理、社内データベース、外部サイトに接続するAIは便利です。その分、誤った操作や意図しない情報の流れが起きた場合の影響も大きくなります。
まずは読み取り専用、試験用のアカウント、特定プロジェクトだけ、という狭い範囲で始めます。送信、削除、公開、契約、購入、支払い、設定変更のように、後戻りが難しい操作には、人による承認を入れます。「AIが下書きを作る」と「AIが送信する」を分けるだけでも、安全性は大きく変わります。承認する人は、AIに詳しい人だけでは足りません。業務の意味、顧客との約束、法令や社内規程への影響を理解する担当者が関わる必要があります。
外部のウェブページ、PDF、メール、共有文書をAIに読ませる時も注意しましょう。文章の中には、AIへの命令のように見える不適切な内容が埋め込まれている場合があります。AIがその内容を誤って優先しても、重要な操作を自動で完了できないように設計していれば、影響を小さくできます。難しい技術用語を覚える前に、AIへ渡す権限を小さく保つことが、分かりやすく効果のある防御になります。
出力後:事実・宛先・影響を原資料と照合する
AIの文章は自然で、もっともらしく見えます。だからこそ、外部へ出す前、公開する前、重要な判断に使う前に、元の資料と照合します。数字、日付、固有名詞、引用元、宛先、計算式、添付ファイルは、特に間違いが残りやすい部分です。回答の言い回しが滑らかでも、事実が正しいとは限りません。
確認を個人の注意力だけに任せると、忙しい時に抜けます。たとえば、原資料へのリンクを必ず添える、重要な金額は二人で確認する、送信前に宛先を再表示する、対外公開は担当者が承認する、といった手順にしておくと実行しやすくなります。採用、融資、保険、医療、教育、公共サービスのような高い影響を持つ領域では、本人に説明や訂正を求める機会を残すことも重要です。AIの回答を使ったかどうかではなく、誰がどの根拠で最終判断したかを説明できるようにしましょう。
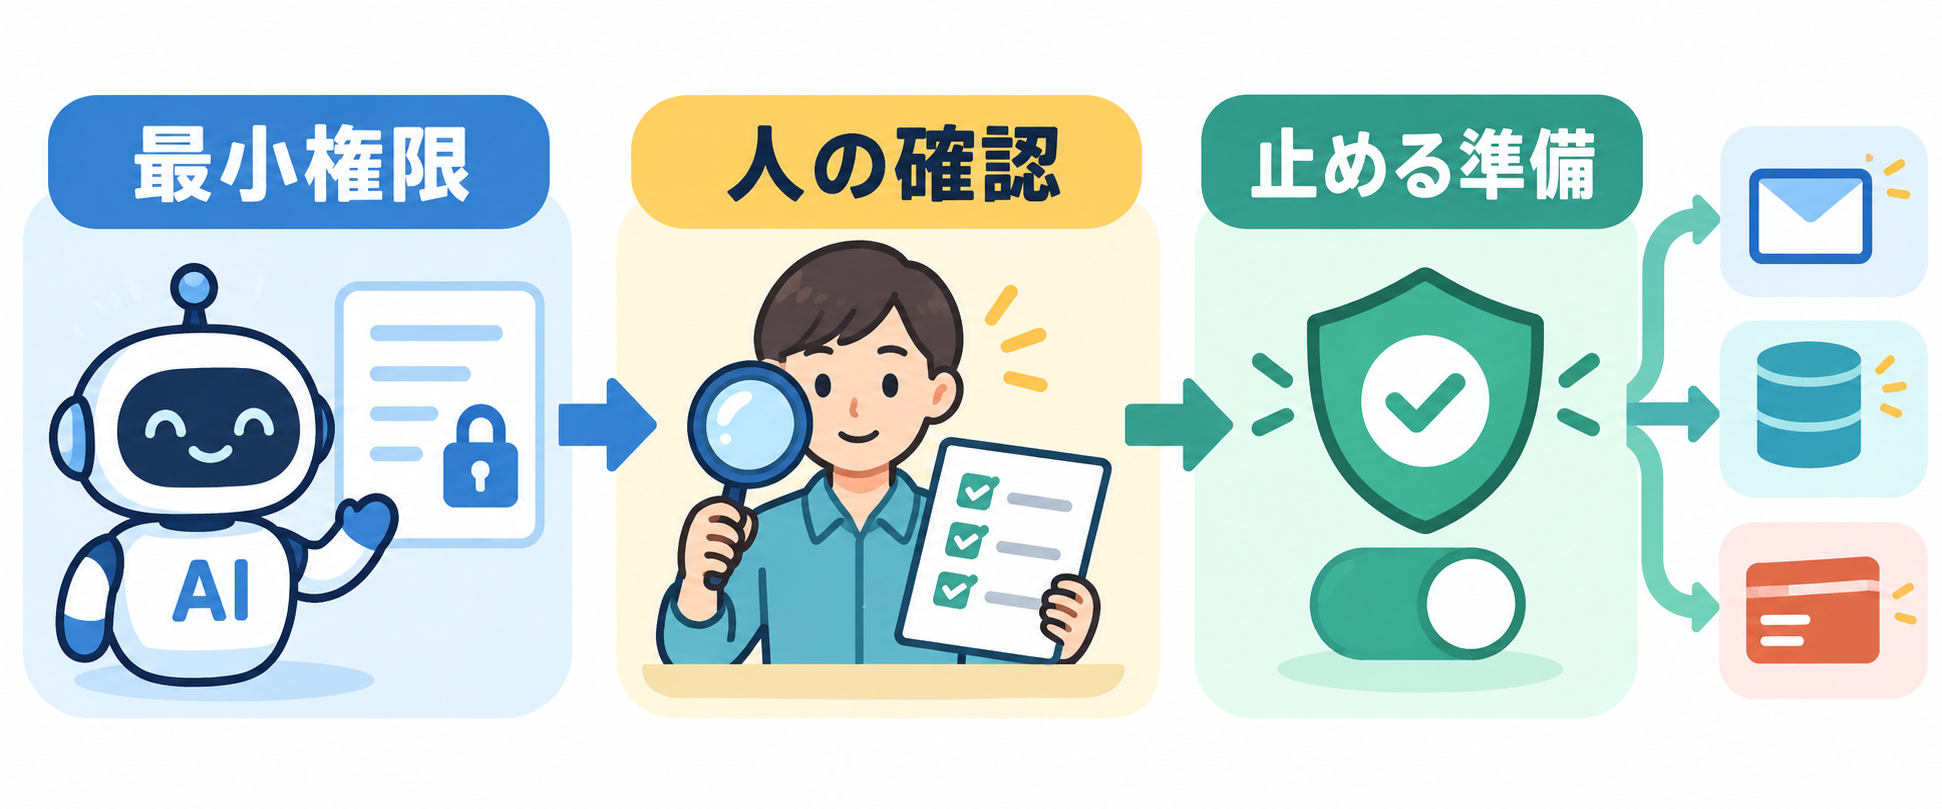
企業が整えたい「速く試して、安全に広げる」四つの設計
国際的なAI競争が速くても、現場の導入を無計画に急ぐ必要はありません。むしろ、試す範囲と確認方法を先に決めた組織ほど、使える場面を着実に広げられます。ここでは、規模を問わず役立つ四つの設計を紹介します。
1. 用途ごとに、許可する作業を決める
AI導入を「全社で使う」か「一切使わない」かの二択にしないことが第一歩です。公開情報の要約、文章のたたき台、会議の論点整理、コードのレビュー補助など、影響が比較的小さい用途から始められます。一方、個人情報を含む分析、対外的な発信、採用・評価、契約、支払い、健康や福祉に関わる作業は、より厳しい確認が必要です。
用途ごとに、入力してよい情報、利用を認めるサービス、必要な承認、出力の確認者、保管期間、問題時の連絡先を決めます。長大な規程だけでは、現場で迷いが生まれます。「顧客情報は入力しない」「送信は担当者が確認する」「新規連携は申請する」といった短い基準に落とし込む方が、日常の判断に使われやすいでしょう。
2. 最小権限から始め、段階的に広げる
導入初日から、AIにすべての社内データと操作権限を渡す必要はありません。利用者を少人数に限定する。参照先を一つのフォルダに絞る。書き込みを許さず閲覧だけにする。実データの前にテストデータで動かす。こうした段階を置けば、想定外の挙動を早く見つけられます。
権限は一度付けると残りやすいものです。異動・退職した人のアカウント、使われなくなった連携、試験中だけの例外設定が放置されると、管理の穴になります。新しい連携を増やす時と、月に一度の棚卸し時に、誰が何へアクセスできるかを見る習慣を作りましょう。NISTのサイバーセキュリティフレームワークが示す統治、特定、防御、検知、対応、復旧の考え方は、AI連携の管理にも応用できます。
3. 人の確認を「手順」に組み込む
人の確認が重要だと分かっていても、チャット上の注意書きだけでは守られません。送信前に承認画面を出す、支払い金額を二重確認する、根拠となる原資料を画面に表示する、権限変更を管理者へ通知する、といった形で仕組みに組み込みます。確認役を一人だけに集中させず、業務担当、情報管理担当、必要に応じて法務や品質担当が分担できるようにすることも有効です。
AIが提案した内容を採用しなかった時にも、理由を短く残す価値があります。「出典が確認できない」「宛先が不確か」「顧客への影響が大きい」といった記録は、次にどこを改善すべきかを教えてくれます。AIの正答率だけでなく、どの工程で人の修正が多いか、どのデータで不安が生じるかを見ると、導入範囲を適切に調整できます。
4. 止める・報告する・直す準備をする
安全な運用とは、問題を一度も起こさないことだけではありません。誤った宛先への送信、不適切なデータアクセス、外部連携の異常、誤情報の公開が疑われた時に、すぐ止められることが重要です。誰が連携を無効にできるのか、どのログを保全するのか、誰に連絡するのか、利用者へどう説明するのかを事前に決めます。
小さな組織なら、「困ったらこの担当へ連絡し、連携を外して画面を閉じる」という短い手順からでも始められます。問題を見つけた人が責められずに相談できる雰囲気も、大切な安全策です。事故やヒヤリとした事例を共有し、設定やルールを更新できる組織は、AIを長く使い続けやすくなります。
個人がAIサービスを使う時の五つの確認
個人利用でも、専門家でなければ対策できないわけではありません。次の五つを習慣にすると、便利さを生かしながら、避けられるリスクを減らせます。
- 入力前に、他人の個人情報、勤務先の資料、健康・家計の詳細、パスワード、認証コード、本人確認書類の画像が含まれていないかを確認する。
- 新しい連携を追加する時は、メール、写真、カレンダー、クラウドストレージのどこへアクセスできるかを読む。
- AIの回答にある価格、契約条件、行政手続き、病気や薬、投資・税金の説明は、公式サイトや専門家の情報でも確かめる。
- AIが作ったメールや投稿は、送信・公開の前に宛先、添付、固有名詞、数字を自分で見直す。
- 使わなくなった拡張機能や連携アプリは権限を外し、問題が疑われる時は画面を閉じて、家族、勤務先、公式窓口などに相談する。
AIとの会話は親しみやすく、急いで答えを出したくなることがあります。しかし、AIは医師、弁護士、税理士、金融の専門家、行政の担当者、職場の責任者の代わりではありません。重要な選択ほど、回答を出発点にして情報を集め、一次情報と人の判断に戻ることが安心につながります。
AI競争を「使える力」に変えるために
9月13日の報道は、AIを巡る競争と安全対策の関係が、政策レベルでも大きな論点であり続けることを示しました。国際競争、経済成長、安全保障、研究の自由、利用者保護、個人情報、雇用への影響など、多くの論点が絡むため、単純な正解はありません。制度の詳細は今後も専門家、企業、行政、市民の間で議論されるべきです。
新しい機能が出た時の見直し方
AIサービスは短い間隔で機能や設定が変わります。前回安全に使えたからといって、新しいモデル、外部連携、共有方法でも同じ設定でよいとは限りません。新機能を有効にする前には、何が追加されるのか、参照できる範囲は増えるのか、生成物はどこへ保存されるのか、管理者が止めたり確認したりできるのかを読みます。説明が不十分な場合は、重要なデータを使わず、試験用の作業だけで挙動を確かめる選択ができます。
現場の利用者から寄せられる「この操作は本当に自動でよいのか」「この資料を入力してよいのか」という疑問を、単なる慣れの問題として片付けないことも大切です。その声は、規程では見落としやすい業務上のリスクを見つける手掛かりになります。導入担当者は、質問を受ける窓口と、設定を見直す周期を用意しましょう。個人利用なら、月に一度でも連携アプリと保存された会話を確認し、不要な権限を外すだけで、安心して使い続けやすくなります。
ただ、AIを使う現場で今すぐ実行できることは明確です。目的を小さく決める。入力する情報を選ぶ。接続先と権限を最小にする。重要な操作の前に人が確認する。異常があれば止め、相談し、設定を直す。これらは開発を遅らせるための手続きではなく、AIを安心して継続利用するための基盤です。
AIを早く取り入れる組織や個人ほど、「何でも自動化する」よりも「確認できる形で自動化する」ことを意識した方が、信頼を失いにくくなります。便利さと安全性は対立するだけのものではありません。権限、確認、停止の準備を設計に組み込むことで、技術の速さを、社会や利用者にとって持続可能な力へ変えていけます。まずは、いま使っているAIサービスの接続先、共有している情報、送信や公開の権限、困った時の連絡先を一度確認してみてください。