Googleは2026年11月10日、AIモデル「Gemini 4 Carbon」を開発者、企業、研究者、一般利用者へ提供すると発表しました。Googleによれば、複雑な知識労働、ソフトウェア開発、科学的な推論、サイバーセキュリティなど、長い手順をまたぐ仕事を想定した同社の高性能モデルです。単発の質問に答えるだけでなく、計画を立て、途中の結果を見直しながら複数の作業を進めるAIエージェントの利用を意識した発表でもあります。
高性能なモデルが使えるようになると、「何ができるか」に目が向きやすくなります。しかし実務で先に決めたいのは、AIに何をさせないか、どの情報を渡してよいか、どこで人が確認するかです。長い処理を進められるAIほど、誤った前提、広すぎる権限、確認不足が影響する範囲も大きくなり得ます。
この記事では、Googleの発表をもとにGemini 4 Carbonの位置づけを整理し、強力なAIエージェントを仕事や学びに使う際に役立つ確認項目を解説します。性能、価格、提供範囲、安全性は利用地域、契約、設定、用途、更新時期で変わります。導入や重要な判断の前には、必ず公式の最新情報と自組織のルールを確認してください。
Gemini 4 Carbonとは:長い仕事を進めるためのAIモデル
Googleの11月10日付の発表では、Gemini 4 Carbonは、同社が先に公開したGemini 4 Argonよりも、複雑で多段階の課題に重点を置くモデルとして説明されています。ここでいう多段階の課題とは、資料を読んで方針を作る、コードを調べて修正案を考える、途中でテストし、結果を踏まえて次の手順を選ぶ、といった一連の作業です。質問への一回答だけでは終わらず、前の結果を材料に次の行動を選ぶ場面が増えます。
Googleは、Carbonをサイバーセキュリティ、知識労働、ソフトウェア工学、科学的推論で使うことを想定し、より長い検証ループを実行するために多くのトークンを用いる設計だと述べています。トークンはAIが文章やコードを扱う際の細かな単位です。多く使えば必ず正しい答えになるわけではありませんが、複雑な問題で途中の仮説を見直す余地を増やす狙いは理解できます。
ただし、モデル名やベンチマーク順位を、そのまま自分の仕事での正確さと読み替えてはいけません。公開された評価は、決められた条件・課題・測定方法での結果です。自社の文書、利用者、連携するシステム、例外の多い実務では、別の結果になる可能性があります。AIの能力を知ることと、業務に安全に組み込めることは別の検討です。
また、発表にある「利用可能」は、全ての人・全地域・全プランで同じ条件という意味ではありません。GoogleはAPI、Google AI Studio、企業向けGemini、Geminiアプリ、検索のAI Modeなどへの提供に言及していますが、具体的な利用可否、料金、上限、データの扱いは画面や契約内容で確認しましょう。無料版で試せた体験を、そのまま会社の業務システムへ持ち込めるとは限りません。
AIエージェントが変えるのは「回答」よりも「実行」の範囲
生成AIは、文章の下書きや要約のように、人が結果を読んで次の操作をする使い方から広がってきました。AIエージェントと呼ばれる仕組みでは、検索、ファイル参照、コード編集、チケット作成、データベース照会、外部サービスとの連携などを、一つの流れとして進めることがあります。GoogleはCarbonと組み合わせる仕組みとして、複数のエージェントを追跡できるGoogle Antigravityの`/swarm`プレビューにも触れています。
この変化で重要なのは、AIが文章を作るだけでなく、何かを「実行」できるようになる点です。たとえば、社内資料を読み、問い合わせの下書きを作るだけなら、主な確認対象は内容です。そこから顧客にメールを送る、請求情報を変更する、クラウドの設定を変える、コードを本番環境に反映するとなると、誤りの影響は急に大きくなります。
便利そうな連携を見たときほど、権限を細かく分けましょう。閲覧だけ、下書き作成まで、テスト環境での実行まで、担当者の承認後にだけ送信できる操作、というように境界を作ります。「作業を完了できる」ことと「完了させてよい」ことは同じではありません。初期設定で広い権限を渡し、後から問題に気付く形は避けるべきです。
AIエージェントの利用は、職場だけの話でもありません。個人が家計、健康、学習、契約、旅行の準備にAIを使う場合も、連携先や自動操作の範囲を意識する必要があります。特に、支払い、口座、本人確認、位置情報、健康情報、他人の情報を扱うサービスは、連携画面に表示される権限の説明を読み、不要なアクセスを許可しないようにしてください。
サイバーセキュリティでの活用は、守る側にも確認が必要
Googleの発表は、Gemini 4 Carbonのサイバーセキュリティ能力にも言及しています。脆弱性の調査、ログの整理、コードの確認、インシデント対応の補助などでは、AIが大量の情報を整理し、人が調べるべき候補を見つける助けになる可能性があります。攻撃の兆候を見つける時間を短くできれば、被害を抑えることにつながる場合もあるでしょう。
一方で、セキュリティの文脈では、AIの出力をそのまま実行することは危険です。AIが示した設定変更が別のサービスを止めるかもしれません。コードの修正案が新たな欠陥を作るかもしれません。ログの要約から除外された一行に、重要な手掛かりが残っているかもしれません。AIは候補出しや確認漏れの発見に役立つことがあっても、調査の証拠や最終判断を自動的に保証するものではありません。
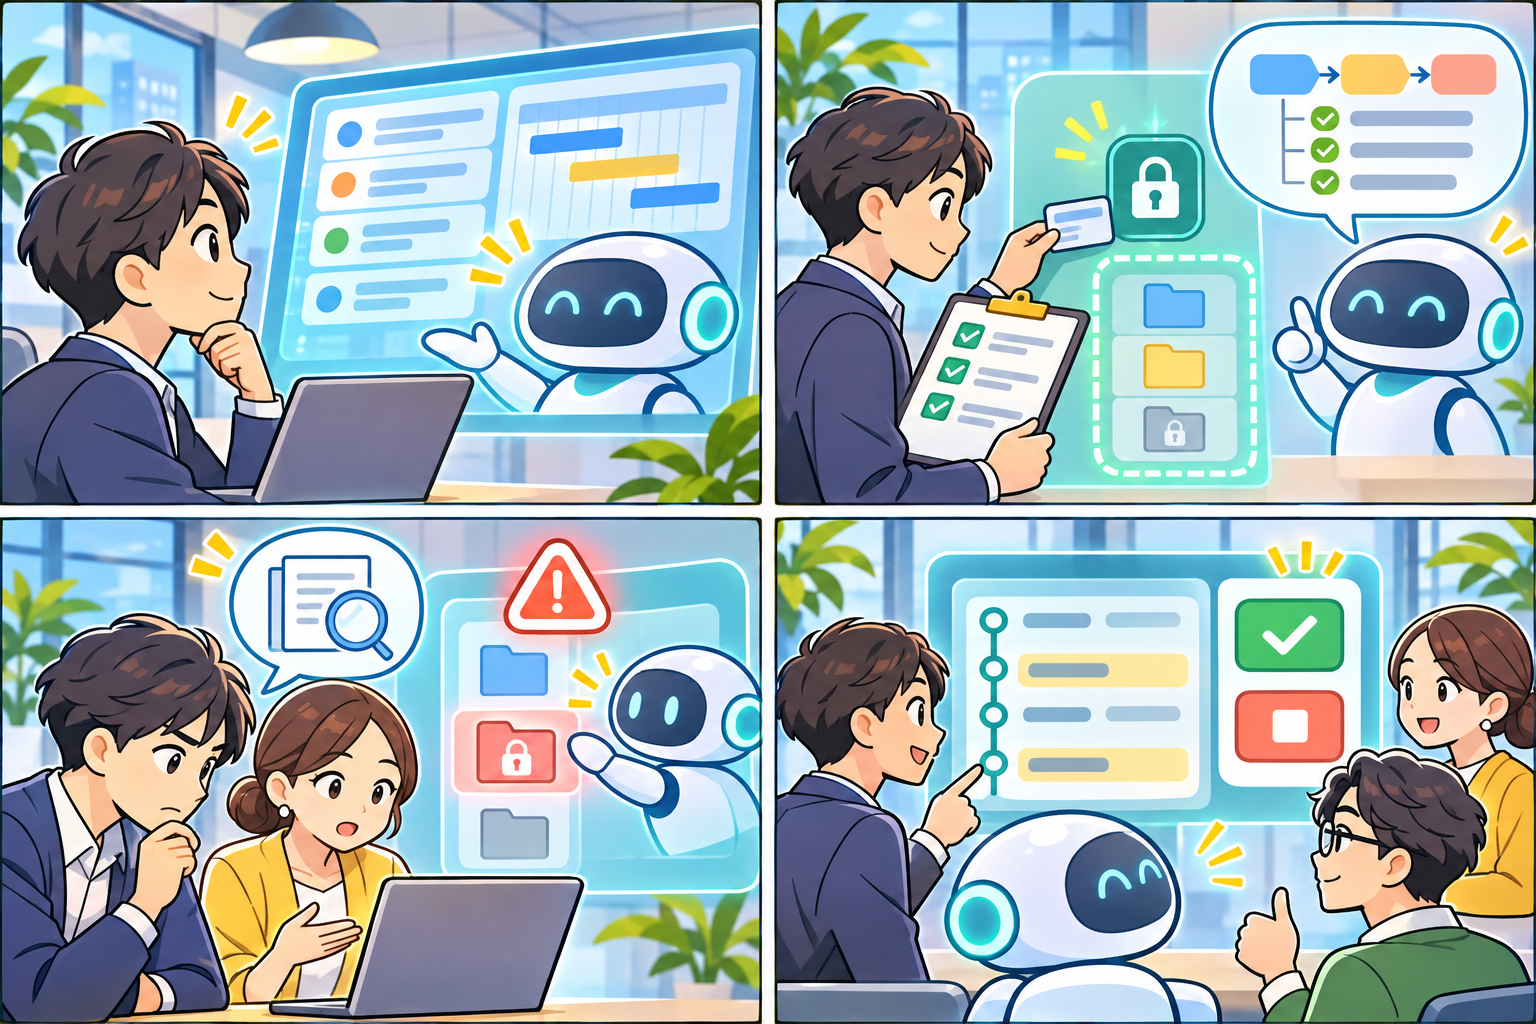
安全に使うには、まず対象を限定します。公開済みの検証用コード、匿名化したログ、隔離されたテスト環境など、影響の小さい範囲から始めます。次に、AIの提案と実行を分けます。提案を受け取る権限と、設定を変える権限を同じにしない。変更前後の状態を記録し、戻せる手順を用意する。人が承認してから実行する。この三つは、派手ではありませんが効果的です。
サイバーセキュリティの情報には、攻撃手法の詳細や未修正の脆弱性、個人情報が含まれることがあります。外部のAIサービスへ入力できる範囲は、会社の規程、顧客との契約、法令、サービスのデータ利用条件に従う必要があります。「セキュリティ対策のため」という目的だけで、機密ログを自由に共有してよいわけではありません。
高性能でも「もっともらしい誤り」は残る
AIを使う際の代表的な注意点は、もっともらしく見える誤りです。存在しない資料を挙げる、古い情報を最新のように説明する、似た名前の製品や制度を取り違える、条件や例外を省く、といったことは高性能なモデルでも起こり得ます。長い手順を自律的に進める仕組みでは、初めの小さな誤解が途中の判断へ引き継がれ、最後には大きなずれになることもあります。
対策の第一歩は、AIへの依頼を具体的にすることです。「調べて」だけではなく、「一次情報を優先し、URLと発行日を示す」「分からない点は推測せず不明と書く」「提案と事実を分ける」「対象期間は今年度に限る」といった条件を与えます。これで誤りが消えるわけではありませんが、人が検証しやすい形になります。
次に、重要な出力は原資料に戻って照合します。契約書なら条文、制度なら担当機関の公式ページ、製品仕様なら公式文書、数値なら出典となる表やデータに当たります。AIが示したリンクが実在するか、引用が前後の文脈を外していないか、更新日が古くないかを確認しましょう。特にニュース、法律、料金、医療、金融、税務、就職・採用の情報は変化や個別条件が大きいため、AIの要約だけで決めないことが大切です。
第三に、検証担当を曖昧にしないことです。「誰かが見るだろう」では、忙しいときに確認が抜けます。公開前に誰が読むのか、変更を誰が承認するのか、誤りが見つかったら誰が止めるのかを決めておくと、AIの利用範囲を広げても責任の所在がぼやけにくくなります。
導入前に確認したい七つの質問
新しいAIモデルやエージェント機能を試す前に、次の七つを紙や共有文書に書き出すと、導入目的が具体的になります。
1. **何を良くしたいか**:時間を減らすのか、見落としを減らすのか、調査の候補を増やすのか。目的を一つの作業にまで絞ります。
2. **どの情報を使うか**:公開情報、社内限定、個人情報、取引先の情報、営業秘密を分け、AIへの入力可否を決めます。
3. **どの操作を許可するか**:閲覧、下書き、編集、送信、削除、外部連携を区別し、最小限の権限から始めます。
4. **どう検証するか**:根拠を示させるのか、原資料と照合するのか、テスト環境で試すのかを事前に決めます。
5. **誰が承認するか**:顧客への送信、公開、本番反映、支払い、契約など、影響の大きい操作に人の承認を置きます。
6. **何を記録するか**:入力の分類、利用したツール、実行した操作、承認者、失敗や例外を後から追えるようにします。
7. **どう止めるか**:異常な出力、想定外のアクセス、費用の急増、苦情があったときに、誰がどの権限を止めるかを決めます。
この七つは、大企業だけのものではありません。個人なら「何を入力しないか」「課金や投稿を自動で確定させないか」「困ったときの相談先はどこか」に読み替えられます。小規模なチームなら、共有アカウントを使わない、テスト用のデータで試す、担当者以外が一度確認する、といった簡単な方法でも始められます。
人の承認は、AIを信用しないためだけの仕組みではない
「人が確認する」と聞くと、AIの利点を失うように感じるかもしれません。しかし、承認は全作業を手作業に戻すことではありません。AIが大量の候補を整理し、人は影響の大きい分岐点に集中する。こうした分担ができれば、確認の質を上げながら時間を有効に使えます。
たとえば、AIに公開済みのFAQから問い合わせ返信の下書きを作らせ、送信だけは担当者が行う。AIにコード修正候補とテスト案を出させ、反映はレビューを通す。AIに経費の分類候補を出させ、確定前に経理担当が証憑を確認する。これらは、AIの速度と人の責任を組み合わせる例です。
医療、法律、税務、投資、保険、採用、教育、福祉、行政手続きなど、個人の健康、財産、権利、生活に大きく影響する領域では、AIの出力や自動処理のみで結論を確定しないでください。公式情報、担当窓口、資格を持つ専門職、組織内の責任者へ確認し、説明や訂正を受ける経路を残すことが必要です。AIは相談の準備や資料整理を助けることがあっても、個別の助言や決定を置き換えるものではありません。
料金・利用量・環境負荷も見える化する
長い推論や複数エージェントの活用は、複雑な作業を進めやすくする一方、処理量を増やす可能性があります。Googleの発表にはAPIの導入価格も示されていますが、実際の費用は入力と出力の量、繰り返し回数、ツール連携、保存、監視、再実行などで変わります。見積もりは一回のチャット料金だけで済ませず、月あたりの上限、例外時の増加、ログ保管、検証にかかる人の時間まで含めて考えると現実的です。
始めるときは、予算の上限と通知を設定しましょう。想定外に長い処理が続いたり、エージェントが同じ失敗を繰り返したりしても、早く気付けます。利用量をチームや用途ごとに分けて見ると、便利だった作業と無駄な再実行を判別しやすくなります。
環境への影響も、性能の数字だけでは判断できません。より効率的な基盤を使っていても、必要以上の処理を大量に繰り返せば総量は増えます。使わない自動処理を止める、資料を整理して不要な入力を減らす、作業に見合ったモデルを選ぶ、といった工夫は、コストと資源の両方を抑える助けになります。
Googleの発表から一般利用者が受け取れること
Gemini 4 Carbonの公開は、AIがより難しい問題や長い業務の流れを扱う方向へ進んでいることを示すニュースです。一般利用者がすぐに高度なエージェントを設定する必要はありません。しかし、AIの回答を使う場面が、検索や文章作成から、計画、調査、連携、実行へ広がっていくことは意識しておきたい変化です。
AIに頼む前に、入力する情報を一度選ぶ。出力を使う前に、根拠を確認する。外部サービスにつなぐ前に、権限を読む。自動実行を許可する前に、止める方法を考える。この四つは、どの会社・どのモデルでも役立つ基本です。技術が変わっても、情報の扱いと最終確認の責任まで自動化しないという考え方は変わりません。
小さな検証から始める実践例
高性能モデルを使うからといって、初日から社内の全データや主要な業務フローにつなぐ必要はありません。むしろ、対象を狭くした検証を重ねるほうが、期待と現実の差を見つけやすくなります。最初に選ぶ作業は、失敗しても人がすぐに直せるものが向いています。たとえば、公開済みの製品資料から質問候補を作る、会議メモの論点を並べ替える、テスト用コードの説明を作る、といった用途です。
検証では、正解率だけを測らないことも大切です。AIが根拠を示せた割合、回答に含まれた推測の量、人が修正するまでにかかった時間、入力してはいけない情報が混ざらなかったか、途中で止める操作が機能したかを見ます。数字を一つにまとめる必要はありません。「どんな場面で役に立ち、どんな場面では人が読み直すべきか」を具体的に把握することが目的です。
次に、失敗を想定した練習をします。存在しない資料を根拠として挙げたらどうするか。古い規程を参照したら誰が気付くか。誤って広いフォルダへアクセスしようとしたら止まるか。連携先のAPIが失敗したら、二重送信や中途半端な更新が起きないか。こうした確認は悲観的に見えて、導入後の混乱を減らすための前向きな準備です。
小規模チームでは、検証結果を一枚のメモに残すだけでも役に立ちます。目的、使ったデータの種類、許可した権限、担当者、確認方法、見つかった問題、次回変える点を記録します。担当者が変わっても経緯をたどれ、AIが出した結果と人が決めたことを混同しにくくなります。NISTのAIリスク管理フレームワークが示すように、AIのリスク管理は一度きりの審査ではなく、使いながら管理・把握・測定・対処を繰り返す取り組みです。
プロンプトだけに安全対策を任せない
AIに「機密情報を出さないで」「重要な操作はしないで」と文章で指示することは、作業の意図を伝えるうえで有用です。しかし、それだけを安全策にしてはいけません。指示は長い会話や複数ツールの連携の中で十分に守られないことがあります。外部から取り込んだ文書やウェブページに、AIの行動を誘導する不適切な指示が埋め込まれる場合もあります。
安全を支える中心は、設定と運用です。AIが読めるフォルダを限定する。接続できるサービスを許可リストにする。削除や送信の権限を渡さない。高リスクの操作には人の承認を必須にする。ログを残し、異常を検知したら認証情報を無効にできるようにする。こうした仕組みがあれば、AIへの指示が期待どおりに働かなかったときにも、影響を小さくできます。
個人利用でも同様です。AIサービスの会話履歴、学習への利用設定、接続済みアプリ、共有リンクを定期的に見直しましょう。使わなくなった連携は解除し、パスワードや本人確認情報、第三者の個人情報を会話へ貼り付けない。回答をSNSやメールで共有する前に、事実と引用元を確認する。小さな見直しを習慣にすることが、便利さを保ちながら自分と周囲の情報を守る助けになります。
まとめ:強いAIほど、小さく試して確認を残す
Googleが公開したGemini 4 Carbonは、複雑な知識作業、コード、科学、サイバーセキュリティなどでの長い推論とAIエージェント活用を意識したモデルです。発表内容は可能性を示すものですが、個別の業務での性能、安全性、費用を保証するものではありません。
利用を検討するなら、まず公開情報やテスト環境など影響の小さい範囲に限定し、出力を人が照合する形で試しましょう。次に、最小権限、人の承認、操作記録、停止手順を整えます。AIが複数の作業を進められるようになるほど、「速く終える」だけでなく「誤りを見つけ、止め、直せる」設計が大切になります。強力なAIを安心して役立てる近道は、最初から任せ切りにせず、確認できる小さな範囲から育てることです。