2026年11月19日、MicrosoftはAIが広がる時代のサイバーセキュリティについて、派手な新機能よりも先に「本人確認、最小権限、可視化、更新」という基礎を整える必要があるとする提言を公開しました。AIエージェントが調査、文書作成、社内システムの操作支援などを担う場面が増えるほど、便利さだけでなく「何にアクセスできるのか」「誰が止められるのか」を把握する重要性が増す、という内容です。
AIエージェントとは、質問に文章を返すだけでなく、指示を受けて複数の手順を進めたり、外部のツールやデータを参照したりする仕組みを指すことがあります。たとえば会議予定の候補を集める、問い合わせを分類する、社内文書を横断して下書きを作る、といった支援です。便利な一方で、メール、ファイル、顧客情報、クラウドの設定などとつながるなら、従来のアカウントやソフトウェアの管理がそのまま問われます。
この記事では、Microsoftの11月19日付の発信を出発点に、AIエージェントを使うときに確認したいセキュリティの基礎を、一般の読者にも分かる言葉で整理します。ここで扱うのは一般的な考え方であり、特定の製品や組織の安全性、被害の防止、法令・契約への適合を保証するものではありません。導入や設定の判断では、所属組織のルール、公式資料、情報システム・セキュリティ担当者を確認してください。
Microsoftが伝えたのは「AIがあっても基礎は省けない」ということ
Microsoftの発信の中心は、AIが従来のセキュリティ対策を置き換えるわけではない、という点です。同社は、過大なアクセス権、行動の見えにくさ、更新されないソフトウェアといった昔からの弱点が、AIによって速く・広く悪用され得ると指摘します。言い換えると、AIが新しいリスクをゼロから作るというより、すでにある管理不足の影響を大きくしやすい、という見方です。
これはAIを怖がって使わない方がよい、という結論ではありません。むしろ、AIを防御側の補助にも使いつつ、使う側が自分たちの資産と権限を把握し、人が重要な判断を持つ形にすることが大切だとしています。Microsoftは具体的な行動として、技術的負債への対処、更新の遅れを減らすこと、徹底した可視性、そして人が重要な決定権を保ったまま防御を高速化することを挙げました。
ここでいう「技術的負債」は、開発者だけの専門用語ではありません。使っていないのに残ったアカウント、初期設定のままの機器、更新が止まったアプリ、担当者が分からない共有フォルダ、期限のない一時的な権限なども、日々の運用で積み上がる負債です。AIエージェントを新たに接続する前に、こうした土台を見直すことが、結果として導入のスピードと説明のしやすさにつながります。
また、ニュースを読むときには、発信者の立場を分けて受け止める必要があります。今回の記事はMicrosoftの提言であり、同社の問題意識と方向性を示すものです。すべての企業・団体・個人に同じ手順がそのまま当てはまるわけではありません。扱う情報、規模、利用しているサービス、法令、契約、事故時の影響によって、必要な対策や優先順位は変わります。だからこそ、一般論を自分の環境に当てはめる際は、目的と影響を小さく区切って考えるのが出発点になります。
AIエージェントで変わるのは「回答」より「行動」の範囲
通常のチャットAIであれば、利用者が入力し、文章や画像の案を受け取るところで作業が終わることも多いでしょう。もちろん、そこで出力の正確さや個人情報の入力には注意が必要です。一方、AIエージェントでは、出力の後に何らかの行動が続く設計があります。予定表を読み、候補を出す。ファイルを検索し、要約を作る。問い合わせを分類し、担当へ下書きを送る。この「次の一手」が増えるほど、確認すべき範囲も増えます。
たとえば、社内の資料を探す機能を考えてみます。エージェントに必要なのは、全社のすべてのフォルダへのアクセスではないかもしれません。特定のプロジェクトの公開済み資料だけで足りるなら、その範囲に限定する方が自然です。もし誤った指示や不正な操作が起きても、到達できる情報が少なければ、影響を抑えやすくなります。これはAIに限らず、社員アカウントや外部委託先のアカウントにも当てはまる考え方です。
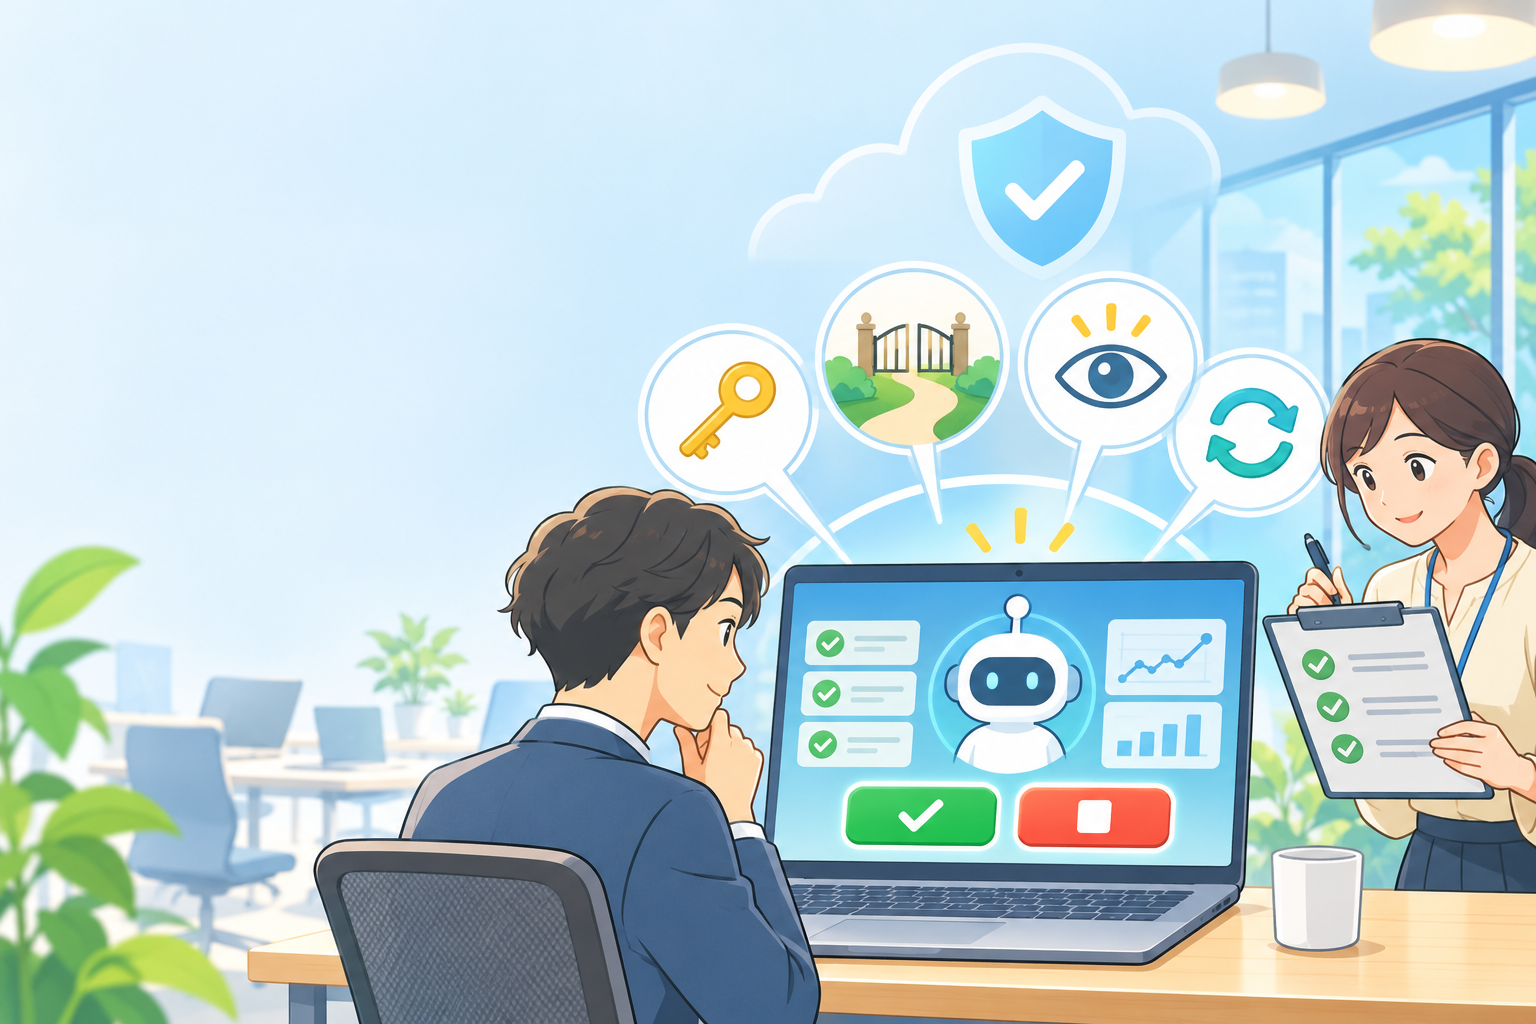
さらに、エージェントが外部サービスへ情報を送る、設定を変更する、購入や予約を進める、本番環境へ反映するといった操作を行う場合は、文章の誤りより影響が大きくなることがあります。そこで、「下書き作成までは自動」「外部送信・変更・確定は人が承認」といった境界をあらかじめ作ります。便利そうだからと広い操作権限を一度に渡すのではなく、読み取りから始め、限定されたテスト環境で試し、必要性が確認できた機能だけを増やす方が、問題を切り分けやすくなります。
Microsoftも、組織の取締役会や責任者が、どのAIエージェントが存在し、どの資源へアクセスでき、どの行動を独立して実行でき、どのように監視・管理しているかを理解する必要があると述べています。これは毎回すべてを手作業で監視するという意味ではありません。少なくとも、責任者が尋ねられたときに「分からない」とならないよう、台帳、権限の一覧、実行記録、停止手順を持つという意味です。
4つの備え① 本人確認を強くし、共有アカウントを減らす
最初の備えは、誰が、どの仕組みとしてアクセスしているかを確かめることです。AIエージェントにも、人と同様にアカウント、認証情報、接続用の鍵が使われる場合があります。名前が分かりにくい共通アカウントを使い回すと、後から「誰の操作だったのか」「どの機能が動いたのか」を追いにくくなります。
基本となるのは、利用者ごと、用途ごとに識別できる形を選ぶことです。人のログインでは多要素認証を有効にし、退職・異動・役割変更があれば不要な権限を速やかに外します。システム同士の連携に使う認証情報も、長期間固定したままにせず、期限、保管場所、更新する担当を決めます。具体的な設定方法は製品ごとに異なるため、導入先の公式文書と組織のルールを確認してください。
小さなチームでは、「作業を急ぐために一つのアカウントを皆で使う」ことが起こりがちです。しかし、この近道はトラブルが起きたときに原因を探す時間を増やします。AIに接続を許す場合も、どの部署の誰が責任を持つエージェントなのか、運用の連絡先はどこか、必要がなくなったらどう無効化するかを先に決めます。台帳に記す項目は、名称、目的、所有者、利用するデータ、接続先、権限、見直し日だけでも構いません。完璧な表を作るより、更新され続ける短い一覧を持つ方が役に立ちます。
本人確認を強くすることは、AIを信用していないから行うものではありません。誤操作、設定ミス、なりすまし、使われなくなった接続を見つけるための土台です。AIが判断を補助する場面ほど、最終的に誰の権限で何が実行されたのかをたどれる状態が、利用者と組織の双方を守ります。
4つの備え② 最小権限で始め、できることを段階的に増やす
二つ目は最小権限です。これは「仕事に必要な範囲だけアクセスを許可する」という考え方です。AIエージェントが会議メモを整理するだけなら、給与データや顧客の契約書まで読める必要はないかもしれません。社内文書を検索するだけなら、外部への送信や削除の権限まで持たせる理由は薄いでしょう。
最小権限は、使いにくくするためのものではありません。機能と影響を対応させるための設計です。読み取り、下書き、提案、実行を同じ扱いにせず、段階に分けると考えやすくなります。まず公開情報や検証用データを読むだけにする。次に、限定された範囲で下書きを作る。外部送信やデータの更新は、人が内容、宛先、影響を確認してから実行する。この流れなら、問題が起きたときに止める場所も明確になります。
権限の範囲は、導入時だけで決めればよいものではありません。仕事の内容が変わったり、エージェントに新しいツールをつないだりすると、当初より広いデータに触れられるようになることがあります。月に一度、四半期に一度など、チームに合う間隔で「この接続はまだ必要か」「読み取りだけで足りないか」「誰が承認できるか」を見直す機会を作るとよいでしょう。見直しの頻度や方法は、扱う情報の重要度と組織の規程に合わせます。
特に注意したいのは、便利な拡張機能や連携を追加する際です。表示される許可画面を急いで閉じず、何へのアクセスを求めているか、情報はどこへ送られるか、取り消す方法はあるかを確認します。分からない項目がある場合は、個人の判断で本番データへ接続せず、管理者や担当部門へ相談する方が安全です。AIに広い権限を渡してから制限するより、必要になった分だけ増やす方が、利用者にも説明しやすくなります。
4つの備え③ 可視化で「何が起きたか」を後から確かめられるようにする
三つ目は可視化です。可視化というと大きな監視画面を想像するかもしれませんが、最初に必要なのはもっと基本的な情報です。どのAIエージェントがあるか、誰が管理しているか、どのサービスと接続しているか、どの権限を使えるか、いつ動いたか、異常があれば誰へ知らせるか。この五つか六つを説明できる状態を目標にします。
AIエージェントの出力は、もっともらしい文章になりやすく、途中の処理は見えにくくなりがちです。そのため、最終結果だけを残すのではなく、必要な範囲で入力の種類、参照先、実行した操作、承認者、結果を記録します。ただし、何でも長期間保存すればよいわけではありません。ログに個人情報、機密情報、認証情報が含まれるなら、保存先、閲覧できる人、保存期間、削除のルールも同時に決める必要があります。
可視化が役に立つのは、事故の後だけではありません。たとえば、同じ作業を何度も失敗している、特定の時間に利用料金が増えている、ある接続だけエラーが多い、といった傾向を早めに見つけられます。担当者が「AIが勝手に動いている気がする」と不安を抱いたときも、記録を確認できれば、推測ではなく事実に基づいて話せます。
NISTのAIリスク管理フレームワーク(AI RMF)は、AIのリスクを技術だけの問題としては扱いません。利用目的、影響を受ける人、データ、運用、組織の責任分担などが関係すると説明しています。中核となる考え方には、統治すること、文脈を整理すること、測ること、管理することが含まれます。専門的な枠組みをすべて導入しなくても、「目的と責任者を決める」「影響を考える」「記録で確かめる」「問題があれば直す」という循環は、小規模な利用にも応用できます。
4つの備え④ 更新を急ぎつつ、適用結果を確かめる
四つ目は、ソフトウェアや機器を更新可能な状態に保つことです。Microsoftは、修正プログラムが公表された後、攻撃側が弱点を探して利用するまでの時間が短くなり得るとして、見つけた欠陥の数だけでなく、修正までにかかる時間を測る必要性を挙げています。AIの有無にかかわらず、更新されない古いソフトウェアや放置された機器は、組織の弱点になり得ます。
ただし、「見つけたら何でも即時に本番へ適用すればよい」と単純化するのも危険です。更新によって既存の業務システムや連携が影響を受ける場合があります。重要なのは、対象を把握し、優先順位を付け、可能なら検証用の環境で確認し、適用後も動作を確かめ、問題があれば戻す手段を持つことです。更新の遅れを縮めることと、確認なしに変更を広げることは別です。
AIエージェントを利用する場合は、エージェント本体だけでなく、接続しているブラウザ、拡張機能、クラウド連携、端末、認証の仕組み、依存するサービスも視野に入ります。担当が分かれていると「ここは自分の範囲ではない」となりやすいため、最低限の資産一覧と担当の対応表を用意するとよいでしょう。どの更新を誰が判断し、どの通知を誰が受け、緊急時は誰が停止できるかを決めておくと、慌てて権限を広げる事態を避けやすくなります。
AIを防御に使う場合も、人の承認を残す
Microsoftの提言には、AIを防御に活用し、対応速度を上げる考え方も含まれます。たとえば、大量の通知から優先的に見るべきものを整理する、設定の不整合の候補を見つける、調査用の情報をまとめるといった補助は、人の負担を減らす可能性があります。ここで大切なのは、AIが提案したことと、人が決定したことを混同しないことです。
安全性に影響する変更、外部への連絡、アカウントの停止、データの削除、取引や契約に関わる操作は、誤りや副作用が大きくなり得ます。こうした操作では、AIが候補を出しても、権限を持つ人が根拠、影響範囲、戻し方を確認する承認点を置くことが重要です。アラートが多すぎると人が見切れなくなるため、AIに優先順位付けを頼む場合でも、判断基準を定期的に点検し、誤検知や見逃しを記録します。
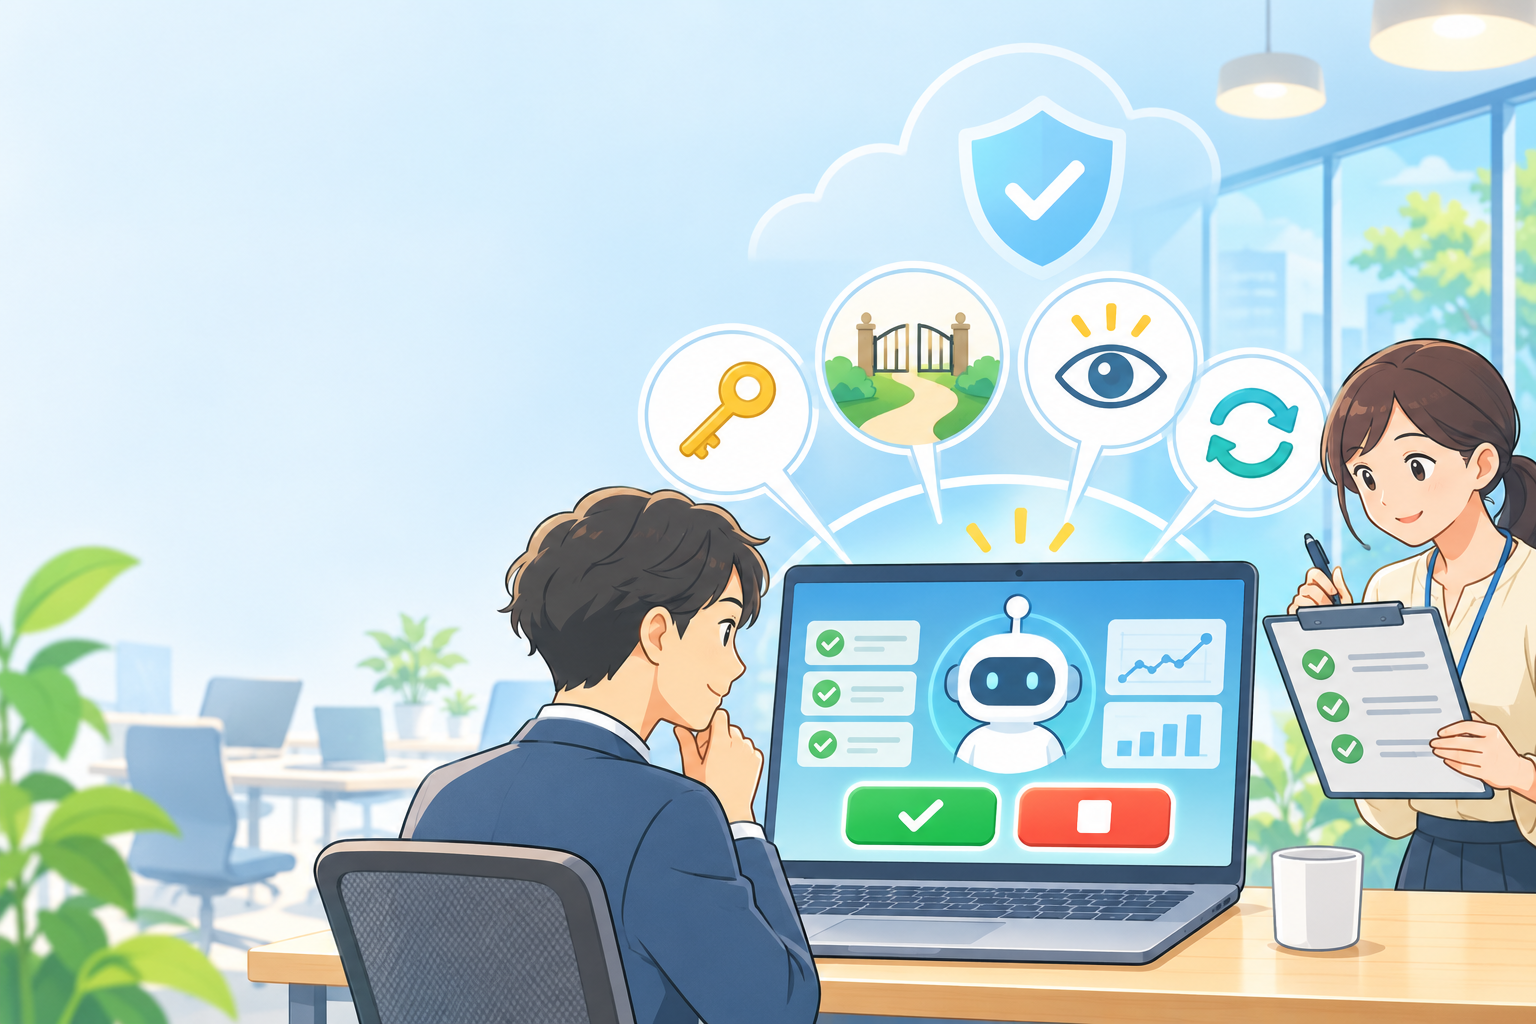
「人が確認する」と聞くと、AIを使う意味がなくなるように感じるかもしれません。しかし、人がすべての細部を読むことと、人が重要な分岐点を持つことは違います。大量の情報を整理する、比較表を作る、異常の候補を集めるといった作業はAIが補助し、外部への影響が大きい操作は人が決める。この役割分担なら、AIの速さを活かしながら、間違いを取り消せる余地を残せます。
導入前に確認したい実務チェックリスト
ここまでの話を、導入前後に確認しやすい形へまとめます。すべてを一度に完璧にする必要はありません。まずは対象のエージェントを一つに絞り、公開情報や検証用データで試し、記録を見ながら改善することが現実的です。
1. 目的と対象を一文で言えるか
「AIを使って効率化する」ではなく、「公開済みの社内ルールから問い合わせの分類案を作り、担当者が確認する」のように、目的、入力、出力、最終確認者を具体化します。目的があいまいだと、必要な権限の範囲も、成功したかどうかの基準も決まりません。便利な機能を増やす前に、やらないことも書きます。たとえば、本人の承認なしに外部送信しない、顧客情報を検証環境へ持ち出さない、本番の設定を直接変更しない、といった線引きです。
2. 入力してよい情報を決めたか
氏名、連絡先、健康情報、口座情報、未公表の業績、契約書、ソースコード、顧客とのやり取りなどは、サービスの設定や組織の規程を確認しないまま入力しない方がよい情報です。利用するAIサービスのデータ取り扱い、保存、学習への利用に関する設定、アクセス制御、ログの扱いを、公式資料と契約条件で確認します。迷うときは、匿名化した例や公開データから始め、担当者へ相談します。
3. 権限と承認点が対応しているか
読むだけの作業に削除権限は必要か、下書きを作る作業に外部送信権限は必要か、という問いを一つずつ置きます。送信、公開、削除、購入、設定変更などは、人の承認を求める設計にします。誰が承認できるか、その人が不在のときはどうするか、誤った実行をどう取り消すかも決めます。AIに任せる範囲が小さいうちは、ルールの穴を見つけやすくなります。
4. 記録と停止手順を用意したか
利用したエージェント、接続先、権限、担当者、重要な実行結果、承認の記録を、必要な範囲で残します。そして、想定外の操作、機密情報の取り扱いへの懸念、費用の急増、外部サービスの不調を見つけたとき、誰がどの接続を止めるかを明文化します。停止は失敗ではなく、影響を広げずに確認するための手段です。連絡先と復旧時の確認項目も短く残しておくと、いざというときに迷いません。
5. 定期的に見直す場があるか
AIエージェントの機能、接続先、担当者、組織のルールは変わります。導入時の判断を永久に正しいものとせず、利用実績、エラー、問い合わせ、権限の増加、データの種類の変化を振り返ります。使われていない連携を外す、必要のない権限を縮める、説明が分かりにくい操作を人の確認へ戻す、といった小さな修正を継続する方が、後から大きな見直しをするより負担を抑えやすくなります。
YMYLに関わる領域では、AIの提案を結論にしない
AIエージェントは、情報を集めたり、候補を整理したりする補助にはなり得ます。しかし、医療、法律、税務、投資、保険、雇用、教育、福祉、行政手続きなど、個人の権利、健康、財産、生活へ大きく影響する領域では、AIの出力だけで個別の結論を確定しないでください。AIが複数の情報をまとめていても、制度の更新、前提の不足、本人の事情、地域や契約による違いを見落とす可能性があります。
健康に関する心配は医療機関や薬剤師、法律・税務は資格を持つ専門職や公的窓口、投資・保険・雇用は契約先・勤務先の担当者や必要な専門家へ確認することが大切です。緊急性がある場合は、AIとのやり取りを続けるより、地域の緊急窓口や適切な支援先へ連絡してください。AIを使ったこと自体よりも、誰が根拠を確認し、誰が責任を持って判断するかが重要です。
まとめ:AIエージェントを増やす前に、見える・止められる状態を作る
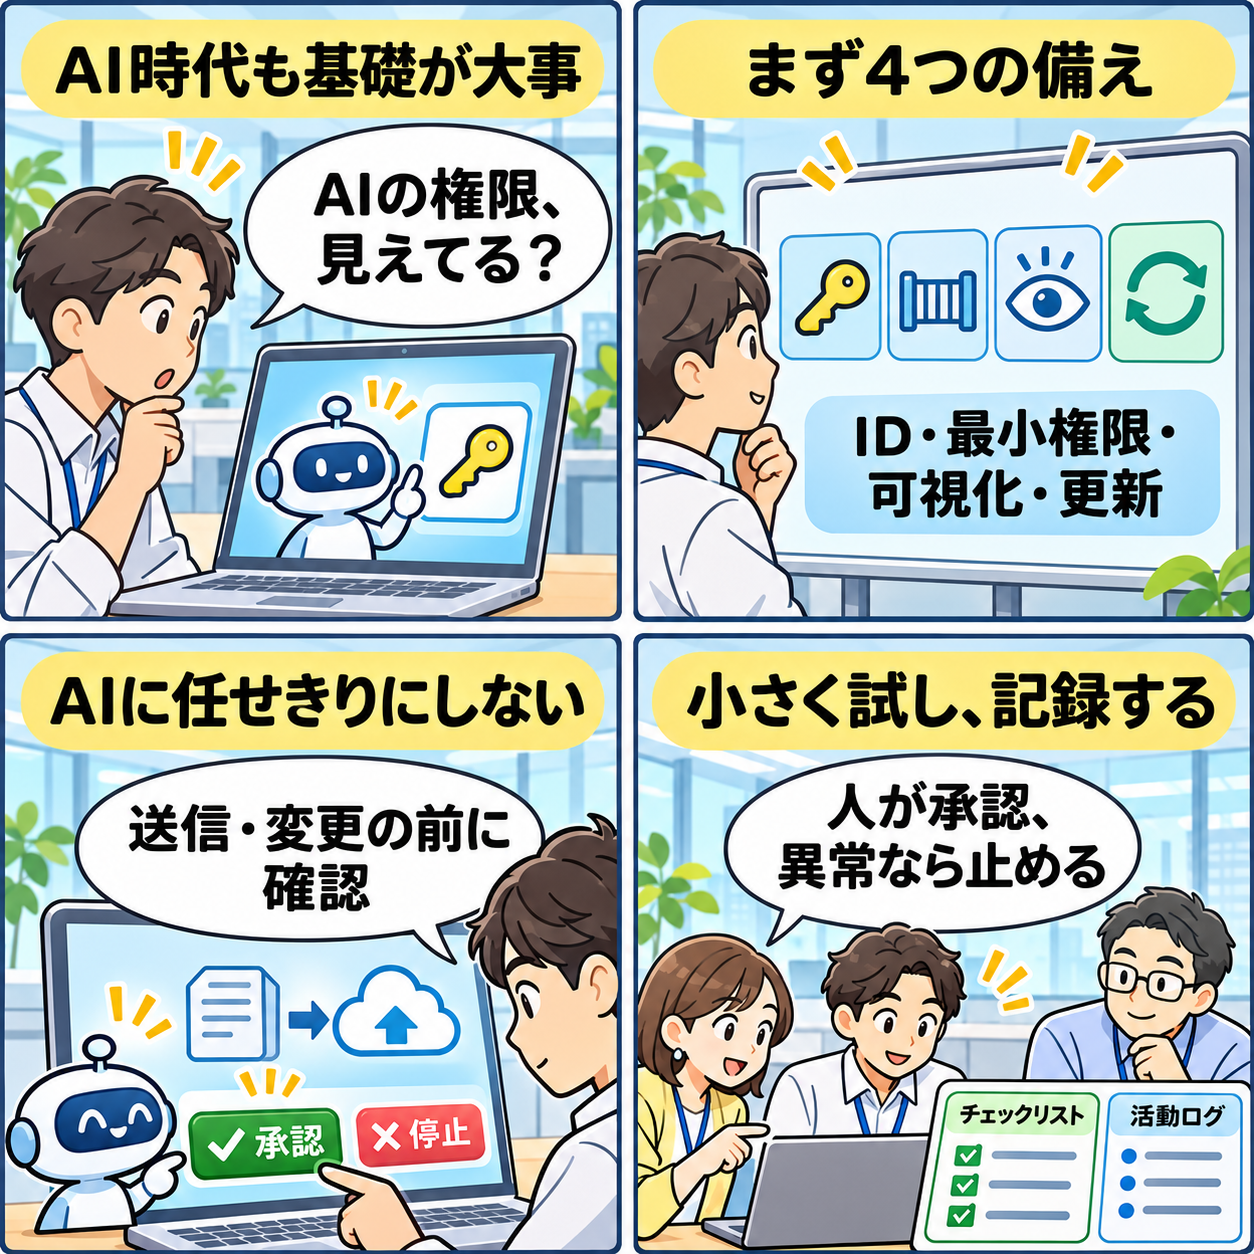
Microsoftの2026年11月19日の提言が示すのは、AI時代のセキュリティは特別な魔法だけで成立するものではない、ということです。強い本人確認、必要最小限の権限、行動の可視化、検証を伴う更新は、AIエージェントを使う場面でも土台になります。AIが速く動けるようになるほど、どこまで動いてよいのか、人がどこで確かめるのか、異常ならどう止めるのかを先に決める価値が上がります。
- AIエージェントの導入では、回答の内容だけでなく、アクセス先と実行できる操作を確認する。
- 本人確認、最小権限、可視化、更新を、AI導入の前提となる基礎として見直す。
- 外部送信、設定変更、削除、取引など影響の大きい操作には、人の承認点と取り消し方を置く。
- 目的、扱う情報、責任者、実行記録、停止手順を小さく整え、検証用の範囲から試す。
- 重要な個別判断はAIだけで確定せず、公式情報、担当窓口、必要な専門職で確認する。
AIエージェントを安全に活かす近道は、広い権限を渡して自動化を急ぐことではありません。できることと責任の境界を見えるようにし、小さく試し、記録し、必要に応じて止めて直す。その積み重ねが、便利さと信頼の両方を育てる基盤になります。