AIがソフトウェアの不具合や脆弱性を見つけるという話題を目にする機会が増えています。2026年10月21日、OpenAIは、AIエージェントによる発見を起点に、PHPに関する重大な脆弱性への対応を保守者やセキュリティ事業者などと協調して進めた取り組みを公表しました。ここで注目したいのは、AIが「見つけた」という一点だけではありません。見つけた後に、誰が修正し、いつ関係者へ知らせ、利用者がどの案内を確認すればよいかまでをつなぐ仕組みです。
脆弱性の情報は、強い言葉で広がりやすいテーマです。「すぐ危ないのでは」「自分のサイトにも関係するのでは」と不安になる一方、急いで非公式のファイルを入れたり、内容を十分確認せずに設定を変えたりすることも別のリスクになります。大切なのは、AIの能力を過大評価も過小評価もせず、発見・修正・周知・適用という役割のリレーとして捉えることです。
この記事は、今回の公表を入口に、一般のサイト運営者、企業の担当者、サービスを利用する読者が知っておきたい「協調開示」の考え方を整理します。個別の脆弱性の悪用方法、特定の製品や環境の安全性判定、緊急作業の手順を示すものではありません。実際の対応では、ソフトウェアの保守者、ホスティング事業者、社内のセキュリティ窓口、委託先が出す最新の公式案内を優先してください。
今回の発表で何が示されたのか
OpenAIの公表によると、AIを使った調査によってPHPの重大な不具合が見つかり、PHPの保守者が修正とリリースを主導しました。その間、研究者、クラウドやセキュリティ分野の関係者などが、修正内容の検証、影響を受けうる組織への準備、公開後の案内に関わったと説明されています。AIが不具合を見つけたこと自体は重要ですが、公開までの主役がAIだけだったわけではありません。
ソフトウェアの脆弱性は、見つけた直後に詳細を広く公開すればよいとは限りません。利用者が修正を適用する前に、攻撃を試みる人へ先に手掛かりを渡してしまうおそれがあるからです。他方で、情報を長く伏せたままにすると、運営者や利用者が防御を整える時間を失います。この相反する問題を調整する考え方が、協調開示です。英語では coordinated disclosure と呼ばれ、発見者、保守者、製品やサービスの提供者、必要に応じて公的機関が、それぞれの役割を分担して安全な公開時期を探ります。
今回の事例を、すべての製品にそのまま当てはめる必要はありません。ただし、AIが見つけられる問題の規模や頻度が増えるほど、発見後の連携がより重要になるという点は、多くのソフトウェアに共通します。AIは候補を大量に見つけたり、修正案を検討したりする助けになり得ます。しかし、影響範囲、利用中の古い版との関係、修正が別の機能へ与える影響、利用者への伝え方は、人と組織の判断を要する領域です。
協調開示は「隠すこと」ではなく、守るための時間をつくること
協調開示という言葉を初めて聞くと、「情報を非公開にする仕組み」と受け取るかもしれません。しかし目的は、問題を隠すことではありません。修正を作り、利用者が安全に更新し、サービス提供者が必要な防御を準備するための時間を確保することです。公開の遅れが正当化されるのは、その時間が利用者を守る具体的な行動につながる場合に限られます。
一般的には、まず発見内容を保守者が確認します。再現性や影響範囲を調べ、同じ現象が設定ミスや別の要因ではないかを切り分けます。次に、修正を作ってテストします。大きく使われているソフトウェアでは、最新の版だけでなく、サポート対象の古い版、周辺の部品、配布形式との関係も検討が必要になることがあります。単純に「一行直せば終わり」とはいかない場合があるのです。
修正の見通しが立つと、影響を受ける可能性のある提供者や防御を担う組織に、必要最小限の情報を共有して準備することがあります。ホスティング事業者なら更新計画や監視の準備、配布元ならパッケージの作成、セキュリティ事業者なら検知・防御の準備を進めます。誰に何を共有するかは、必要性、秘密を扱う体制、利用者を守る役割などを踏まえて慎重に決めるべきで、詳細を知る人をむやみに広げることとは違います。
最後に、修正版、対象範囲、更新方法、回避策の限界を明らかにして、公表後の利用者を支えます。ここで初めて、広く情報が役に立つ形になります。IPAの脆弱性対策情報やJVNのような公的な窓口、製品の公式サイト、契約中のホスティング事業者の障害・保守情報は、情報の起点を確かめる際に役立ちます。SNSの投稿はきっかけにはなっても、更新対象や作業方法の最終確認先にはしないほうが安全です。
AIが担えること、人が判断すべきこと
AIを用いると、コードの組み合わせを広く調べたり、想定外の入力や動きを試したり、過去の修正に似た問題を探したりしやすくなる可能性があります。人だけで全てを確認するには時間がかかる領域で、調査の補助として価値を発揮する場面はあるでしょう。また、修正案に抜け道がないかを追加で検討したり、影響を受ける部品の候補を洗い出したりする用途も考えられます。
ただし、AIが出した結果は、直ちに「脆弱性が確定した」という意味ではありません。コードを読む際には、実際に使われる設定、認証の有無、ネットワークの置き方、他の保護機構、利用している版など、周辺条件が影響します。AIが示す候補には誤検知もあり得ますし、見つからなかったから安全だと証明できるわけでもありません。保守者や専門家が検証し、再現条件と影響を確認する工程が欠かせません。
人が担うもう一つの重要な仕事は、優先順位の判断です。同じ不具合でも、インターネットから直接到達できるか、機密情報に触れるか、代替の防御があるか、利用者が更新しやすいかで、緊急度と伝え方は変わります。AIが候補を多く発見するほど、組織は「どれを先に、どの体制で、どこまで知らせるか」を決める能力を求められます。技術的な能力だけでなく、連絡網、変更管理、利用者への説明、復旧計画が重要になる理由です。
また、AIをセキュリティ調査に使う組織自身にも、扱うデータへの配慮が必要です。ソースコード、設定、ログ、顧客情報が外部サービスに渡る設計であれば、契約、保存場所、学習利用の扱い、権限、記録を確認しなければなりません。「AIを使えば安全になる」という言葉だけで、機密情報の取り扱いまで自動的に安全になるわけではありません。
発見から公開までの5段階を、運営者の目線で読む
OpenAIは今回、広く利用されるソフトウェアの重大な問題に対応する流れとして、五つの段階を提案しています。固有の手順書ではありませんが、ニュースを読むための地図として役立ちます。
第一は、上流の不具合を確認し、修正する段階です。ここでいう上流とは、ソフトウェア本体を保守する側を指します。利用者が独自に修正を当てる前に、まず公式の修正版が存在するかを確かめる理由になります。第二は、影響を受ける組織に準備時間を与える段階です。配布元やホスティング事業者は、更新の互換性や運用上の影響を確認します。第三は、重要な社会インフラなどを守るために、公的機関と連携する段階です。これは全ての事案で同じ機関が関わるという意味ではなく、影響の大きさに応じて連絡と支援の範囲が変わるということです。
第四は、関係する製品やサービス全体で更新を準備する段階です。基盤ソフトが修正されても、その上で動くアプリケーション、提供会社の管理画面、利用者が使うサービスの告知まで届かなければ、実際の保護は進みません。第五は、修正版が利用可能になった後、公式の案内を公開し、導入を支援する段階です。対象の確認、正しい更新先、暫定的な回避策、適用後の確認方法を、利用者が理解できる形で示す必要があります。
この五段階から読み取れるのは、脆弱性対応が「パッチを公開して終わり」ではないことです。運営者にとっては、どの段階にいる情報なのかを見極めることが実務の助けになります。まだ調査中なのか、修正版が出たのか、提供会社による作業が必要なのか、利用者側の操作が必要なのか。ニュースの見出しだけで行動を決めず、公式発表の日時、対象バージョン、対象サービス、推奨される次の操作を確認しましょう。
個人サイト・小規模事業者が今から整えられること
自分でウェブサイトを運営している、あるいは制作会社やホスティング事業者へ運用を委託している場合、緊急ニュースが出てから初めて構成を調べると時間がかかります。平時に「誰が何を確認するか」を小さく決めておくと、協調開示の情報を受け取った際に慌てにくくなります。
まず、使っているサービスと連絡先を一覧にします。サイト本体のソフトウェア、プラグインやテーマ、サーバー、ドメイン、CDN、問い合わせフォーム、決済や会員管理など、すべてを技術的に細かく書く必要はありません。契約先、管理画面の場所、公式のお知らせページ、緊急時の連絡窓口、更新作業の担当者を一枚に整理するだけでも有効です。委託運用なら「更新は誰が実施し、完了を誰が確認し、利用者への案内を誰が出すか」を契約内容と照らして明確にします。
次に、復元できるバックアップと変更記録を確認します。バックアップは、作成しているだけでは十分ではありません。どこに保管され、必要なときに誰が復元でき、どの時点のデータなのかを把握します。更新前後のバージョン、実施日時、作業者、動作確認の結果を簡潔に残すと、障害が起きたときの切り分けにも役立ちます。保存先へのアクセス権を必要以上に広げず、管理者アカウントには多要素認証を設定することも基本です。
さらに、公式情報の受け取り方を決めます。製品のセキュリティ告知、ホスティング事業者の障害・メンテナンス情報、IPAやJVNの注意喚起を、信頼できる経路で見る習慣をつくります。メールに来た「緊急更新」のリンクは、送信元を確認し、可能ならブックマークした公式サイトから同じ案内を探してください。不安をあおる偽の更新案内は、脆弱性ニュースが注目される時期ほど見分けにくくなります。
緊急の案内を見たときの確認順序
重大という言葉を見たら、まず深呼吸して、情報源を確認します。製品の公式セキュリティページ、契約している提供会社の障害・告知ページ、IPAやJVNなど、複数の信頼できる情報源で対象と日時を照合します。SNSの画面写真、検索広告、転送されたメッセージだけで、更新ファイルをダウンロードしたり、認証情報を入力したりしないことが重要です。
次に、自分の環境が対象かを確認します。ここで必要なのは、ニュースに書かれた製品名と、実際に利用している製品名・版・提供形態を一致させることです。マネージドサービスでは、提供会社側で対応する場合もあります。逆に、制作会社が保守するサイトでは、利用者が管理画面から更新すると契約上の手順や動作保証に影響する場合があります。分からなければ、公式窓口または保守契約先へ「対象か」「誰がいつ対応するか」「利用者側で必要な操作はあるか」を問い合わせましょう。
更新が必要と確認できた場合も、公式の案内に書かれた順序に従います。更新前のバックアップ、メンテナンス表示の必要性、互換性に関する注意、更新後の動作確認、ログの保存などは、環境により異なります。ネット上の断片的な手順を寄せ集めて実施するより、提供者が示す対象版と案内を読むほうが安全です。異常や侵害の可能性がある場合は、証拠になり得るログを不用意に消さず、契約先や専門の支援窓口へ相談する判断も必要です。
最後に、対応完了の連絡を鵜呑みにせず、必要な確認をします。運営者なら、管理画面に入れるか、主要なページやフォームが動くか、利用者向け表示に問題がないかを確認します。組織なら、変更記録と担当者の報告を残し、保護策が一時的なものなのか恒久対応なのかを区別します。これらは完璧な安全を保証するものではありませんが、次の判断に必要な事実を残すための基本的な作業です。
利用者は「サービス提供者の案内」をどう見ればよいか
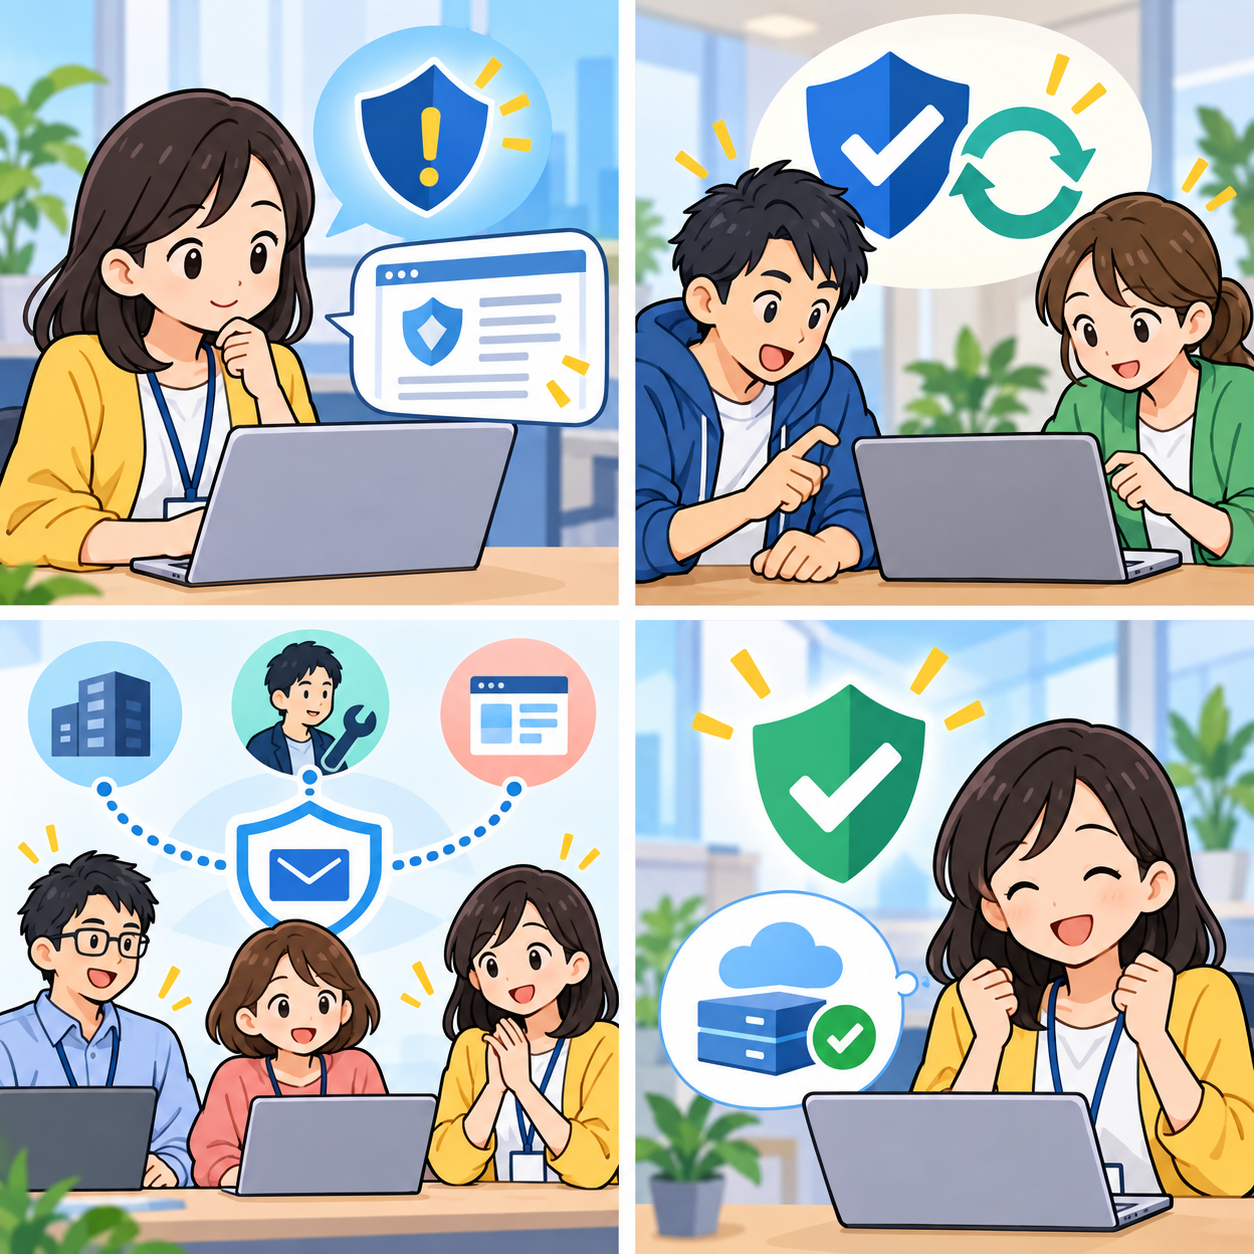
サイトやアプリを利用する側は、技術的な更新を自分で行えないことが多いでしょう。その場合も、何もできないわけではありません。まず、サービス内のお知らせ、公式サイト、登録済みの正規メールなどで、対象サービスに関する案内があるか確認します。案内には、利用者の操作が必要か、パスワード変更が必要か、機能の一部を停止するか、問い合わせ先はどこかが記載されることがあります。
ここで注意したいのは、脆弱性のニュースを理由にしたフィッシングです。「あなたのアカウントが危険」「今すぐ確認しないと停止」といった強い文言で、偽のログインページへ誘導する手口が考えられます。リンク先をすぐ開かず、公式アプリや自分で入力した公式URLからログインして通知を確認する方法が無難です。パスワードや認証コード、本人確認書類をメールやチャットで求められた場合も、その場で渡さず、正規の問い合わせ窓口へ確認してください。
また、第三者が技術情報を引用していても、その内容が自分の使うサービスに当てはまるとは限りません。サービス提供者が「影響なし」と説明する場合も、その根拠となる対象範囲や更新状況を確認できると安心です。反対に、説明がまだ出ていないからといって、直ちに被害が起きたと決めつけることも避けましょう。確定した事実、調査中の事項、利用者へのお願いを分けて読む姿勢が、混乱を減らします。
「発見の加速」に備える組織の三つの設計
AIによって脆弱性の発見が加速するなら、組織は発見の件数そのものだけでなく、受け止める仕組みを整える必要があります。第一は、受け付け窓口です。研究者や利用者が問題を知らせる先が分からないと、重要な情報が公開投稿や誤った担当部署に流れ、確認が遅れるおそれがあります。連絡方法、受領の目安、緊急時の扱いを明示しておくことは、報告する側にも対応する側にも役立ちます。
第二は、権限と連絡網です。誰が技術確認をし、誰が法務・広報・顧客対応と連携し、誰が最終的に公開時期を判断するかを決めます。担当者一人の知識や善意だけに依存すると、不在時や夜間に止まりやすくなります。クラウド、外部SaaS、委託先を使う組織では、責任分界と連絡先を契約時から確認しておくことも重要です。
第三は、利用者に伝わる文章の準備です。脆弱性名や技術用語を並べるだけでは、利用者は自分に必要な操作を判断できません。「誰が対象か」「利用者が今すること・しないこと」「次の更新予定」「問い合わせ先」「偽情報への注意」を、確認済みの範囲で簡潔に示す必要があります。未確定のことを断定せず、更新があれば日時を付けて追記する姿勢は、信頼を守るうえで有効です。
こうした設計は、大規模な開発組織だけの課題ではありません。小さなサイトでも、報告を受けるメールアドレス、保守会社へ連絡する順番、サイトを一時的に止める判断をする人、利用者向けのお知らせを掲載する場所を決めておけば、必要な情報が届いたときに行動を始めやすくなります。すべてを自力で抱え込む必要はなく、契約先や専門家に相談する条件をあらかじめ決めておくことも、現実的な安全対策です。
まとめ:AI時代の安全は、発見後の連携で決まる
AIが脆弱性を見つける力を高めるほど、ソフトウェアの安全は「発見できたか」だけでは測れません。保守者による検証と修正、関係する提供者の準備、必要な範囲での情報共有、利用者への分かりやすい案内、そして適用後の確認までがつながって、初めて防御として機能します。協調開示は、その連携を急ぎながらも無秩序にしないための考え方です。
サイト運営者や組織の担当者は、平時から利用中のサービス、保守の担当、バックアップ、公式情報の確認先を整理しておくと、緊急情報に接したときの判断がしやすくなります。利用者は、強い見出しや不安をあおるメッセージだけで行動せず、公式の案内を確認し、偽の更新・認証要求に注意しましょう。個別の影響や更新方法は環境ごとに異なるため、不明なときは製品の保守者、提供会社、契約先の専門窓口へ確認することが安全です。
AIは安全対策を助ける重要な手段になり得ます。しかし、最後に利用者を守るのは、検証された修正、適切な権限、正確な連絡、そして一人ひとりが情報源を確かめる行動です。発見のニュースを見たときこそ、「どの公式案内を見ればよいか」「自分の役割は何か」を落ち着いて確かめる習慣を持ちましょう。