サイバー攻撃の手口が複雑になるなか、脆弱性の調査、ログの整理、設定の確認、修正案の下書きなどにAIを使いたいと考える組織は増えています。作業を速くし、見落としを減らす可能性がある一方で、強力な機能を誰でも無条件に使えるようにすればよい、という話ではありません。誤った診断、機密情報の扱い、実際の環境での過剰な操作といったリスクも、利用の広がりとともに大きくなります。
Anthropicは2026年10月6日、重要ソフトウェアを守るための取り組み「Project Glasswing」のページで、拡張版のCyber Verification Program(CVP)を開始すると公表しました。適格なセキュリティ専門家を対象に、高度なサイバー能力とブロック用分類器を抑えたアクセスを提供するプログラムで、利用者の仕事に応じて申請する三つのアクセス層を設けると説明しています。既存のProject Glasswing参加者はSpecialized Access層へ移行する予定です。
このニュースは、「AIでセキュリティが完全に安全になる」という発表ではありません。公表文から読み取れるのは、能力の高いAIをセキュリティのために使う際、対象者や用途を分けて扱う仕組みを整えようとしていることです。この記事では、発表で分かることと分からないことを切り分けながら、高度なAIを組織のセキュリティ業務に導入するときの確認ポイントを、専門用語をできるだけ抑えて整理します。
Anthropicが10月6日に公表したこと
Project Glasswingは、重要なソフトウェアを守ることを目的に、複数の企業・団体が関わる取り組みとして2026年4月に示されたものです。Anthropicは同ページを10月6日に更新し、Cyber Verification Programを拡張することを発表しました。発表によれば、対象となる適格なセキュリティ専門家は、自分たちの業務に適したアクセス層へ申請できるようになります。
ここでいうアクセス層は三つです。公表文は、それぞれの層について、利用目的や求められる水準に応じてアクセスを申請する枠組みを示しています。また、各層には同社の高性能モデルと、今後登場する新しいモデルが含まれるとされています。すでにProject Glasswingに参加している人は、Specialized Access層に移る予定です。
重要なのは、発表が「利用者ごとに何でもできる機能を開放する」とは述べていない点です。具体的な審査の基準、各層で利用できる操作の範囲、個別案件の承認状況、検出や防御の成否は、公開ページだけでは分かりません。したがって、記事や会話でこの発表を扱うときは、「高度な能力へのアクセスを含むプログラムを拡張した」という事実と、「特定の作業が必ず可能になる」「脆弱性を必ず発見できる」といった推測を混同しないことが大切です。
名称に「Verification(検証)」とあるため、AIが出した答えをそのまま正しいと認める仕組みだと受け取るかもしれません。しかしセキュリティにおける検証は、本来、条件を再現し、影響範囲を確かめ、修正後にもう一度試験し、関係者が承認する一連の作業です。AIはその途中の情報整理や候補出しを支援できますが、最終的な安全性の保証や責任を自動的に引き受けるものではありません。
なぜ高度なAIの利用に段階的なアクセスが必要なのか
セキュリティ業務には二つの側面があります。一つは守る側にとっての正当な調査です。たとえば、自社のソースコードや許可を得たテスト環境を対象に、設定ミスを探す、脆弱性情報を分類する、修正の優先順位を整理する、といった仕事です。もう一つは、同じ知識や手順が悪用され得る側面です。対象の権限を確認せずに詳細な侵入方法を試す、取得した情報を外部へ持ち出す、業務システムを止めるような操作を行うことは、調査の名目でも許されません。
能力が高いAIほど、自然言語で相談しながら複雑な作業を組み立てやすくなります。その利点は、経験のある担当者が膨大な情報を読み、仮説を比較し、定型作業を減らす場面で生きます。一方で、出力がもっともらしいほど、誤りに気付きにくくなることがあります。存在しない設定項目、古い仕様、誤った依存関係、対象環境に合わない修正案が混じっても、文章だけを見ると正しそうに見える場合があります。
アクセスを段階化する目的は、利用者を一律に疑うことではありません。どの組織が、誰の責任で、どの資産を、どの範囲まで調査するのかを明らかにし、能力と影響の大きさに見合う確認を置くためです。本人・組織・目的・対象の関係が不明確なまま高度な機能を使えば、誤操作や不正利用が起きたときに原因を追いにくくなります。
たとえば、社内の学習用サンプルを解析する利用と、本番稼働中の医療予約システムや決済システムの検査を支援する利用では、失敗時の影響が違います。後者では、可用性、個人情報、サービス継続、法令や契約上の責任まで考える必要があります。だからこそ、利用目的に応じて、許可、ログ、二者確認、停止手順、緊急連絡先を厚くする考え方が必要になります。
発表から読み取れることと、読み取れないこと
ニュースを安全に読むために、まず確定している情報を整理します。Anthropicが10月6日に明らかにしたのは、Cyber Verification Programを拡張し、適格なセキュリティ専門家に向けて三つのアクセス層を設ける予定であることです。プログラムには高度なモデルと、ブロック用分類器を抑えたアクセスが含まれる、と同社は説明しています。既存のProject Glasswing参加者については、Specialized Access層への移行が示されています。
一方、公開情報だけからは結論を出せないこともあります。全てのセキュリティ担当者が利用できるのか、いつ審査が終わるのか、どの国・地域でどの条件が適用されるのか、各層の正確な操作権限は何か、といった個別の条件は確認が必要です。また、モデルが提示した調査結果の正確性、脆弱性を見逃す割合、誤検出の割合、利用によって生じた損害への対応まで、今回の短い告知から保証することはできません。
ここで特に避けたいのは、「ブロックが弱まる」ことを「安全対策がなくなる」と同一視することです。発表では、適格な専門家向けに高度なサイバー能力とブロック用分類器を抑えたアクセスを提供するとしています。これは、正当な検証で必要になる場合がある一方、一般に無制限の利用を勧める内容ではありません。具体的な利用可否は提供者の規約、審査、契約、所属組織のルール、対象システムの所有者から得た許可によって決まります。
また、プログラムへの参加やAIの利用が、製品や組織の安全性を認証するものでもありません。AIを使ったから対策が十分、参加しているから事故は起きない、といった見方は危険です。安全は、設計、権限管理、更新、監視、訓練、バックアップ、復旧、外部からの確認など、複数の要素が重なって成り立ちます。今回の話題は、それらをAIで置き換えるのではなく、AIを含めた責任ある運用をどう作るかという問いとして捉えるのが適切です。
AIをセキュリティ業務に使う前の5つの確認
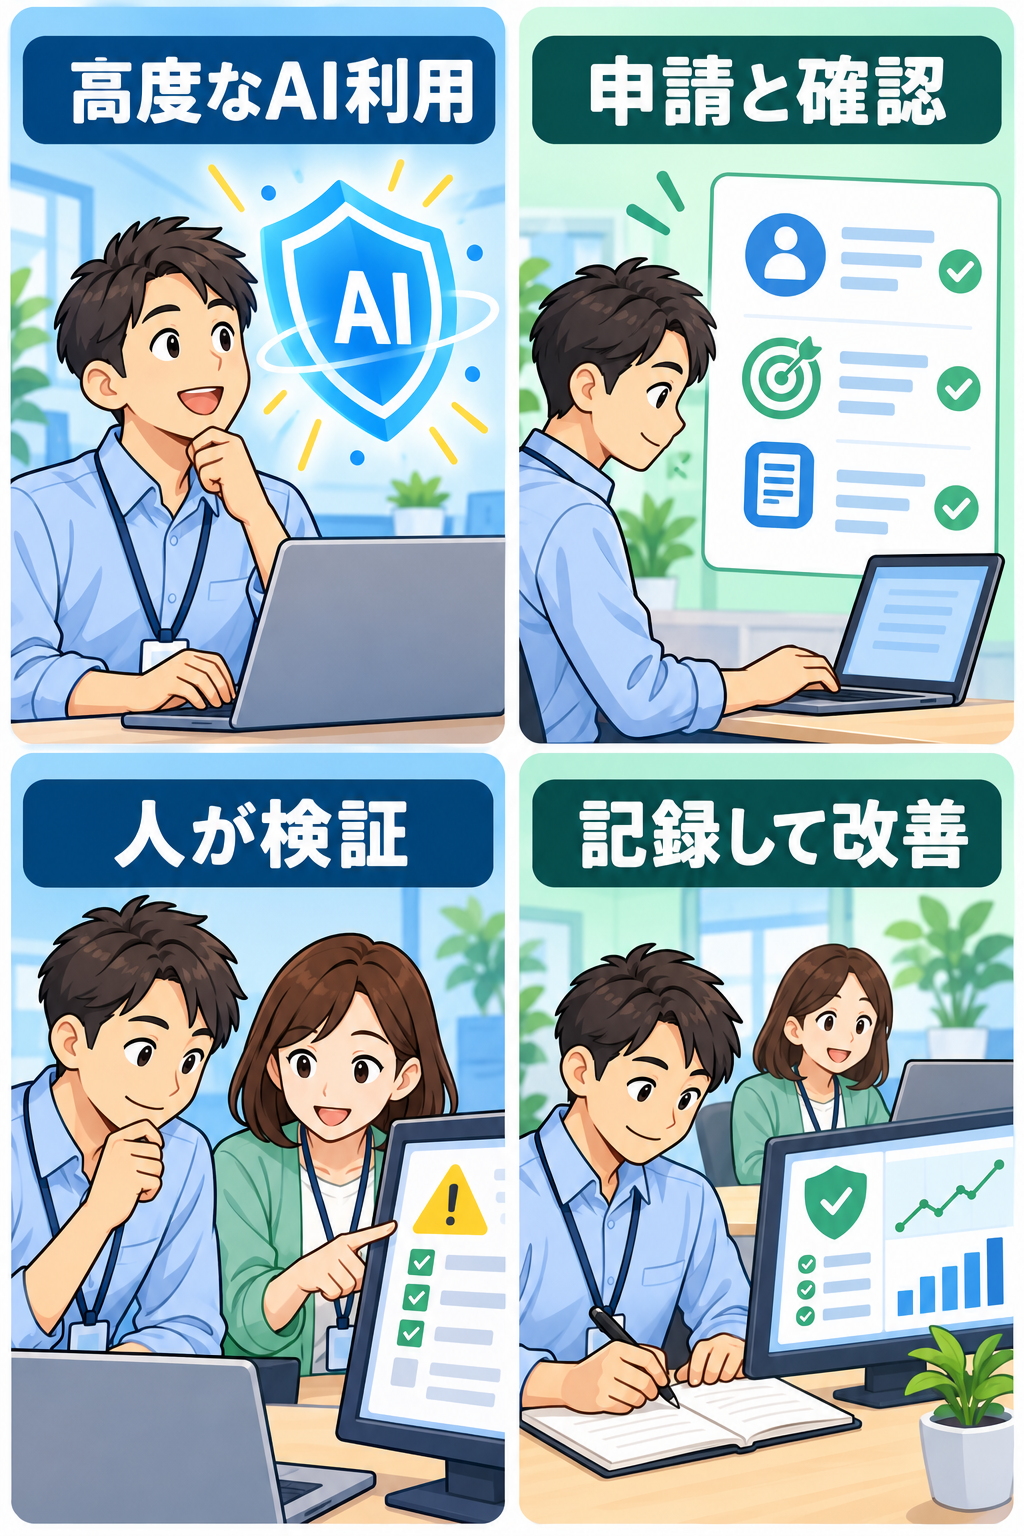
AI導入を考えるとき、最初から複雑な仕組みを作る必要はありません。まずは影響の大きい順に、次の五つを確認すると、現実的な出発点になります。
1. 対象と目的を一文で決める
「何に使うか」を曖昧にしないことが第一歩です。「セキュリティにAIを使う」だけでは範囲が広すぎます。たとえば「公開済みの脆弱性情報を週次で分類し、担当部署への通知文の下書きを作る」「隔離した検証環境で、設定ファイルの矛盾候補を抽出する」のように、対象、入力、出力、最終利用者を具体的にします。
目的が決まると、AIに渡してよい情報と渡してはいけない情報も考えやすくなります。顧客の個人情報、認証情報、未公開の脆弱性情報、秘密鍵、契約上共有を制限された資料は、便利だからといって外部サービスへ貼り付けるものではありません。利用予定のサービス設定、保存・学習に関する条件、社内規程、委託先との契約を、責任者と確認してください。
2. 権限と承認を作業単位で分ける
AIが提案した手順を実行する権限と、AIに質問する権限を同じにする必要はありません。調査結果を閲覧する人、設定変更を申請する人、本番環境で操作する人、最終承認する人を必要に応じて分けます。権限を広く渡し過ぎないことは、誤操作だけでなく、アカウント侵害時の被害を小さくする基本でもあります。
特に、本番環境への変更、外部への送信、利用者に影響する停止・再起動、アクセス権の付与といった操作は、AIの出力をそのまま自動実行しない設計が重要です。少なくとも、対象、差分、戻し方、承認者、実施時間を人が確認できるようにします。緊急時でも、誰がどの判断をしたかを後から追える形にしておくと、原因分析と復旧が進めやすくなります。
3. 根拠を再現できる形で確かめる
AIから「脆弱性がある」「この設定を変えるべきだ」と示されても、すぐに確定しないことが大切です。対象の製品名とバージョン、公式の脆弱性情報、設定の現状、再現条件、影響の範囲を別々に確認します。AIの回答にリンクやコマンドが含まれていても、そのまま実行せず、公式文書や信頼できる一次情報と照らし合わせます。
再現性は、AI利用の品質を守る要です。同じ入力で同じ結論になるか、第三者が同じ記録を見て判断できるか、修正前後で何が変わったかを残します。検証環境と本番環境を混ぜない、テスト用データを使う、変更を段階的に適用する、といった基本がAI時代にも重要です。AIは候補を広げる役に向いていても、事実を確定する役は人と検証手順が担います。
4. 記録と監視を後回しにしない
使ったモデル名、日時、入力した情報の種類、出力の要点、担当者、参照した根拠、実施した変更、承認者を、必要な範囲で記録します。すべての会話を無制限に保存すればよいわけではありません。個人情報や機密情報を増やしてしまわないよう、保存期間、閲覧権限、マスキングの方法も決めます。それでも、重要な判断の経緯が全く残らない状態は避けるべきです。
監視も同じです。修正を反映したら、エラー率、ログイン失敗、応答時間、利用者からの問い合わせなど、影響を見られる指標を決めます。異常が出たら、すぐに元へ戻すのか、影響範囲を限定するのか、誰に連絡するのかをあらかじめ定めます。導入時だけ評価して終わりにせず、実際の運用で起きた誤りや問い合わせを次の改善に使うことが、継続的な安全につながります。
5. 外部への説明と相談窓口を用意する
AIを使う対象が顧客、取引先、従業員、学生などに影響する場合は、問い合わせや訂正を受け付ける経路を明確にします。特に、アクセス制御、採用、評価、金融、医療、行政サービスのように、個人の権利や機会に影響し得る場面では、AIの出力だけで不利益な判断を確定しないことが重要です。本人が事情を説明する機会と、人が見直す手順を残してください。
NISTのAI Risk Management Frameworkは、AIに関するリスクを組織全体で把握し、管理し、継続的に見直す考え方を示しています。サイバーセキュリティでも、NIST Cybersecurity Framework 2.0は「統治」「特定」「防御」「検知」「対応」「復旧」を相互に関係する機能として整理します。AIを使うかどうかにかかわらず、説明、責任分担、改善の循環を持つことが大切です。
AIの出力を安全な修正につなげる流れ
実務では、AIを「答えを出す自動装置」ではなく、「確認のための下調べを手伝う道具」として置くと、無理のない設計になりやすいです。ここでは、脆弱性対応を例に、一般的な流れを考えます。
最初に、人が公式情報や監視の通知を受け取り、対象資産と影響の可能性を整理します。次にAIには、公開情報の要約、製品一覧との照合候補、確認項目の下書きなど、限定した作業を依頼します。このとき、秘密情報や利用者情報を入力しないルールを守ります。AIの出力を受けた担当者は、公式のアドバイザリ、ベンダー文書、社内の構成情報を確認し、該当するかどうかを判断します。
対応が必要なら、まず隔離した環境や小さな範囲で試します。変更内容、戻す手順、成功を測る条件を明文化し、必要な承認を取ります。本番へ進めるかは、AIではなく権限を持つ担当者が判断します。適用後はログとサービス状態を観察し、問題があれば停止・復旧の手順へ移ります。最後に、何が役立ち、どこでAIの出力に誤りや不足があったかを記録し、次の手順を直します。
この流れでは、AIの速度を活かしつつ、影響の大きい判断に人の確認を残せます。たとえば、AIが作った修正手順が正しく見えても、組織独自のネットワーク構成、古い機器との互換性、利用者の業務時間、バックアップの状態までは自動で把握できないことがあります。手順の妥当性は、その環境を知る人が検証して初めて判断できます。
個人や小さな組織が注意したいこと
高度なセキュリティ支援AIのニュースを聞くと、個人でもすぐに「攻撃を調べて試す」ことが必要に思えるかもしれません。しかし、所有者の許可がないシステム、他人のアカウント、公開サービスに対して脆弱性を試す行為は、たとえ学習目的でも問題になるおそれがあります。まずは自分で用意した演習環境、教育機関や提供者が明示的に許可した演習、公式の学習資料を使ってください。
小規模な事業者にとっては、最新のAIより先に整えるべき対策もあります。多要素認証、ソフトウェア更新、管理者権限の見直し、定期的なバックアップ、復旧の練習、怪しいメールへの注意、委託先との連絡方法といった基礎が、被害を小さくする土台です。AIはこうした作業の説明文や確認表づくりを助けられますが、設定を済ませたか、バックアップから実際に戻せるかを確かめるのは人の仕事です。
また、AIに相談するときに画面の写真、ログ、設定ファイルを貼り付ける前に、認証情報、個人情報、取引先情報、内部のIPアドレスなどが含まれていないか確認しましょう。削除や置き換えで安全に共有できる場合もありますが、迷う情報は外部に出さず、所属組織のセキュリティ担当者やサービス提供者へ相談する方が安全です。
よくある疑問
CVPに参加すれば、AIの回答は信頼できる?
参加やアクセスの承認は、AIの出力が常に正しいことを意味しません。今回の発表はプログラムを拡張する内容であり、個々の診断結果や修正の安全性を保証するものではありません。AIの提案は、対象の所有者からの許可、公式情報、検証環境での再現、担当者のレビューと組み合わせて扱う必要があります。
ブロック用分類器を抑えたアクセスは、誰でも使ってよい?
いいえ。公表文は適格なセキュリティ専門家が、仕事に応じた層へ申請できる仕組みを説明しています。個人が公開システムや他人の資産を試す許可になるわけではありません。利用条件、法令、契約、組織の規程、対象資産の明確な許可を確認し、範囲を超える操作はしないことが必要です。
AIに脆弱性の調査を任せれば、専門家は不要になる?
AIは情報収集や整理を助けられますが、専門家の判断を不要にするものではありません。技術的な正しさだけでなく、業務への影響、優先順位、法的・契約上の責任、復旧の準備を考える必要があるからです。重要なシステムでは、経験を持つ担当者、責任者、必要に応じて外部の専門家が確認する体制を整えてください。
まとめ:強いAIほど、使い方を説明できる設計にする
Anthropicが2026年10月6日に公表したCyber Verification Programの拡張は、セキュリティ専門家が高度なAI能力を扱うためのアクセス枠組みを広げる動きです。三つのアクセス層を設け、既存のProject Glasswing参加者をSpecialized Accessへ移行する予定だという点が、発表から確認できます。
ただし、これは万能な安全証明でも、誰にでも自由な検査を許す仕組みでもありません。AIの出力には確認が必要であり、脆弱性の検出、修正、公開、監視には、許可を得た範囲での再現、担当者のレビュー、記録、復旧計画が欠かせません。
これからAIをセキュリティに使うなら、まず目的と対象を絞り、権限を分け、根拠を再現し、記録と監視を残し、相談・訂正の窓口を整える。この順番を守ることが、便利さを実際の安全につなげる近道です。AIの能力が上がるほど、「何をしたか」「誰が確かめたか」「問題が起きたらどう戻すか」を説明できる設計が大切になります。