クラウドサービスの不正アクセスや障害の知らせを受けると、「自社のデータは大丈夫か」「取引先へすぐ連絡すべきか」「何から手を付ければよいか」と判断を急ぎたくなります。けれども、発生直後は調査中の事項が多く、見出しや転送されたメッセージだけで影響を決めつけると、社内外の混乱を広げかねません。まずは公式発表、契約内容、実際に利用している環境を分けて確認することが出発点です。
IDCフロンティアは2026年10月7日、クラウドサービス「IDCFクラウド」の一部システムへの第三者による不正アクセスについて第2報を公表しました。同社は、東日本リージョン1で障害が発生し、第三者によるランサムウェア攻撃であることが判明したと説明しています。詳細な原因の特定と影響範囲の調査は継続中で、IDCFクラウドを契約する495の企業・自治体に影響があるとして、対象顧客へ個別に連絡するとしています。
この公表は、すべてのクラウドサービス、すべてのリージョン、あるいはあらゆる利用企業のデータに同じ事態が起きていることを示すものではありません。一方で、自社が対象環境を利用しているなら、業務上の影響を整理し、正規の窓口から更新を受け取れる状態にしておく必要があります。この記事では、IDCフロンティアの公表を入口に、利用企業・自治体の担当者が確認したい順序を一般的な情報としてまとめます。個別の復旧、契約、データ、顧客連絡、法的対応は、公式通知、自社の規程、契約先や専門家の助言に従ってください。
先に押さえたい結論:確認済みの事実と調査中の事項を分ける
今回のIDCフロンティアの第2報で確認できるのは、2026年10月7日午前3時40分頃から、IDCFクラウドの東日本リージョン1で障害が発生していること、原因が第三者によるランサムウェア攻撃と判明したことです。同社は、二次被害やデータ漏えいを防ぐために当該リージョンをネットワークから遮断し、システムを停止したと説明しています。また、侵入経路の特定と遮断、他リージョンの安全性確認を進めている段階です。
同じ発表には、詳細な原因と影響範囲について調査を継続している旨も記されています。これは、データの種類、個々の契約環境への影響、復旧に要する時間などを、外部の人が現時点で断定できないことを意味します。「ランサムウェア」という言葉から、直ちに全データの漏えい、全サービスの停止、あるいは特定の顧客の被害まで結論づけることはできません。逆に、公式発表に自社の契約環境が関係しそうな記載があるのに、「まだ詳しく分からないから何もしなくてよい」と受け取るのも適切ではありません。
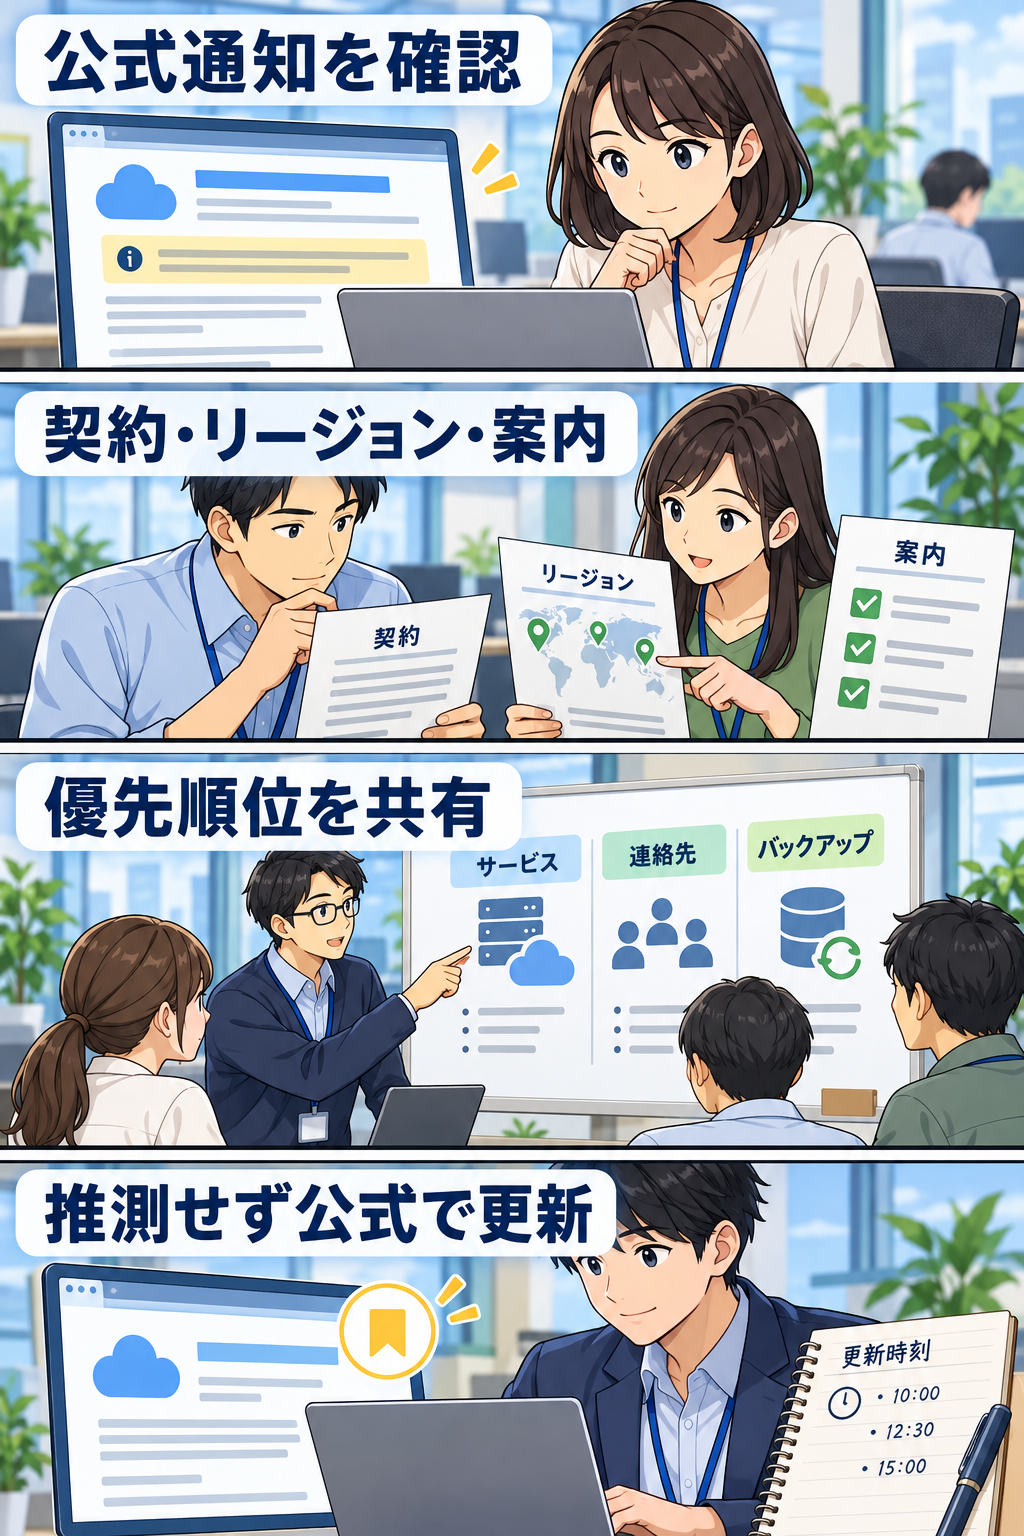
実務では、確認済みの事実、公式が調査・対応中としている事項、自社で確認できた事実の三つを別の欄に書き出すと整理しやすくなります。例えば、公式の発表日時と更新日時は確認済みの事実です。自社が東日本リージョン1を使っているかは、契約書、管理台帳、構成図、請求情報、社内の運用記録で確認する事実です。一方、サービス停止が自社のどの業務にいつまで影響するかは、公式と社内の両方の情報を集めて初めて判断できる場合があります。
この切り分けは、経営層、利用部門、顧客、委託先への説明でも役立ちます。「把握している」「確認中」「次に確認する」を混ぜずに伝えれば、根拠のない安心や過度な不安を避けやすくなります。状況が変われば記録も更新し、古いチャットの内容を最新版として転送しないことも大切です。
IDCFクラウドの公式公表から読み取れる範囲
IDCフロンティアは、影響範囲としてIDCFクラウドを契約している495の企業や自治体を挙げ、対象の顧客には個別に連絡しているとしています。この数字を、利用者全体のデータ被害件数や、データ漏えいの件数として読み替えることはできません。発表文が何を単位として説明しているかを守って読む必要があります。自社に個別連絡が届いているか、契約窓口に登録したメールアドレスが現行かを確認することが先です。
また、同社は東日本リージョン1以外についても安全性の確認を行い、外部からアクセス可能な管理コンソールを安全確認のため停止していると説明しています。これは、他リージョンに同一の侵害や障害が確認されたという意味ではありません。管理コンソールに接続できない場合、利用者側では「自社の仮想サーバーやデータがどうなったか」と焦るかもしれませんが、まずは運用中のワークロード、利用リージョン、障害情報、公式からの連絡を照合します。アクセスできない画面を何度も試行するより、社内で窓口を一本化する方が状況を把握しやすくなります。
「リージョン」は、クラウド事業者がサービスを提供する地理的・論理的な単位です。名称が似ていても、実際にどのリージョンやゾーンを使っているかは、契約や構成によって異なります。開発環境と本番環境、バックアップ先、監視先、管理用の環境が別々に存在することもあります。担当者の記憶や過去のメールだけに頼らず、構成管理情報、IaCの設定、監視ツール、請求書など、社内で信頼できる記録を使って確認しましょう。
不正アクセスに関する情報は更新される可能性があります。確認の入口は、IDCフロンティアの公式サイトにあるお知らせ、契約上の正規窓口、同社が個別に通知した連絡先です。検索広告、SNS投稿、第三者が転記したスクリーンショット、届いたメールのリンクだけを頼りにしないでください。とくに障害時には「復旧手続きをしてください」「認証情報を再設定してください」と装う偽連絡が混じるおそれがあります。公式サイトを自分で開く、登録済みの連絡先へ自分から連絡する、という入口を徹底します。
確認項目1:自社の契約、リージョン、運用責任者を特定する
最初の作業は、自社がIDCFクラウドを利用しているか、利用している場合はどの契約・どの環境が関係するかを確認することです。会社全体でクラウドを利用していても、現場ごとに契約名義や請求先が違ったり、グループ会社や委託先が管理していたりすることがあります。「当社は使っていないはず」という印象だけで判断せず、調達部門、情報システム部門、サービスオーナー、外部の運用委託先へ確認の経路を作ります。
確認する項目は、契約法人名、契約番号や顧客ID、登録メールアドレス、利用中のリージョン、対象サービス、管理コンソールの利用者、一次対応の責任者です。これらを一つの表に集めると、公式からの個別連絡を受けた際に、誰が何を照合するのかを決めやすくなります。ただし、契約ID、管理者メールアドレス、IPアドレス、構成の詳細を、広いチャットや社外の生成AIサービスに貼り付ける必要はありません。必要な人だけが見られる社内の記録を使いましょう。
本番環境だけを確認して終わりにしないことも重要です。検証環境、バックアップ、監視、DNS、外部連携、CI/CD、帳票出力などが別の環境に依存している場合、管理コンソールの停止や接続制限が業務の別の部分に影響する可能性があります。ここでは技術的な原因を推測するのではなく、「どの業務が、どのサービスを、誰が管理し、代替手段はあるか」を把握します。利用部門に確認を求める際も、障害の内容を断定せず、利用しているシステム名と業務の締切・影響度を聞くようにします。
責任者が休暇中、異動済み、あるいは複数人が同じ管理アカウントを使っているという状況もあり得ます。この機会に、緊急時の連絡先、管理権限、承認者、委託先の役割を確認する価値があります。パスワードや認証コードを共有して対応するのではなく、公式の権限管理や社内の代行手続きを使って、誰が操作したかを追える状態に保ちます。
確認項目2:公式通知を保存し、更新時刻と指示を照合する
公式通知を読んだら、URL、公開日、更新日、対象範囲、利用者に求められる行動、問い合わせ先を記録します。単に画面をスクリーンショットにするだけでは、後で最新情報と区別しにくくなります。取得時刻とURLを残し、更新があったら前の記録を消さずに版を分けると、「いつ何を根拠に判断したか」を説明しやすくなります。保存先は、アクセス権が管理された社内のインシデント記録やチケットが望ましいでしょう。
公式が個別に連絡するとしている場合、登録先メールの受信状況も確認します。ただし、「IDCフロンティアからの緊急連絡」を名乗るメールが届いたからといって、本文のリンクや添付を開く必要はありません。正規の問い合わせページ、契約時に登録した窓口、普段利用しているサポート経路から、同じ内容が案内されているかを照合します。メールの送信者表示、ロゴ、自然な日本語だけでは正規性の判断材料として十分ではありません。
社内で共有する短い報告には、公式リンク、取得時刻、自社の確認担当、次回の確認予定時刻を入れるとよいでしょう。「漏えいしたらしい」「全リージョンが危ない」といった推測を見出しにしないことが重要です。公表されていない事項は「調査中」「公式続報を確認中」と書き、事実と意見を混ぜないようにします。顧客向けの説明が必要になった場合も、契約上の通知義務、法務・広報・情報セキュリティの承認ルートを確認してから発信します。
更新を監視する頻度は、公式の案内、業務の重要度、社内の運用体制に応じて決めます。担当者が個人の端末で一日中ページを更新するより、担当と時刻を決め、更新の有無を記録する方が持続します。通知サービスや監視を利用している場合も、通知の本文から認証情報を入力せず、必ず自分で開いた公式ページや管理画面で確認してください。
確認項目3:業務影響と復旧の優先順位を、技術情報と分けて整理する
クラウドの管理画面にアクセスできない、あるいは環境に接続しにくいとき、最初に必要なのは「何が壊れたか」を推測することより、「どの業務が止まり得るか」を整理することです。顧客向けのWebサイト、受注、予約、決済、社内システム、データ連携、メール、バックアップなどを、利用部門の言葉で並べます。それぞれに、現時点の状態、影響を受ける人、次の締切、代替手段、確認担当者を付けます。
優先順位は、売上の大きさだけでは決まりません。人の安全、法令上の期限、顧客対応、医療・公共サービスなど、組織ごとの重要度が関係します。個別の業務継続計画(BCP)があるなら、そこで定めた基準と連絡網を使いましょう。復旧の方法やデータ復元の可否は、システム構成、バックアップの世代、契約内容、公式の案内によって変わります。一般の記事やSNSにある手順をそのまま本番環境で試すことは避け、権限を持つ担当者が手順を確認して進めます。
バックアップについても、「あるから安心」と即断しないことが大切です。どの時点のデータか、別の保管先にあるか、復元手順が確認されているか、復元すると現在のデータとどう整合させるか、といった点が関係します。障害対応中に独断でバックアップを上書きしたり、複数の人が別々の復元操作をしたりすると、後の調査や復旧を難しくするおそれがあります。実際に操作する前に、責任者、記録担当、サービス提供者との連絡経路を確認してください。
利用部門から「いつ直るのか」と問われたときも、確定していない時刻を約束しないことが重要です。「公式の復旧見通しを確認中」「次の更新を○時に共有する」と、確認のタイミングを伝える方が誠実です。短い間隔で状況報告を繰り返す場合でも、前回から変わった点、変わっていない点、次の判断時点を明確にします。これは、情報の空白をうわさで埋めることを防ぐ助けになります。
確認項目4:認証情報と連絡経路を安全に見直す
不正アクセスの公表をきっかけに、管理者アカウントのパスワードをすべて急いで変更したくなることがあります。しかし、公式からの指示、管理コンソールの利用可否、社内の権限設計を確認せずに一斉変更すると、正規の運用まで止めてしまうことがあります。まずはIDCフロンティアの公式通知や契約窓口から、利用者側に求められる具体的な操作が示されているかを確認します。案内がある場合も、受信メールのリンクではなく、正規の管理画面または公式サイトから操作します。
一方で、同じID・パスワードを複数のサービスで使い回していることが判明している場合は、一般論としてリスクを広げやすい状態です。自社のパスワード管理ルール、ID管理基盤、多要素認証の方針に沿って、影響が大きいアカウントから計画的に見直します。誰か一人がパスワードを集めて表計算ソフトに保存する、認証コードをチャットで送る、共有アカウントの認証情報を広く配る、といった対応は避けてください。
多要素認証を使っている場合も、認証コードを求める連絡には注意が必要です。コードは、多くの場合、自分が正規画面で開始したログインや設定変更を確定するためのものです。電話、メール、チャットで第三者がコードを聞いてきたときは、相手がサービス提供者を名乗っても伝えません。想定外の認証通知が届いた場合は、承認せず、正規の窓口と社内のセキュリティ担当へ報告します。
委託先や退職者の権限を含め、誰がどの管理画面に入れるかを棚卸しすることも有用です。ただし、障害対応を理由に一律にアカウントを削除すると、必要な復旧作業や監査証跡に影響する場合があります。緊急時の権限変更は、承認者、実行者、時刻、理由を残し、組織の手順に沿って実施します。個別のセキュリティ設定については、契約サービスのサポートと自社の情報セキュリティ責任者に確認してください。
確認項目5:社内外への連絡を一本化し、記録を残す
技術的な対応と同じくらい、情報の出し方が重要です。社内には、事実確認の窓口、技術対応の責任者、業務影響を判断する責任者、対外連絡を承認する責任者を置きます。少人数の組織でも、誰が公式通知を読むか、誰が運用委託先へ連絡するか、誰が顧客からの問い合わせを受けるかを決めるだけで、同じ問い合わせが何度も発生することを減らせます。
顧客や取引先に説明する必要がある場合は、自社のサービスに実際に起きている事実と、確認中の事項を分けます。IDCフロンティアの発表だけを根拠に、自社のデータが漏えいした、相手の情報が失われた、いつまでに完全復旧するといった結論を伝えることはできません。契約上の通知義務、個人情報保護、業界ごとのルール、広報方針が関係するため、法務・個人情報保護・広報・経営の担当と連携して内容を決めます。
問い合わせの記録には、時刻、情報源、確認した担当者、判断内容、次の担当者を残します。電話で得た情報も、担当者名、問い合わせ番号、案内内容を記録します。後から別の情報が出たときに、どこが変わったかを追えるからです。記録そのものに契約情報、顧客情報、認証情報が含まれる場合は、共有範囲と保管場所を制限し、外部のチャットや個人端末へ転送しないようにします。
家族や小規模なチームでクラウドを使っている場合も、「不安な連絡を受けた人が独断で操作しない」「正規の連絡先を使う」「認証コードを共有しない」という三つのルールは役に立ちます。専門用語をすべて理解することより、公式の入口に戻る行動をそろえることが、安全な対応につながります。
よくある疑問
IDCFクラウドを使っていれば、すべてのデータに影響があるのですか?
一律には判断できません。IDCフロンティアの2026年10月7日時点の公表では、東日本リージョン1での障害、原因、対応状況が示される一方、詳細な影響範囲は調査中です。自社の契約環境、利用リージョン、個別通知、公式の続報を照合してください。ほかのリージョンや別サービス、個別のデータについて、外部の情報だけで結論を出さないことが重要です。
個別連絡がまだ来ていなければ、何もしなくてよいですか?
個別連絡の有無だけで判断せず、登録連絡先が最新か、自社が利用しているリージョンを把握しているか、社内の連絡窓口が機能するかを確認しましょう。メール本文のリンクを使わず、公式サイトや契約時の正規窓口から、最新の案内を確認します。業務上の影響が疑われる場合は、契約上の窓口や社内の運用責任者へ相談してください。
ランサムウェアと聞いたので、すぐに全パスワードを変えるべきですか?
必要な操作は、公式の案内、利用している認証方法、社内の権限設計によって異なります。公式の指示と自社手順を確認せずに一斉変更すると、復旧作業に支障が出る可能性があります。受信メッセージのリンクからではなく、正規の管理画面または公式窓口を使い、必要な対応を確認してください。使い回しがある場合の見直しも、社内ルールに沿って計画的に行います。
復旧時刻を取引先に伝えてもよいですか?
公式に確定した見通しが示され、自社サービスへの影響も確認できるまでは、復旧時刻を約束しない方が安全です。「公式更新を確認中」「次回の状況共有はいつか」といった、確認可能な事実を伝えます。対外説明は契約、法務、広報の承認手順に従ってください。
まとめ:公式情報・自社の契約・社内の記録を往復して確認する
IDCFクラウドの不正アクセスに関する公表に接したときは、まず公式の発表で確認済みの事実と調査中の事項を分けます。そのうえで、自社の契約、利用リージョン、登録窓口、業務上の依存関係を照合し、影響の優先順位と連絡体制を整理します。受信メールやSNSの情報を入口にせず、正規の公式ページと契約窓口を使うことが基本です。
状況が動いている間は、原因、データ、復旧時刻、他環境への影響を推測で補わない姿勢が重要です。公式の更新時刻、自社で確認できた状況、次に判断する時点を記録し、必要な人にだけ共有します。個別の操作、顧客連絡、法的な対応に迷う場合は、IDCフロンティアの公式窓口、自社の情報システム・法務・個人情報保護の担当、契約上の専門窓口へ相談してください。