「デジタル庁」「不正アクセス」「個人情報」という言葉が並ぶと、自分の情報まで漏れたのではないか、と不安になるかもしれません。2026年9月にデジタル庁が公表したのは、同庁が運用するガバメントソリューションサービス(GSS)への不正アクセスと、職員等に関する個人情報が外部に漏えいした可能性がある事案です。ニュースを正しく受け止めるには、何が確認されているのか、誰が対象なのか、そして不安に付け込む連絡へどう対応するのかを分けて見る必要があります。
公表資料によれば、一般の方の個人情報は含まれていないことが確認されています。一方で、GSSを利用する府省庁等の職員、その業務に携わった公務員等、業務に携わった事業者や個人が対象となり得ます。関係しそうな人は通知方法を公式情報で確かめることが大切です。関係がないと考える人にとっても、行政機関の名を使った不審メールやSMSを見分ける基本を見直す機会になります。
この記事は、デジタル庁の公表とQ&Aを基に、事案の輪郭と、一般の人が落ち着いて確認できることを整理します。調査中の事項は更新される可能性があるため、個別の通知や不審な連絡については、必ずデジタル庁の公表ページと、各サービスの公式窓口を優先してください。金銭の支払いや本人確認書類の提出、アカウント停止などを求める連絡は、メールやSMS内のリンクから進まず、公式サイトを自分で開いて確認しましょう。
何が公表されたのか:まず「可能性」と対象範囲を分けて読む
GSSは、政府機関で利用される共通の業務環境です。デジタル庁の2026年9月11日の発表では、外部からの不正アクセスにより、GSS上で扱われていた個人情報を含むファイルの一部が外部に漏えいした可能性が判明したとされています。ここで重要なのは、公表が「漏えいの可能性」という表現を使っている点です。これは、対象者を保護するため、不正アクセスの痕跡が確認され、漏えいが否定できない情報も対象に含めているためだと、同庁のQ&Aは説明しています。
発表とQ&Aによると、2026年6月25日に保守運用担当者のアカウントを利用したサーバー上の大量ファイルへのアクセスを検知し、調査を開始しました。7月9日には、第三者がネットワーク接続機器(VPN)の脆弱性を利用して侵入していたことが判明したとしています。同日、関係アカウントの停止や外部との通信遮断を実施し、調査を進めた後、9月11日に公表しました。経緯はデジタル庁のQ&Aで時系列として確認できます。
漏えいした可能性がある情報は、氏名、メールアドレス、電話番号、住所などで、約24.6万件とされています。内訳は、GSS利用機関の職員や業務に携わった公務員等が約18.9万件、GSS利用機関の業務に携わった事業者・個人が約5.7万件です。ただし、数字だけを見て「全国の一般利用者の情報」と受け取るのは正確ではありません。公表資料は、一般の方の個人情報は含まれていないと明記しています。また、マイナンバー、金融機関口座情報、年金番号等は含まれていないことを確認したとしています。
では、一般の人は何もしなくてよいのでしょうか。直接の対象でない場合でも、事件名や行政機関名を使った便乗連絡が増えるおそれはあります。実際、デジタル庁も、なりすましメール・フィッシングメール等に悪用される可能性に注意を促しています。大切なのは、心配を煽る投稿を広げたり、件数だけで危険度を決めたりすることではなく、情報の出所と次に取る行動を切り分けることです。
自分が対象かもしれないときの確認順:通知・業務上の関わり・公式窓口
最初に確認したいのは、自分がGSS利用機関の職員、業務に携わった人、関係する事業者に該当するかどうかです。ここでいう「関係する」は、ニュースを見たことではなく、府省庁等の業務に関連して、利用者登録、申請、Web会議、委託業務などに関わった可能性を指します。自分では判断しにくい場合、勤務先や契約先の担当部署に、公式発表が出ていることを共有して確認するのが安全です。
デジタル庁は、漏えいした可能性がある対象者を特定した上で、順次、個別に連絡すると説明しています。つまり、SNS上の一覧、まとめサイト、見知らぬ送信者からの突然のDMを根拠に「対象者だ」と決める必要はありません。個別の通知を受け取った場合も、その文面に書かれたリンクや電話番号だけに頼らず、発表ページに掲載された窓口と照合してください。公式の連絡先は変更される可能性もあるため、古い画像や転記ではなく、毎回最新の公式ページを見ます。
事業者や個人事業主の立場で関わった心当たりがある人は、個人用のメールアドレスや電話番号だけではなく、業務用のアドレス、代表番号、事業所所在地が登録されていたかを確認します。Q&Aでは、電話番号や住所の多くは各府省庁の庁舎所在地や公務に用いる連絡先として登録されたものが大半と説明されています。それでも、氏名と業務上の連絡先の組み合わせは、もっともらしいなりすましに使われる可能性があります。自社名、担当案件、役職などが書かれた連絡であっても、内容が正しい証拠にはなりません。
確認時にメモしておくとよいのは、見たページのURL、確認した日時、通知の送信元、連絡先、求められた行為です。ただし、メール本文のリンクは開かず、添付ファイルもむやみに保存しないでください。画面を保存する必要があるときは、情報システム部門や勤務先の対応窓口の指示に従います。端末やメールアプリによっては、開くだけで外部画像を読み込む設定になっていることもあるためです。
なりすましに慌てないための3原則:リンクではなく、自分で公式サイトを開く
情報漏えいの報道が出た直後は、「確認が必要です」「本日中に手続きしてください」「補償のために口座を登録してください」といった急がせる文面が目立つことがあります。本文に省庁名や実在する部署名があり、ロゴが使われ、送信者名がもっともらしく見えても、本物とは限りません。特に、ログイン画面に見せかけたページでID、パスワード、認証コード、クレジットカード情報を入力させる手口には注意が必要です。
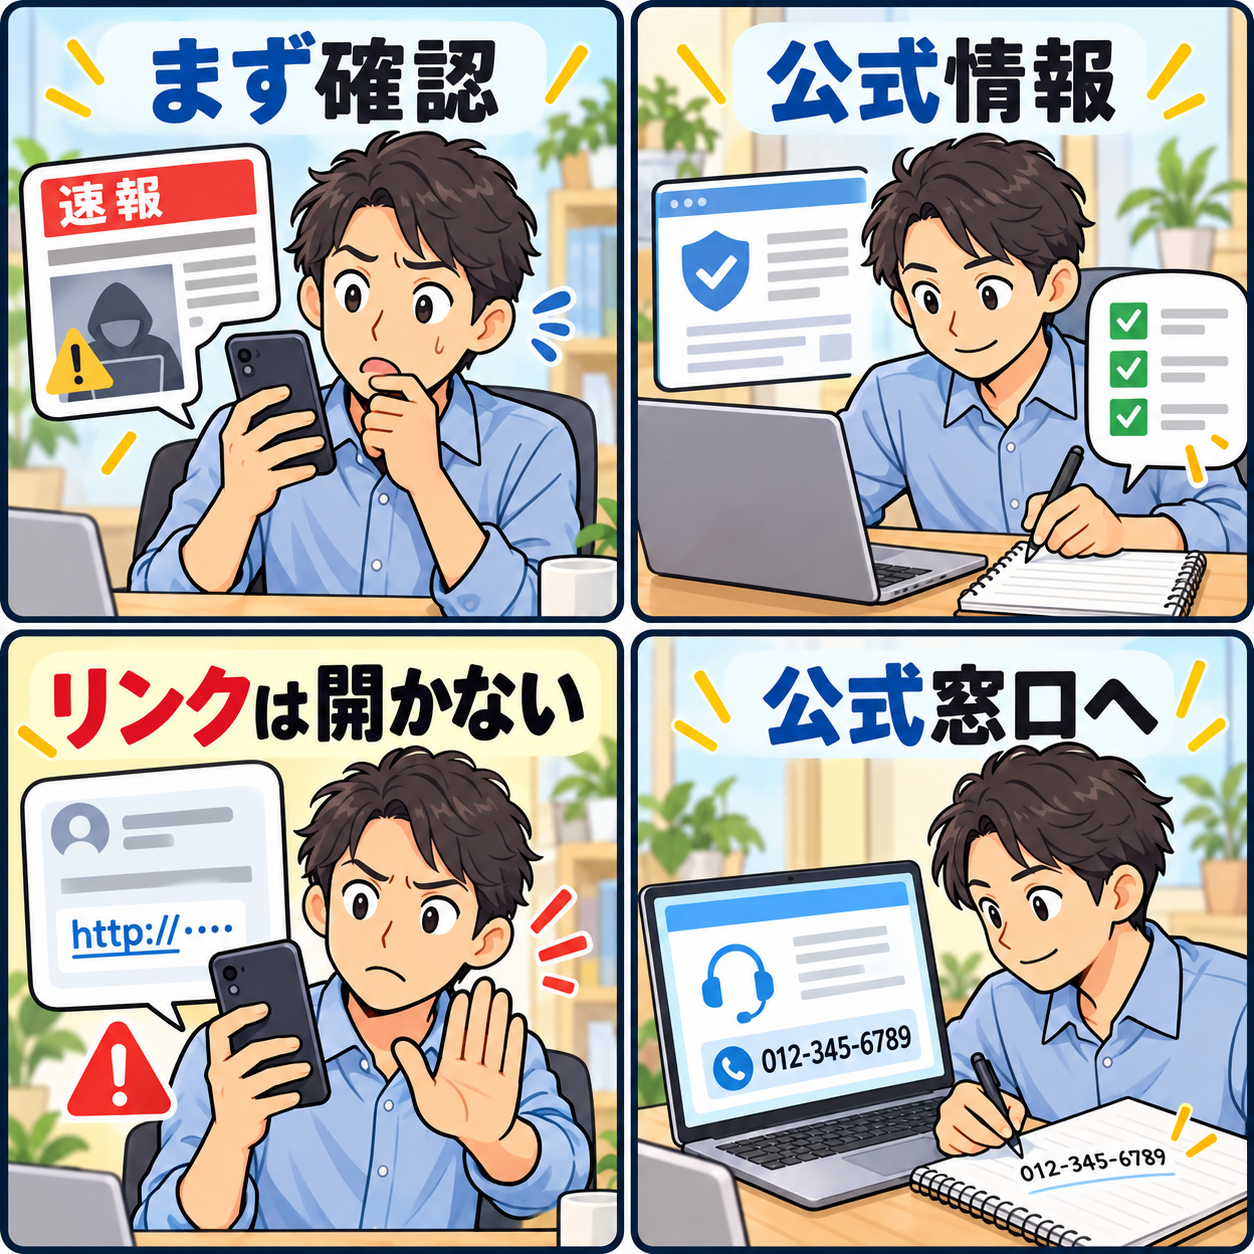
第一の原則は、受信したメール・SMS・SNSメッセージのリンクを起点にしないことです。必要な確認があるなら、ブラウザのブックマーク、検索結果から慎重に選んだ公式サイト、普段使っているアプリなど、自分で入口を選びます。検索広告や似たドメインにも注意し、公式ページにある問い合わせ先と照合します。電話をかける場合も、通知に書かれた番号へそのまま発信せず、公式サイトや利用明細にある番号を使います。
第二の原則は、認証情報を渡さないことです。デジタル庁は、本件に関連してメールや電話でパスワード、クレジットカード情報などの個人情報を尋ねることはないと案内しています。ワンタイムパスワード、認証アプリに届いた承認、パスキーを使うための操作も、第三者に指示されて行えば不正利用につながることがあります。「本人確認のため」と言われても、相手の連絡先が確かめられない状態では入力や承認を止めるのが安全です。
第三の原則は、一人で判断を急がないことです。勤務先のアドレスに届いた場合は、メールを転送する前に社内ルールを確認し、情報システム部門やセキュリティ窓口へ報告します。家族の端末に届いた場合は、画面を見ながら慌てて操作するより、公式の相談窓口を一緒に探します。金銭の送金、アカウントの解約、端末の初期化など、取り消しにくい操作は、正規の窓口で事実を確認してからにしましょう。
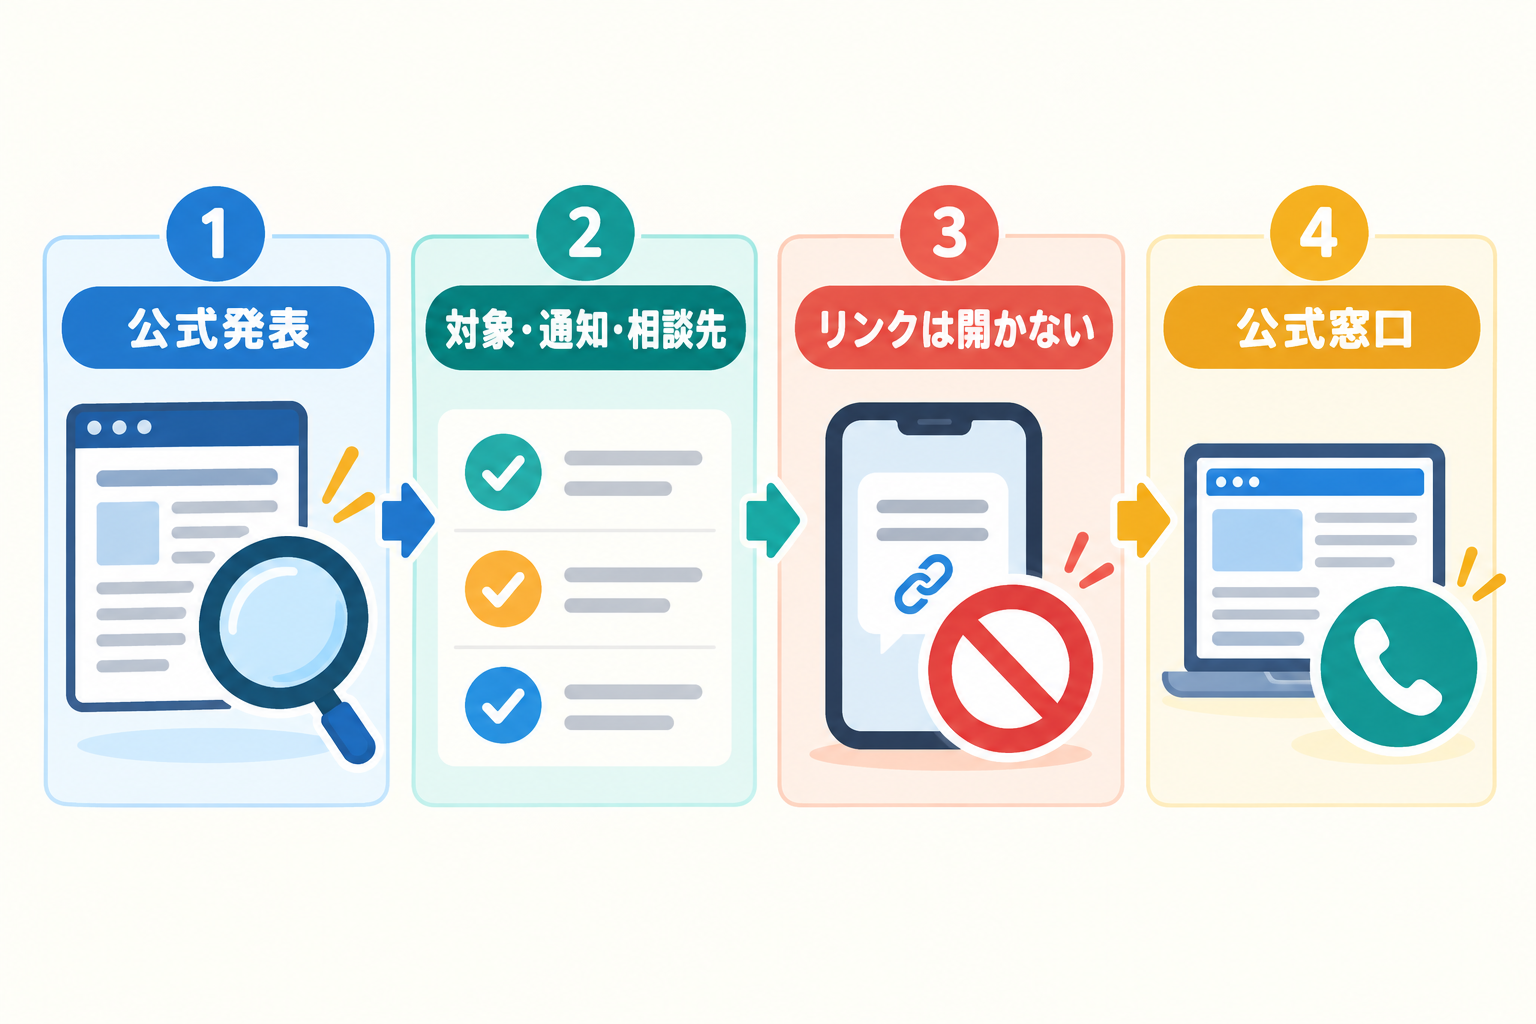
メールやSMSを見たときの具体的な確認ポイント
不審な連絡を完全に見分ける万能な方法はありません。送信元アドレスが偽装されることもあり、文章が自然な日本語で書かれることもあります。そのため、「一つでも怪しければ偽物」「ロゴがあれば本物」という二択ではなく、複数の点を重ねて確認します。
まず、要求内容を見ます。短い期限を示して急がせる、認証コードを聞く、本人確認書類の画像を求める、口座やカード情報を入力させる、アプリのインストールを求める、といった内容は注意信号です。公的機関の正式なお知らせであっても、通常は公式ページで手続きの概要や相談先を確認できるはずです。個人情報の入力を促された場合は、その場で入力せず、画面を閉じて公式情報から手続きの有無を確認します。
次に、URLを確認します。ただし、スマートフォンで文字列を長押しして確認するだけでは安心できません。似た表記のドメイン、途中に公式名を含む別ドメイン、短縮URLなどが使われることがあります。もっとも確実なのは、そもそも受信メッセージのURLを使わないことです。ブラウザを新しく開き、公式サイトに到達してから、同じ案内が掲載されているかを探しましょう。
電話の場合も同じです。相手が氏名や勤務先を知っていると、本人確認が済んだように感じるかもしれません。しかし、公開情報や別の漏えい情報を組み合わせれば、もっともらしい話し方はできます。相手の所属と用件を聞き、いったん電話を切って、公式に掲載された代表番号からかけ直す方法が有効です。かけ直しを強く拒む、今すぐ認証コードを言うよう求める、誰にも相談しないよう求める、といった態度があれば、やり取りを続けないでください。
企業の担当者は、社外からの問い合わせにも注意が必要です。「今回の漏えい対象に含まれているので、取引先一覧を確認してほしい」「セキュリティ調査のためアカウントを貸してほしい」といった依頼が来ることがあります。取引先名が正しくても、既存の契約窓口や担当者へ別経路で確認し、添付資料やクラウド共有の招待を安易に開かない運用を徹底します。対応担当者に権限を集中させず、問い合わせの記録と承認者を決めておくと、混乱を減らせます。
パスワードと多要素認証を見直す:対策を「入力しない行動」まで広げる
今回の公表では、一般の方の個人情報は含まれていないと確認されています。それでも、他のサービスで同じメールアドレスやパスワードを使い回していると、別の経路で流出した情報が悪用された場合の影響が広がることがあります。重要なサービス、特にメール、金融、通信、行政、仕事のアカウントから順に、パスワードの使い回しを避けることを検討してください。
パスワードを変更するときは、メールやSMS内の「変更はこちら」というリンクを使わず、公式アプリや自分で開いた公式サイトから進みます。長くて推測されにくい固有のパスワードを、信頼できるパスワード管理機能で管理する方法もあります。どの方法が自分に合うかは端末やサービスによって異なりますが、紙のメモやチャットに平文で置く、複数人で同じパスワードを共有する、復旧コードをメールボックスにだけ保存する、といった状態は見直す価値があります。
多要素認証やパスキーは、パスワードだけより安全性を高める有効な手段です。ただし、設定しているからといって、偽サイト上で自ら認証情報を入力したり、見知らぬ相手の指示で承認したりしてよいわけではありません。リアルタイムで偽画面に誘導するフィッシングでは、ワンタイムパスワードの入力や認証通知の承認を狙う場合があります。デジタル庁の本人確認に関するガイドラインでも、フィッシング耐性を踏まえた認証手段の選択が論点になっています。
見直しは、一度に全サービスを変更しなくても構いません。まずは、メールアカウントと、そこからパスワード再設定ができる主要サービスを優先します。次に、登録済みの回復用メールアドレス・電話番号が現在も使えるか、認証アプリの移行手順やバックアップコードの保管場所を確認します。端末を買い替えたときや電話番号を変更したときに困らないよう、公式の復旧手順を事前に読んでおくことも大切です。
会社や個人事業主が今週できる小さな備え
取引先や官公庁とのやり取りがある会社では、今回のような事案に便乗したメールが担当者へ届く可能性を想定しておくとよいでしょう。大がかりな仕組みをすぐ作れなくても、次の三つから始められます。第一に、外部からのセキュリティ関連の連絡を誰へ報告するかを共有します。第二に、重要な取引先・行政機関の公式連絡先を、メール本文ではなく社内の連絡先一覧や公式サイトから確認する習慣を作ります。第三に、アカウントのパスワード、権限、退職者や委託終了者のアクセスを定期的に棚卸しします。
小規模な組織ほど、一人の担当者がメール、経理、IT、顧客対応を兼ねることがあります。その場合は、偽の依頼に一人で応じない仕組みが役立ちます。振込先変更、請求書の再発行、アカウント追加、本人確認書類の送付、クラウド共有への招待といった操作には、別の担当者または既存の連絡先を使った確認を挟みます。これは相手を疑うためではなく、急いでいるときに起きる誤操作を減らすための手順です。
もし実際に不審なログイン、メール転送設定の変更、身に覚えのない認証通知などを見つけたら、一般論だけで対処を完結させようとせず、利用サービスの公式サポート、勤務先の対応窓口、契約中のIT事業者に相談してください。被害の疑いがあるアカウントで新しいパスワードを設定する前に、端末が安全か、他の認証手段が影響を受けていないかを確認すべき場合もあります。状況によって必要な手順は異なるため、個別の指示を優先します。
まとめ:ニュースの後に確認するのは「対象・連絡経路・入力しないこと」
デジタル庁のGSSに関する公表では、職員等の個人情報が漏えいした可能性が示される一方、一般の方の個人情報は含まれていないことが確認されています。対象となる人には順次個別に連絡するとされており、ニュースやSNSの投稿だけで自分が対象だと判断する必要はありません。影響範囲や対応の情報は、今後の調査で更新される可能性があるため、常に公式発表を確認しましょう。
一般の人が押さえたいのは、三つです。第一に、関係がありそうかは業務上の関わりと公式の通知方法で確認すること。第二に、行政機関を名乗るメールやSMSを受けても、その中のリンクや連絡先を起点にせず、自分で公式サイトを開くこと。第三に、パスワード、認証コード、カード情報、本人確認書類を、急がせる相手へ渡さないことです。
不正アクセスのニュースを見たとき、すぐに恐怖を広げる必要はありません。対象範囲、発表元、通知の方法、相談先を順に確かめれば、落ち着いて次の行動を選べます。分からない点があれば、正規の窓口へ相談し、情報を入力する前に立ち止まることが、自分と周囲を守る基本になります。
また、公式情報を確認する習慣は、今回の事案だけに限りません。災害、制度変更、決済障害、アカウント停止など、生活に関わる知らせほど、急ぐよう求める偽情報が混ざりやすくなります。普段からよく使う行政サービス、銀行、通信会社、勤務先の窓口をブックマークし、問い合わせ先を正規のページで確認する癖をつけておくと、突然の連絡にも対応しやすくなります。正確さを優先して一度立ち止まることは、対応を遅らせることではなく、誤った操作を避けるための準備です。